Měsíc povědomí o kybernetické bezpečnosti – Důležitost záplatování

16. října 2022 | Blog Měsíc povědomí o kybernetické bezpečnosti – Důležitost záplatování


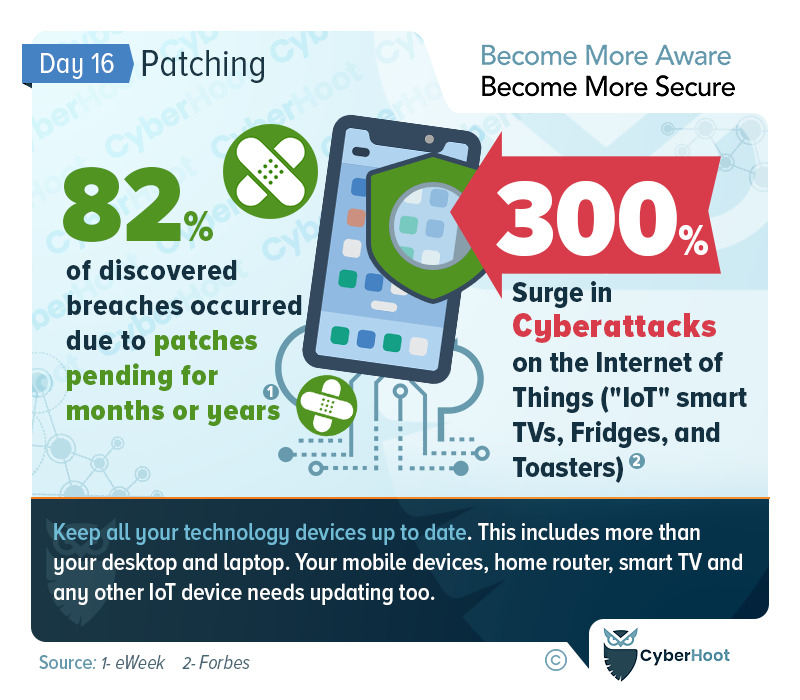
Patchování

Oprava zranitelností je klíčovou součástí prevence narušení bezpečnosti.

Hackeři se často do našich sítí a počítačů dostávají prostřednictvím útoků sociálního inženýrství, které zneužívají phishingové e-maily nebo špatnou hygienu hesel. Existuje však i zásadnější riziko v zařízeních a síťovém vybavení, které používáme k provozování našich počítačů: chybějící záplaty.

Dodavatelé vydávají záplaty, aby opravili chyby a zranitelnosti a přidali do svých produktů nové funkce. Udržování aktuálního stavu s aktualizacemi je osvědčený postup, který ve firmách často chybí a může mít zničující následky. CyberHoot neustále monitoruje kritické zranitelnosti, které dodavatelé oznamují, a hlásí je jako upozornění na náš blog a stránky s poradenstvím a také našim klientům vCISO .

Všechny společnosti si musí vyvinout svůj proces správy upozornění na zranitelnosti a poté jej otestovat na několika dalších kritických upozorněních, aby se ujistily, že pro ně funguje. Přihlaste se k odběru informačních kanálů o hrozbách, které vám pomohou dozvědět se o nových kritických záplatách a zranitelnostech, jakmile budou identifikovány. Kromě toho dodržujte níže uvedené osvědčené postupy.

Nejlepší postupy CyberHootu:
  1. Proškolte své zaměstnance v běžných útocích, které existují. Od slabých hesel až po správci hesel, k důležitosti multifaktorová autentizace a jak odhalit phishingové útokyInformovanost je klíčem k obraně vašeho podnikání.
  2. Říďte své zaměstnance pomocí zásady kybernetické bezpečnosti včetně přijatelného použití, hesla, nakládání s informacemi a písemných zásad zabezpečení informací.
  3. Zavést osvědčené postupy v oblasti kybernetické bezpečnosti, jako je například proces správy upozornění na zranitelnosti (UPÍR) a proces řízení kybernetických bezpečnostních incidentů (CIMP) k vedení a vyžadování akcí v případě nouze. Poté se přesunout k procesům zaškolování a vyřazování, procesům správy SaaS a řízení rizik třetích stran.
  4. Zaveďte silnou technickou ochranu, včetně: Firewall, antivirus, Anti-Malware, spam, vícefaktorové ověřování na všech kritických účtech, Povolit úplné šifrování disku, pečlivě spravovat klíče a co je nejdůležitější, zavést, proškolit a vyžadovat, aby všichni zaměstnanci používali Password Manager.
  5. Testujte zaměstnance, jak rozpoznat a vyhnout se phishingovým útokům. CyberHoot vydal inovativní metodu phishingového testování, která vyplňuje mezery ve znalostech vašich zaměstnanců, aniž by je trestala za selhání. Místo toho je odměňujeme za úspěch. Více informací je k dispozici. zde.
  6. Zálohujte si data podle našich pokynů Metodologie zálohování 3-2-1 abyste zajistili, že se vaše firma dokáže zotavit z kybernetické bezpečnostní události.
  7. V moderní éře práce z domova se ujistěte, že spravujete osobní zařízení připojující se k vaší síti ověřením jejich zabezpečení (patching, antivirový program, Ochrana DNS) nebo úplný zákaz jejich používání.
  8. Pokud jste ještě neměli posouzení rizik třetí stranou v posledních 2 letech, měli byste ho mít už teď. Zavedení rámce pro řízení rizik ve vaší organizaci je zásadní pro řešení nejzávažnějších rizik s vaším omezeným časem a penězi.
  9. Koupit Kybernetické pojištění aby vás ochránilo v případě katastrofického selhání. Kybernetické pojištění se neliší od pojištění auta, požáru, povodně nebo životního pojištění. Je tu pro vás, když ho nejvíce potřebujete.

Společnost CyberHoot věří, že mnoho malých a středních podniků a poskytovatelů spravovaných služeb (MSP) může výrazně zlepšit svou obranu a šance, že se nestanou další obětí kybernetického útoku, pokud se budou řídit výše uvedenými radami.

Doufáme, že si užíváte Měsíc povědomí o kybernetické bezpečnosti (CAM). Navštivte nebo se přihlaste k odběru stránek CyberHoot na Facebooku , LinkedInu nebo Twitteru a dostávejte denní aktualizace po celý měsíc.

Další čtení:

Nejlepší postupy pro opravy v roce 2022 – CNP.Net

Zabezpečte své podnikání s CyberHootem ještě dnes!!!


Zaregistrujte se teď

Nejnovější Blogy

Zůstaňte v obraze s nejnovějšími informacemi bezpečnostní informace

Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Falešná rozšíření krypto peněženek se objevila ve Firefoxu. Zde je návod, jak udržet váš prohlížeč čistý.

Falešná rozšíření krypto peněženek se objevila ve Firefoxu. Zde je návod, jak udržet váš prohlížeč čistý.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...

Více informací

Corp MDM: Falešná pracovní aplikace, která chtěla číst vaše textové zprávy

Corp MDM: Falešná pracovní aplikace, která chtěla číst vaše textové zprávy

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...

Více informací

Falešné pomocné programy ChatGPT šíří malware. Zde je návod, jak je odhalit.

Falešné pomocné programy ChatGPT šíří malware. Zde je návod, jak je odhalit.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...

Více informací

