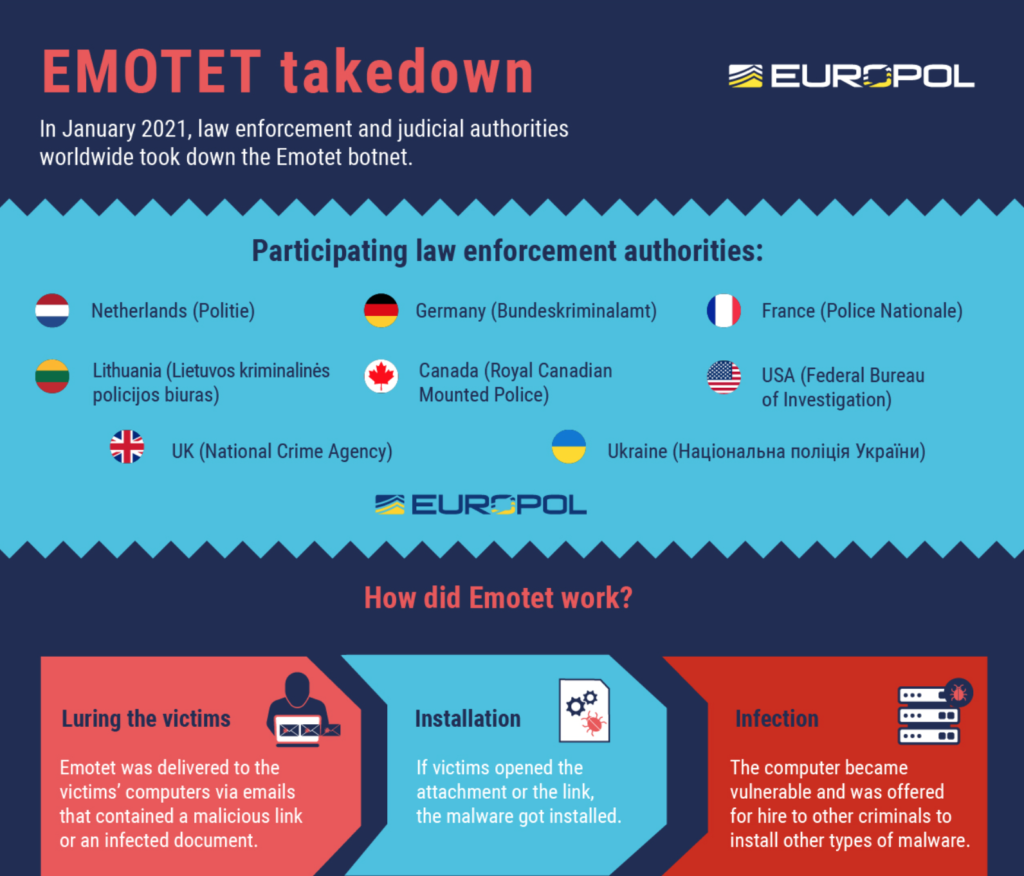
V lednu 2021 orgány činné v trestním řízení a justiční orgány po celém světě narušily jeden z nejvýznamnějších botnetů posledního desetiletí: Emotet . Vyšetřovatelé převzali kontrolu nad jeho infrastrukturou v mezinárodně koordinované operaci. Pro čtenáře, kteří to nevědí, Emotet je malware provozovaný ruskou organizací pro kybernetickou kriminalitu, který byl poprvé odhalen v roce 2014.
Hackeři Emotetu používali plně automatizovaný proces doručování e-mailů a distribuovali malware do počítačů obětí prostřednictvím infikovaných e-mailových příloh. Jako primární metodu útoku používali phishingové útoky. K oklamání nic netušících uživatelů a jejich otevření infikovaných příloh byla použita řada účinných kampaní. V nedávné minulosti phishingové kampaně Emotetu předkládaly cílům faktury, dodací listy a informace o COVID-19 s alarmující mírou úspěšnosti. Každý e-mail obsahoval škodlivý dokument Word, který byl buď připojen k samotnému e-mailu, nebo byl ke stažení kliknutím na odkaz v e-mailové zprávě. Jakmile uživatel otevřel jeden z těchto dokumentů, byl vyzván k „povolení maker“, aby se mohl spustit škodlivý kód skrytý v souboru Word a nainstalovat malware do zařízení oběti.
To, co u malwaru Emotet vyvolalo takový alarm, bylo, že byl nabízen k prodeji dalším hackerům prostřednictvím dark webu. To umožnilo mnoha zločineckým organizacím používat tento malware po celém světě. Tento typ útoku je jedním z největších kybernetických útoků používaných v dnešním světě. Ransomware Emotet se rychle rozrůstal a konkuroval dalším velkým variantám ransomwaru, včetně TrickBot a Ryuk.
Systém používaný společností Emotet zahrnoval stovky serverů umístěných po celém světě, přičemž všechny měly různé funkce pro správu počítačů infikovaných obětí, šíření malwaru, služby dalším zločineckým skupinám a zvýšení odolnosti sítě vůči pokusům o její zneužití.
Aby kriticky narušily infrastrukturu Emotetu, spojily se síly donucovací orgány z celého světa. Na ničení Emotetu se podílely Spojené státy, Kanada, Velká Británie, Ukrajina, Francie, Nizozemsko, Litva a Německo. Výsledkem jejich úsilí bylo, že donucovací orgány a soudní orgány nyní ovládají infrastrukturu Emotetu. Nyní, když mají policie kontrolu nad velitelskou a řídicí infrastrukturou Emotetu, testují vydání rozsáhlého příkazu „uninstall yourself“ viru (tento přístup a jeho výsledky dosud nebyly potvrzeny).
Je nepochybně dobrou zprávou, že se tyto země spojily, aby tuto plodnou kyberkriminální operaci zastavily. Špatnou zprávou je, že kyberkriminalita má vždy nové a začínající aktéry ; když je jedna operace uzavřena, nevyhnutelně se objeví další, kteří se pokusí tuto díru zaplnit. Přestože donucovací orgány převzaly kontrolu nad systémy Emotetu, dokud nebudou hackeři zatčeni a odsouzeni, existuje šance, že si obnoví infrastrukturu a vrátí se ke starým způsobům.
Malware, jako je Emotet, má polymorfní povahu, což znamená, že malware často mění svůj kód a strategii. Vzhledem k tomu, že mnoho antivirových a antimalwarových programů prohledává počítač a hledá známé malwarové vzory, může změna kódu způsobit potíže s jeho detekcí, což umožňuje, aby infekce zůstala nepovšimnuta. Proto je důležité mít silnou kombinaci nástrojů kybernetické bezpečnosti (antivirový/malware a operační systémy), školení v oblasti kybernetické bezpečnosti a správy zásad, aby se vyhnuli tomu, že se stanou obětí pokročilých hrozeb, jako je Emotet. Uživatelé by si měli vždy pečlivě kontrolovat e-maily, aby se vyhnuli otevírání zpráv nebo příloh od neznámých odesílatelů. Pokud se zpráva zdá být příliš dobrá na to, aby to byla pravda – pravděpodobně to tak není! Nejlepší obrannou linií je často lidský firewall – školte a řiďte své zaměstnance, abyste zastavili hrozby tam, kde začínají.
Zdroje:
Zastavení Emotetu Europolem – NakedSecurity/Sophos
Další čtení:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.