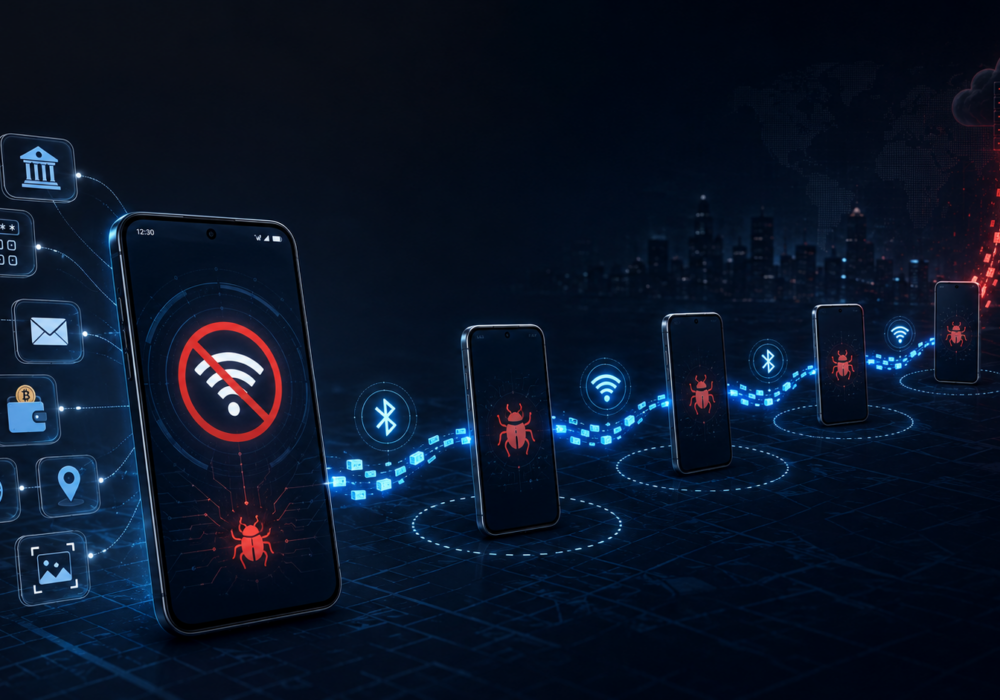
Občas se objeví nějaký malware s dostatečně chytrým trikem, aby bezpečnostní výzkumníky přiměl k zamyšlení. Manic je jednou z nich. Je to nová hrozba pro Android a dělá něco, s čím se většina malwaru ani neobtěžuje. Když infikovaný telefon ztratí přístup k internetu, Manic si najde způsob, jak i tak krást dál.
Mezi jeho kriminální chování patří keylogging, manipulace s obrazovkou, útoky typu „man-in-the-middle“ a skrytý spyware, to vše v jednom škodlivém balíčku. Zkušeným odborníkům v oblasti kybernetické bezpečnosti je jasné, že hackeři v tomto nejnovějším malwaru využili sílu vývoje umělé inteligence.
Výzkumníci z ThreatFabric zjistili, že Manic cílí na banky, vládní identifikační služby, aplikace pro zasílání zpráv, kryptoměnové platformy a dokonce i vojenské komunikační nástroje, většinou na Ukrajině, v Rusku a částech Evropy. V infikovaném telefonu sleduje 169 konkrétních aplikací, včetně bankovních aplikací, platebních služeb, krypto peněženek, prohlížečů a e-mailových klientů.
Jakmile se Manic spustí, funguje jako kombinace bankovního trojského koně a spywaru. Zaznamenává, co píšete, získává jednorázové kódy, sleduje vaši polohu a pořizuje snímky obrazovky. Dokonce používá chytrý trik s překrytím, aby ukradl váš PIN. Když klepnete na klávesnici bankovní aplikace, Manic tiše zaznamená, kam jste klepli, a poté přehraje stejné klepnutí na skutečné obrazovce pod ním. Vaše bankovní aplikace funguje přesně podle očekávání, takže si nikdy nevšimnete, že se něco stalo.
Většina malwaru potřebuje k odeslání ukradených dat zpět útočníkovi připojení k internetu. Vypněte Wi-Fi a mobilní data a malware obvykle přestane fungovat.
Manic našel řešení. Pokud infikovaný telefon nemá připojení k internetu, vyhledá další infikované telefony v okolí pomocí Bluetooth nebo Wi-Fi Direct. Pokud nějaký najde, předá ukradená data druhému telefonu a data se přenášejí dál, dokud se nedostanou k útočníkovi. Tímto způsobem se data přenášejí až mezi čtyřmi zařízeními.
Tohle je dobrá připomínka: režim v letadle není kouzelný štít. Skutečná ochrana spočívá v tom, že se do telefonu vůbec nedostane malware.
Manic se šíří prostřednictvím phishingových stránek a falešných aplikací maskovaných jako běžné nástroje. Nepochází z oficiálního obchodu Google Play. To je jedna z nejvíce povzbuzujících částí příběhu. Lidé stojící za Manicem se spoléhají na to, že někoho oklamou k instalaci něčeho mimo důvěryhodné kanály. To znamená, že máte nad tímto problémem větší kontrolu, než si myslíte.
Nepotřebujete podnikový bezpečnostní software ani specializované IT oddělení, abyste snížili riziko. Vyzkoušejte tyto návyky, a to již dnes.
Kybernetické hrozby zní v titulcích děsivě, ale vaše každodenní návyky jsou důležitější než jakákoli jednotlivá zpráva. Pokaždé, když si před instalací zkontrolujete zdroj aplikace nebo se na chvíli zastavíte před klepnutím na podezřelý odkaz, budujete si silnější verzi svého digitálního já, než jste měli včera. O to jde. Malá, pravidelná rozhodnutí vždycky porážejí dokonalost.
Věnujte tento týden pět minut kontrole, které aplikace ve vašem telefonu pocházejí z jiných zdrojů než z Obchodu Play. Smažte vše, co nepoznáváte nebo co nepotřebujete. To je skutečné vítězství a počítá se to.
Co je malware Manic? Manic je malware pro Android, který kombinuje triky bankovních trojských koní se spywarovými funkcemi, jako je sledování polohy a nahrávání obrazovky.
Jak se Manic dostává do telefonů? Šíří se prostřednictvím phishingových odkazů a falešných aplikací, které se vydávají za běžné nástroje, nikoli prostřednictvím oficiálního Obchodu Play pro Android.
Zabrání vypnutí internetu v telefonu viru Manic v krádeži dat? Ne vždy. Manic vyhledává další infikované telefony v okolí přes Bluetooth nebo Wi-Fi Direct a používá je k předání ukradených dat útočníkovi.
Na které aplikace se Manic zaměřuje? Sleduje 169 aplikací, včetně bank, platebních služeb, krypto peněženek, prohlížečů, e-mailových klientů a aplikací pro zasílání zpráv.
Jaký je nejlepší krok, který je třeba podniknout hned teď? Instalujte aplikace pouze z Obchodu Google Play a mějte zapnutou ochranu Google Play. Tyto dva návyky blokují většinu způsobů, jakými se malware, jako je tento, spustí.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Jsem požehnaná, že jsem mohla...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.