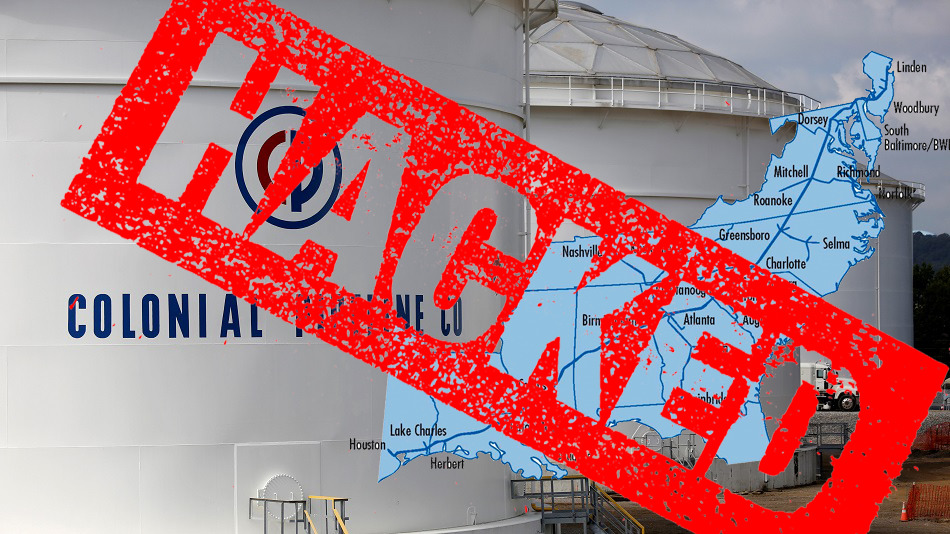
Největší ropovod ve Spojených státech, Colonial Pipeline, zastavil provoz kvůli útoku ransomwaru . Colonial Pipeline přepravuje 45 % paliva spotřebovaného na východním pobřeží USA a vede z Texasu do oblasti Newyorského zálivu. Společnost provozující ropovod vydala 7. května 2021 prohlášení , v němž uvedla, že se dozvěděla, že se stala obětí kybernetického útoku:
„Od té doby jsme zjistili, že se tento incident týká ransomwaru. V reakci na to jsme proaktivně odpojili určité systémy, abychom hrozbu omezili. Dočasně to zastavilo veškerý provoz a ovlivnilo některé z našich IT systémů.“
Podle agentur Bloomberg a The Wall Street Journal s vyšetřováním pomáhají experti na kybernetické incidenty ze společnosti FireEye , kteří útok spojili s kmenem ransomwaru s názvem DarkSide.
DarkSide založila svou organizaci pro boj s kyberkriminalitou v srpnu 2020 a do dnešního dne (květen 2021) již zveřejnila ukradená data od více než 40 obětí. Není jasné, kolik peněz útočníci požadují ani zda Colonial Pipeline hackerům zaplatila. Zpráva agentury Bloomberg však uvádí, že kyberzločinci stojící za útokem ukradli z její sítě 100 GB dat. Pro informaci, Travelex, londýnská směnárna, zaplatila 2.3 milionu dolarů za „odemknutí“ pouze 5 GB dat . Vzhledem k tomu, že v pipeline chybí 100 GB dat, lze si spočítat, kolik hackeři od Colonial požadují (40 až 50 milionů dolarů). Možná Colonial nemůže zaplatit výkupné, protože ministerstvo financí loni na podzim zakázalo platby v bitcoinech pomocí ransomwaru . Pokud by tento ransomware šifroval pouze data Colonial, byli by několik dní mimo provoz, než by se obnovila ze záloh. Zdá se však, že organizace Darkside také hrozí, že na internetu odhalí informace, o kterých se dá jen předpokládat, že jsou citlivé a škodlivé.
Kybernetické útoky zaměřené na inženýrské sítě a kritickou infrastrukturu v posledních letech zaznamenaly nárůst. Problémem tohoto trendu je, že novější kmeny ransomwaru nejen šifrují data oběti, ale nyní také informace vykrádají a veřejně zpřístupňují ukradená data, pokud není výkupné zaplaceno. Tento typ ransomwaru se nazývá „ Leakware “. CyberHoot tento trend leakwaru sleduje již nějakou dobu , přičemž Maze Ransomware s touto novou strategií začal před více než rokem.
Na základě údajů shromážděných společnostmi Check Point a HackerNews se kybernetické útoky zaměřené na americké energetické společnosti v roce 2021 zvýšily v průměru o 50 % týdně, ze 171 na začátku března na 260 na konci dubna.
Ransomware si získal pozornost jak Bílého domu, tak i průmyslu. Nedávno vytvořená pracovní skupina pro ransomware (RTF) sdružuje veřejné a soukromé subjekty, aby společně diskutovaly o způsobech, jak tuto epidemii řešit. RTF se skládá z předních odborníků na kybernetickou bezpečnost, kteří pomáhají společnostem proaktivně bojovat proti ransomwaru. V minulosti se v boji proti ransomwaru vynaložilo mnoho úsilí, ale hlavním cílem pracovní skupiny je snížit četnost a dopad těchto útoků. Zatímco RTF pracuje, vaše společnost nemůže čekat na zázračné řešení. Existují kroky, které musíte podniknout ke zlepšení svého zabezpečení a snížení pravděpodobnosti, že se stanete obětí útoků ransomwaru, jako je Colonial:
Součástí robustního programu kybernetické bezpečnosti je mnoho dalších ochranných opatření, včetně provedení posouzení rizik , vytvoření rámce pro řízení rizik a různých technických ochranných opatření. Zjistěte si o nich vše a začněte budovat svůj robustní plán kybernetické bezpečnosti do hloubky na CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Zdroje:
Další čtení:
Americké ministerstvo financí zakazuje platby ransomwarem
Formování pracovní skupiny pro ransomware
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

