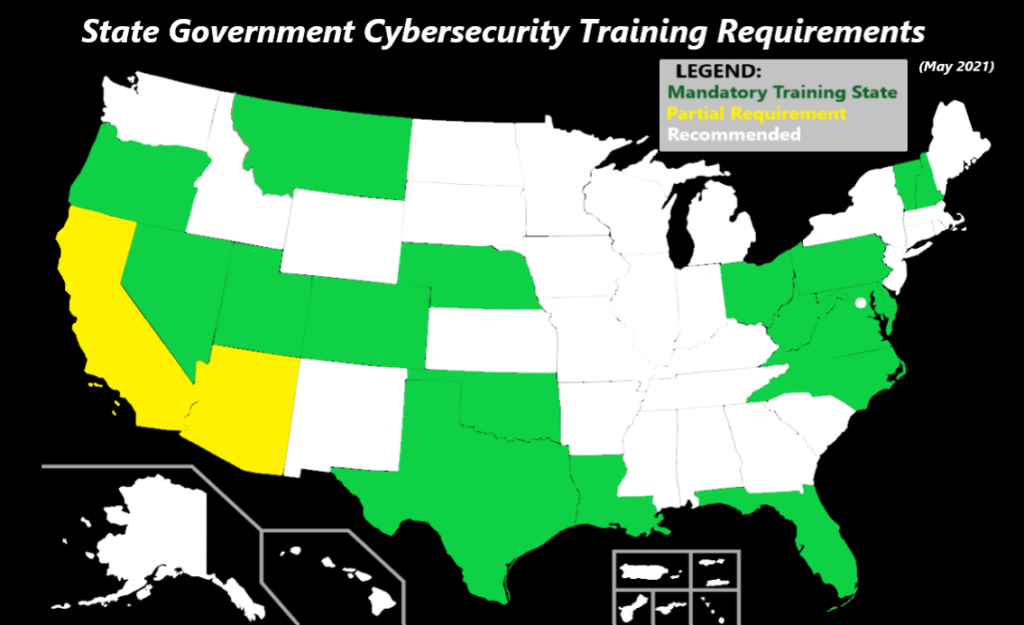
17. května 2021 : Po útoku ransomwaru na ropovod Colonial texaský guvernér Greg Abbott podnikl kroky a oznámil, že podepisuje nový zákon o kybernetické bezpečnosti, který postihuje ty, kteří nedodržují dříve přijaté požadavky na školení v oblasti kybernetické bezpečnosti ( HB3834 ). Útok na ropovod „uzamkl“ 100 GB dat a způsobil uzavření největšího ropovodu v USA. Přepravuje 45 % paliva spotřebovaného na východním pobřeží USA a vede z Texasu do oblasti Newyorského zálivu. Tento útok spolu s celkově rostoucím počtem útoků ransomwaru vedl mnoho států k tomu, že v posledních letech zavedly požadavky na školení v oblasti kybernetické bezpečnosti ve svých zákonodárných sborech, jak je znázorněno na mapě výše.
Státní úřady vědí, že většina úniků dat začíná lidskou chybou. Texas nyní zavedl povinnost, aby vládní úřady ve státě absolvovaly každoroční školení o kybernetické bezpečnosti, jinak budou penalizovány za nedodržování předpisů. Další státy, uvedené výše, mají povinné zákony vyžadující školení uživatelů o kybernetické bezpečnosti. Mezi tyto státy patří:
Pokud je váš stát na tomto seznamu, je nezbytné, aby vaše organizace spolupracovala se společností, jako je CyberHoot, a zajistila tak splnění požadavků vašeho státu na školení v oblasti kybernetické bezpečnosti. A co je důležitější, měli byste je dodržovat, protože vaši uživatelé zoufale potřebují rady, jak odhalit a vyhnout se phishingovým útokům, jak se dozvědět, proč jsou správci hesel tak důležití pro hygienu hesel a jak chránit osobně identifikovatelné informace (PII), které jim byly svěřeny v rámci jejich veřejných rolí a funkcí.
Vaše organizace musí podniknout kroky k zabezpečení svých systémů, uživatelů a dat. V posledních letech bylo 45 % veřejných subjektů napadeno ransomwarem . Vzhledem k tomu, co se děje s veřejnými subjekty a ransomwarem v USA, je nyní v sázce příliš mnoho na to, abychom nepřijali proaktivní opatření.
Je nezbytné, aby se školení v oblasti kybernetické bezpečnosti stalo součástí bezpečnostního programu vaší organizace. Školení a testování vašich uživatelů může pouze pomoci zlepšit bezpečnostní situaci vaší organizace, jak řekl spoluzakladatel společnosti CyberHoot Craig Taylor: „ Produktivita, bezpečnost a sebevědomí pramení ze školení a testování v oblasti kybernetické bezpečnosti .“ Vaše organizace může podniknout následující kroky, aby zajistila, že svým uživatelům poskytujete špičkové služby v rámci školení v oblasti kybernetické bezpečnosti:
Zdroje:
Zpráva F ox Business o oznámení společnosti Abbott
Další četba:
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

