Společnost Google vytvořila a vydala nové opatření na ochranu před soubory cookie, které znemožňuje odcizené soubory cookie relace na jakémkoli jiném zařízení pro webové stránky aktualizované tak, aby tento přístup podporovaly. Zde je to, co dělá, komu pomáhá a co dělat hned teď.
Krátká verze
Malware Infostealer nepotřebuje vaše heslo ani vaše MFA kódy. Stačí mu malý soubor, který si váš prohlížeč uloží po vašem přihlášení, nazývaný Relační soubor cookie. Po léta stačila krádež samotného tohoto souboru k tomu, aby se uživatel online vydával za vás a obcházel uživatelská jména, hesla a dokonce i vícefaktorové ověřování (MFA). Chrome nyní tento soubor propojuje s vaším konkrétním zařízením, takže Relační soubory cookie přestanou fungovat kdekoli, což zabraňuje útokům typu „krádež relace“.
Když se přihlásíte na webovou stránku, váš prohlížeč obdrží soubor cookie relace, malý token, který dokazuje, že jste se již přihlásili. Od tohoto okamžiku server důvěřuje tokenu, nikoli vašemu heslu. Díky tomu je prohlížení rychlé a pohodlné, ale zároveň to vytvořilo skutečnou slabinu. Kdokoli má soubor cookie, uchovává vaši relaci, není potřeba žádné heslo ani vícefaktorová autentizace (MFA).
Malware typu Infostealer, jako je LummaC2, strávil roky 2024 a 2025 tiše sbíráním těchto tokenů a jejich prodejem na online trzích. Protože soubory cookie často zůstávají platné několik dní nebo týdnů, útočníci měli dostatek času je použít dříve, než si jich někdo všiml.
Neexistuje spolehlivý způsob, jak zabránit exfiltraci souborů cookie pouze pomocí softwaru v žádném operačním systému.
Bezpečnostní tým Google, duben 2026
Řešení od Googlu se nazývá Device Bound Session Credentials neboli DBSC. Nyní je k dispozici pro všechny uživatele Chromu 146 pro Windows a podpora pro macOS bude brzy k dispozici. Myšlenka je jednoduchá: Chrome nedůvěřuje samotnému souboru cookie, ale váže relaci k fyzickému zařízení, na kterém jste se přihlásili. I když soubor cookie ukradne zloděj, přestane fungovat na jakémkoli jiném počítači.
Vlastní testování Googlu ukázalo, že DBSC během beta testování zablokoval 94 % pokusů o krádež souborů cookie. Pro 6 % úspěšných pokusů bylo nutné, aby byl do počítače předem vložen malware s vědomým soukromým klíčem. Každá relace také používá samostatný klíč pro každou stránku, takže webové stránky nemohou tento systém použít ke sledování vašich návštěv nebo k propojení vašich aktivit.
Chrome se posunul jako první a nejkompletněji. Zde je srovnání, jak si v této oblasti ochrany dnes stojí každý hlavní desktopový prohlížeč. Apple vyjádřil obavy ze „super-cookie“, které umožňuje nesmazatelné sledování napříč relacemi. Specifikace W3C to řeší zajištěním mazání klíčů spolu s daty webových stránek. Apple zůstává v pozici „v diskusi“, nikoli „ve vývoji“.
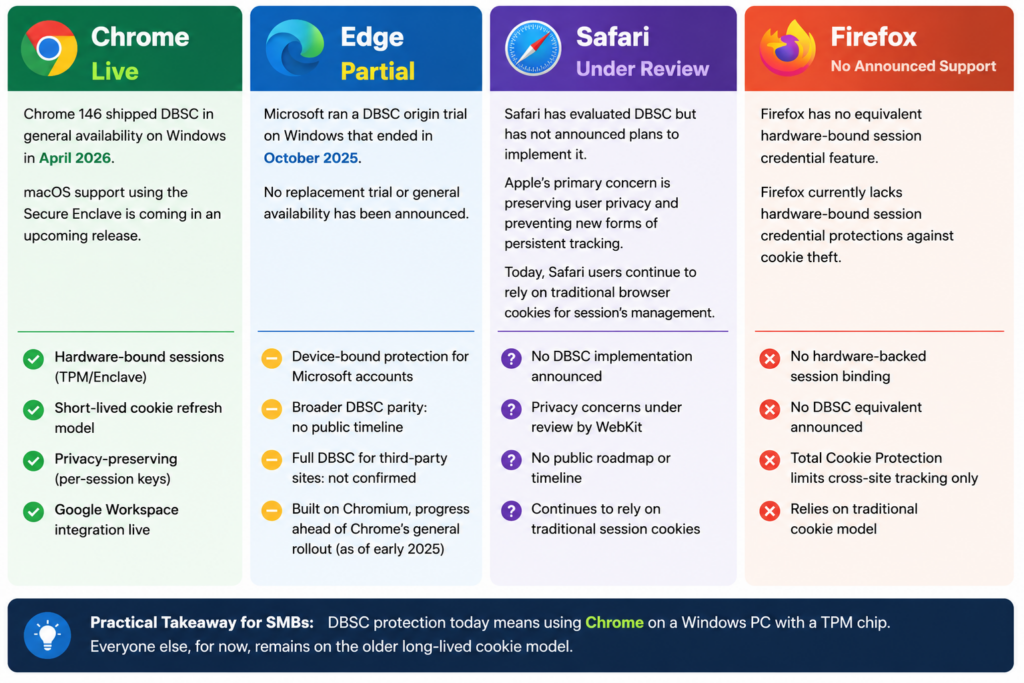
Tato ochrana je skutečná a na ní záleží. To ale není konec příběhu. Zde je třeba mít na paměti čtyři věci.
Už ukradené soubory cookie
51.7 milionu balíčků přihlašovacích údajů, které jsou již online, to neovlivní. DBSC chrání pouze nově vytvořené relace po jeho aktivaci.
Starší hardware
Zařízení bez TPM nebo Secure Enclave se vracejí ke starému nechráněnému chování. Mnoho starších firemních počítačů tento čip nemá, proto si ten svůj zkontrolujte.
Spusťte příkaz PowerShellu: Get-Tpm
Webové stránky je také třeba aktualizovat
DBSC vyžaduje, aby webová stránka přidala podporu na své straně. Google a Okta to udělaly. Většina ostatních aplikací a platforem na tom stále pracuje.
Ostatní prohlížeče nejsou zahrnuty
Každý, kdo používá Firefox, Safari, Edge bez plné podpory DBSC nebo mobilní prohlížeč pro pracovní přístup, dnes tuto ochranu nezíská.
Abyste z toho mohli těžit, nemusíte být bezpečnostní expert. Chrome automaticky odvede těžkou práci na podporovaném hardwaru. Vaším úkolem je zajistit, aby mohl svou práci vykonávat.
Na osobním zařízení otevřete Chrome a přejděte do Nastavení, poté do Nápovědy a poté do O prohlížeči Google Chrome. Pokud nepoužíváte verzi 146 nebo novější, aktualizujte jej. V systému Windows 11 má vaše zařízení téměř jistě čip TPM, který je pro fungování potřebný. Pokud používáte starší počítač nebo systém Windows 10, ověřte si specifikace výrobce.
Pro majitele firem a IT manažery, přidejte toto do vaší příští týmové kontroly: ověřte, zda vaši zaměstnanci používají Chrome 146 nebo novější, požádejte svého IT specialistu o ověření, zda je TPM aktivní na zařízeních s Windows, a sledujte oznámení z klíčových firemních aplikací týkající se podpory DBSC. Pokrok se děje rychle.
Vaše jednorázové ponaučení: aktualizujte Chrome, zkontrolujte hardware, zda nemáte čip TPM, a buďte v pohodě s vědomím, že mnoho webových stránek brzy zabrání fungování odcizených souborů cookie relace a zastaví útoky krádeže souborů cookie relace. Cookie Monsters budou pryč!
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.

