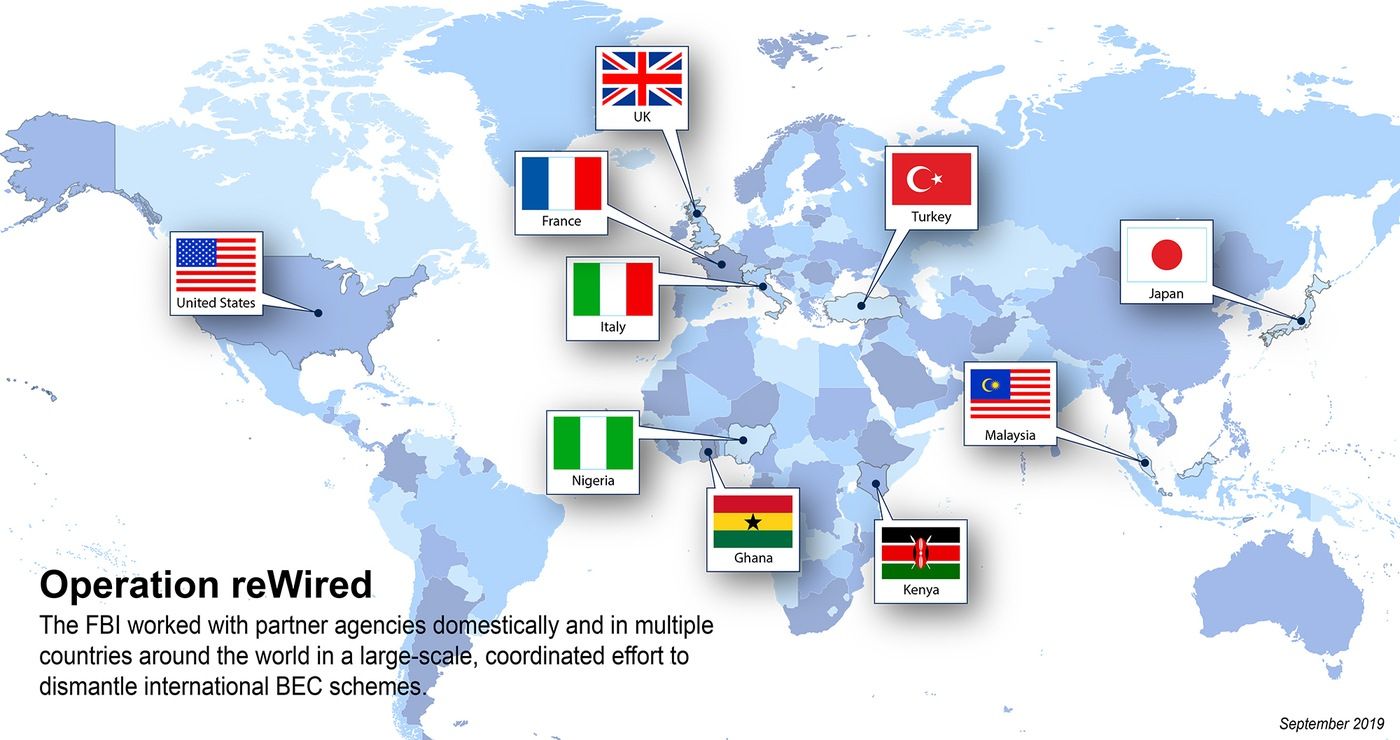
Skóre 1 pro ty hodné. Projekt FBI Operation ReWired zlikvidoval síť hackerů, kteří k páchání podvodů používali útoky typu Business Email Compromise . Výsledkem bylo zatčení 281 údajných hackerů obviněných z podvodu s bankovním převodem (získali zpět 3.7 milionu dolarů). Tito hackeři se navíc údajně dopustili 250 000 případů krádeže identity a 10 000 případů daňových podvodů. Operace zabavila podvodné bankovní převody v hodnotě více než 118 milionů dolarů, které nyní mohou být vráceny! Září 2019 byl skvělým měsícem pro kybernetickou bezpečnost!
Kompromitace firemního e-mailu (neboli: BEC) nastává, když je napaden e-mailový účet, obvykle někoho z finančního sektoru. Toho se často dosahuje phishingovým útokem, který vede ke krádeži přihlašovacích údajů, jak je popsáno v nedávném článku CyberHootu s názvem Domino útok . Přihlašovací údaje jsou ukradeny, když oběť klikne na podvodný phishingový odkaz v e-mailu nebo otevře falešnou fakturu. Tím se oběť dostane na škodlivý web, který uživatele vyzve k zadání e-mailu a hesla. Tyto e-maily často odesílá někdo, koho váš finanční ředitel již zná, což znamená, že e-mailová adresa odesílatele je ve skutečnosti správná a očekávaná. E-mail druhé osoby z finančního sektoru byl pravděpodobně napaden hackery, kteří nyní cílí na vašeho finančního ředitele.
Tento podvod vede k tomu, že hacker vnikne do e-mailového účtu finančního ředitele, přečte si jeho e-maily s finančními transakcemi a přesměruje běžné bankovní převody vložením podvodných pokynů k převodu do e-mailových konverzací. Úspěch tohoto podvodu spočívá výhradně v tom, že obě strany nikdy neověřují tyto změny pokynů k převodu mimo e-mail. Výsledkem je, že peníze jsou převedeny na hackerské účty, které jsou většinou nevysledovatelné. Tyto podvodně převedené prostředky se jen zřídka najdou zpět.
Operace ReWire byla možná díky společnému úsilí donucovacích orgánů v 10 zemích. Společně odhalily komplexní síť hackerů, phishingových útoků, podvodů s peněžními mulemi a praní špinavých peněz. Tato operace dokazuje, že mezinárodní spolupráce v oblasti vymáhání práva je možná. Zároveň hackerům vysílá signál, že budou dopadeni. Kybernetická umělá inteligence byla svědkem menších případů podvodů s peněžními úniky (BEC) v důsledku sociálního inženýrství a phishingových útoků, které nebudou nikdy získány zpět (ani nahlášeny). Je to proto, že částky v dolarech byly příliš malé na to, aby se do nich zapojily FBI nebo interní orgány činné v trestním řízení. Malé a střední podniky (SMB) po celém světě jsou v první linii podvodů s BEC! Situace se rok od roku zhoršuje, jen v roce 2018 se finanční ztráty zdvojnásobily .
Tyto obrovské ztráty vedly FBI k tomu, aby se z podvodů souvisejících s BEC stala priorita své agentury. V červnu 2018 FBI provedla 74 zatčení a zabavila 2.4 milionu dolarů v rámci podobné akce zaměřené na likvidaci podvodů souvisejících s BEC. Tyto akce a zatčení upozorňují hackery, že mohou být a budou chyceni.
Divize bezpečnostních služeb společnosti Verizon každoročně zveřejňuje zprávu o incidentech úniku dat (DBIR), která shrnuje trendy v kybernetických útocích, včetně toho, kdo je napaden hackery a jakým způsobem. Útoky na úniky dat (BEC) se nacházejí na vrcholu jejich seznamu útoků. A co je důležitější, malé a střední podniky jsou úspěšně napadány 15krát častěji než menší a větší firmy s méně než 10 nebo více než 100 zaměstnanci. To vystavuje malé a střední podniky největšímu riziku cílených útoků BEC. Pokud jste majitelem malé firmy, nezoufejte! Existují jednoduchá opatření, která můžete ve své firmě zavést, abyste se ochránili.
I po rozbití této zločinecké sítě FBI je to jen malá kapka v moři odhadovaných ztrát FBI ve výši 26 miliard dolarů za 3 roky . FBI stále doporučuje „ zavést program zvyšování povědomí a školení “ k ochraně vaší firmy. Proto se na tyto útoky musíte připravit. Naštěstí s Business Email Compromise jsou přípravy relativně přímočaré. Jediným nejlepším opatřením, které můžete podniknout, je zkontrolovat a zdokumentovat váš proces bankovního převodu. Cyber Al doporučuje, aby VŠECHNY změny pokynů k zapojení byly potvrzeny mimo e-mail, nejlépe telefonicky. Stanovte si přesné pokyny k zapojení se všemi stranami. Nevytáčejte telefonní číslo uvedené v podvodném e-mailu, abyste ověřili nové pokyny k zapojení. Toto telefonní číslo je pravděpodobně také falešné. Vyhledejte si známé a spolehlivé telefonní číslo a kontaktujte ho pro ověření a ověření.
V rámci této akce bylo zatčeno 281 potenciálních zločinců a v rámci podvodných transakcí bylo získáno přes 118 milionů dolarů. A co je důležitější, operace ReWire dokazuje, že mezinárodní orgány činné v trestním řízení mohou spolupracovat. Dokazuje, že hackeři se nemohou schovávat za obrazovkami počítačů v temných koutech internetu. Toto je důležité vítězství. Užívejme si tohoto vítězství, ale také si ověřme naše obchodní procesy, abychom se ochránili před podvody s negativními úmysly a podvody s bankovními účty.
Naučte zaměstnance o kompromitaci firemních e-mailů a získejte přístup k dokumentům procesu bankovního převodu s bezplatnou 30denní zkušební verzí CyberHoot.
Buďte uvědomělejší, abyste se cítili bezpečněji.
Objevte a sdílejte nejnovější trendy, tipy a osvědčené postupy v oblasti kybernetické bezpečnosti – a také nové hrozby, na které si dát pozor.

Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Ještě předtím, než Claude Code natočil...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: Už nějakou dobu to tady víme...
Více informací
Autor: Katie Boquetti | Editorial: Craig Taylor Editorial od Craiga Taylora: CAPTCHA by měla otestovat, zda...
Více informacíZískejte bystřejší pohled na lidská rizika s pozitivním přístupem, který překonává tradiční phishingové testování.