رصد فريق أبحاث التهديدات الأمنية التابع لشركة HP Wolf زيادة بنسبة 2700% في إصابات برنامج Emotet الخبيث خلال الربع الأول من عام 2022، حيث عاود الظهور في أواخر عام 2021 بعد أن أغلقت السلطات شبكة القيادة والتحكم الخاصة به في يناير 2021. وكان برنامج Emotet قد وُصف سابقًا من قبل وكالة الأمن السيبراني وأمن البنية التحتية (CISA) بأنه أحد أكثر أنواع البرامج الخبيثة تدميرًا وتكلفةً في المعالجة، إلا أنه أصبح الآن أكبر تهديد للبرامج الخبيثة في عام 2022 (حيث يمثل 9% من إجمالي البرامج الخبيثة التي تم رصدها).
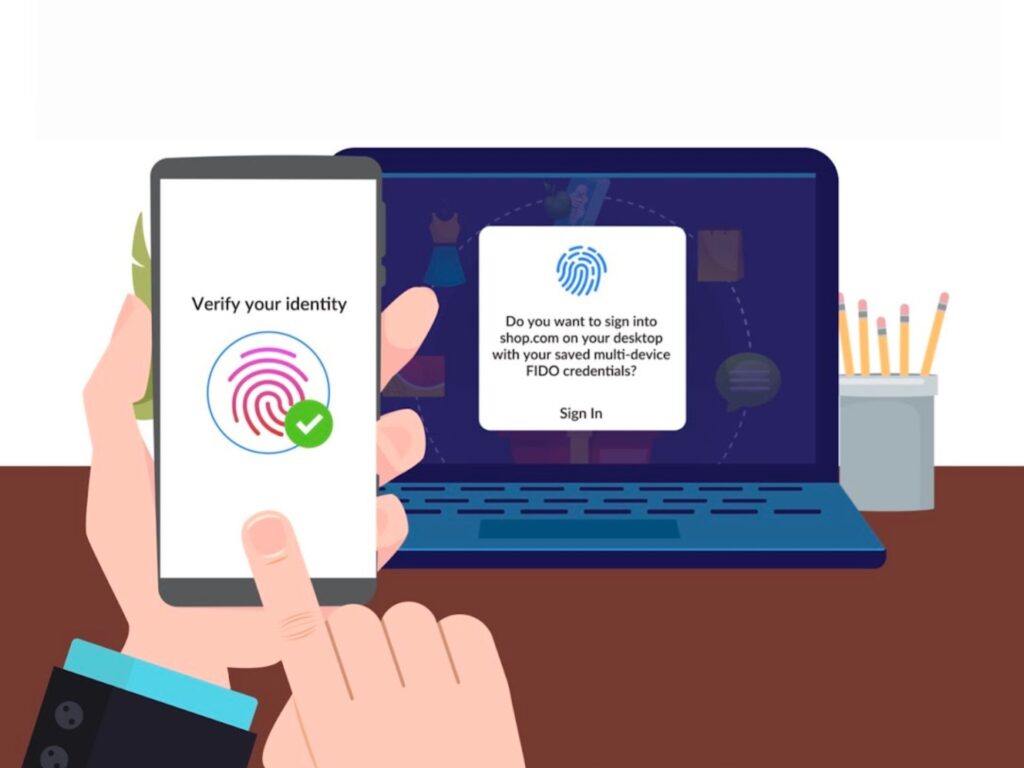
في أوائل مايو 2022، أعلنت جوجل وآبل ومايكروسوفت عن خطط لدعم معيار تسجيل دخول موحد بدون كلمة مرور، تم تطويره من قبل تحالف الهوية السريعة عبر الإنترنت (FIDO) واتحاد شبكة الويب العالمية . وقد تبنت CyberHoot هذا التوجه أيضاً، حيث نستغني عن تسجيل الدخول بكلمة مرور، ونعتمد بدلاً من ذلك على مصادقتك في برنامج البريد الإلكتروني الخاص بك، ثم النقر على رابط خاص يُرسل إلى بريدك الإلكتروني الخاص بالعمل.
في أواخر أبريل 2022، أعلنت جوجل عن تفعيل خيارات جديدة لإزالة المعلومات الشخصية من نتائج بحثها. وتوسع جوجل نطاق البيانات التي يمكن للمستخدمين طلب إزالتها من نتائج البحث لتشمل معلومات الاتصال الشخصية مثل رقم الهاتف، والبريد الإلكتروني، والعنوان. ويأتي هذا الإجراء بعد أشهر قليلة من إطلاق جوجل سياسة جديدة تُمكّن الأشخاص دون سن 18 عامًا (أو أحد الوالدين/الوصي) من طلب إزالة صورهم من نتائج بحث جوجل.
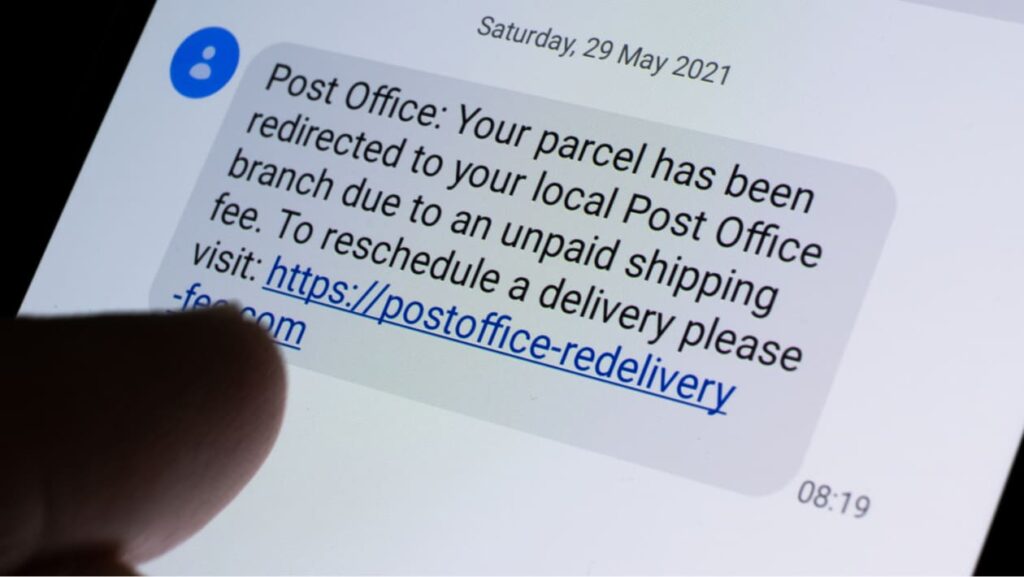
من المحتمل أن يكون أي شخص يمتلك هاتفًا محمولًا قد تلقى رسالة نصية غير متوقعة من رقم مجهول تحتوي على رابط للنقر عليه. منذ الأول من أبريل 2021، تضاعفت هذه الرسائل المزعجة والخطيرة ست مرات. إذا نقرت على أحد هذه الروابط، فقد تُزوّد المخترقين بمعلومات قيّمة يمكنهم استخدامها لسرقة رصيد حسابك البنكي، أو انتحال هويتك ، أو حتى تتبع مكانك. يُطلق على هذا النوع من هجمات الهندسة الاجتماعية اسم " التصيّد عبر الرسائل النصية القصيرة "، وهو ببساطة التصيّد الاحتيالي عبر الرسائل النصية القصيرة.
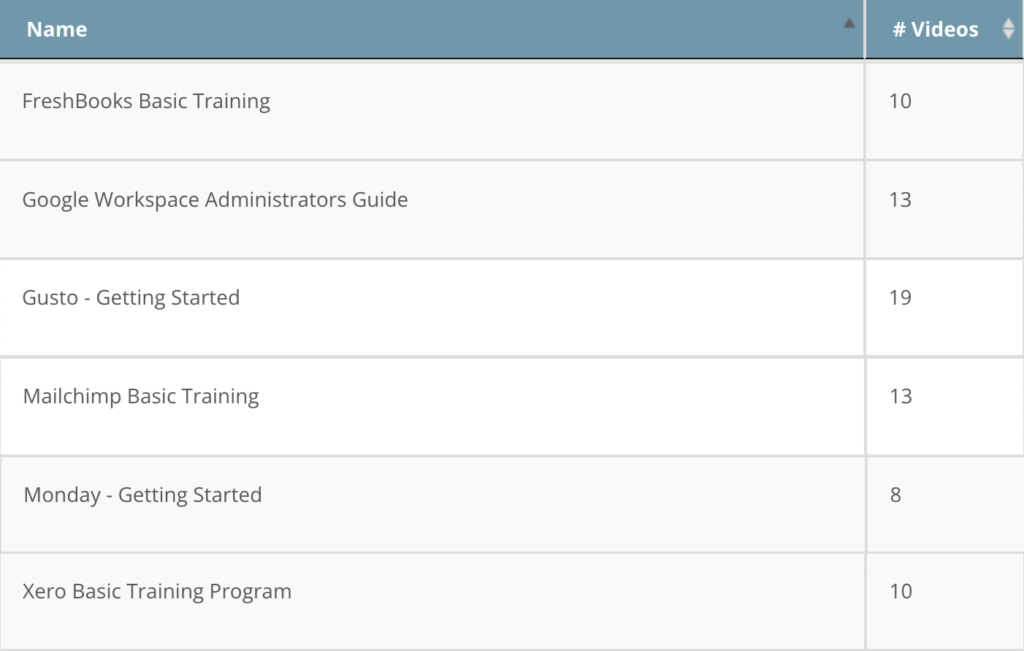
تُقدّم CyberHoot برامج فيديو تُؤتمت إرسال فيديوهات تدريبية جديدة على المنتجات على فترات زمنية محددة (يومية، أسبوعية، وشهرية). كما تُقدّم CyberHoot ستة برامج جديدة كلياً لـ FreshBooks، وGoogle Workspace، وGusto، وMailchimp، وMonday.com، وXero.
تُقدّم CyberHoot محتوى جديدًا شهريًا لعملياتنا، مما يُساعدنا على توفير أحدث التدريبات لموظفينا حول التهديدات الحالية. استخدمنا أدوات أخرى للتدريب، وهذه الأداة هي الأفضل بلا منازع.

هومبرتو شيريت
مدير التخطيط والتحليل | شركة J&L Cable TV Services, Inc.
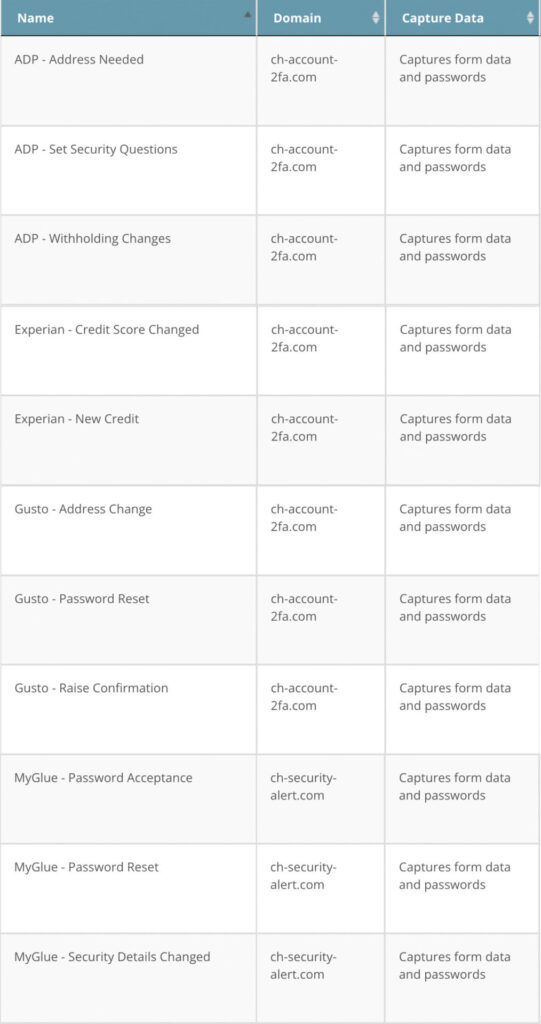
اطلع على حملات التصيد الاحتيالي الجديدة من CyberHoot أدناه. لقد أضفنا حملات لـ ADP وExperian وGusto وMyGlue. إذا كانت لديكم أفكار لحملات تصيد احتيالي لإضافتها إلى مكتبتنا، يُرجى إرسال طلب إلى support@cyberhoot.com.

التشهير الإلكتروني هو عملية الكشف عن معلومات تعريفية عن شخص ما عبر الإنترنت، مثل اسمه الحقيقي، وعنوان منزله، ومكان عمله، ورقم هاتفه، ومعلوماته المالية، وغيرها من المعلومات الشخصية. ثم يتم نشر هذه المعلومات للعامة دون إذن الضحية.
مع أن ممارسة الكشف عن المعلومات الشخصية دون موافقة صاحبها تعود إلى ما قبل الإنترنت ، إلا أن مصطلح "التشهير الإلكتروني" (doxxing) ظهر لأول مرة في عالم قراصنة الإنترنت في التسعينيات، حيث كانت السرية تُعتبر أمرًا مقدسًا. وكانت الخلافات بين القراصنة المتنافسين تدفع أحدهم أحيانًا إلى "نشر معلومات شخصية" عن شخص آخر، لم يكن معروفًا سابقًا إلا باسم مستخدم أو لقب. وتحولت كلمة "معلومات شخصية" إلى "dox" ثم أصبحت فعلًا قائمًا بذاته (بدون البادئة "نشر").
قم بإلقاء نظرة على المكتبة الرقمية الكاملة لدينا

يوفر CyberHoot وصولاً بدون كلمة مرور. لا داعي لإضاعة الوقت في البحث عن المواقع الإلكترونية، أو إعادة تعيين كلمات المرور، أو تأخير تسجيل الدخول. انقر على رابط بريد إلكتروني للوصول الفوري إلى التدريب!

يتم التعامل مع كل ما تحتاجه لتعلم مهارات الأمن السيبراني عبر البريد الإلكتروني بما في ذلك مهام التدريب والتذكيرات وتقارير الامتثال الإداري و"My CyberHoot".

يُؤتمت CyberHoot حالات عدم الامتثال من خلال إشعارات البريد الإلكتروني للمدير. يُفعّل وضع الامتثال للموظفين لدى المديرين، ما يتيح لك معرفة وضعك دائمًا.

عادةً ما تستغرق جلسات "هوتس" السيبرانية خمس دقائق أو أقل. هذا يضمن تدريب موظفيك بسرعة على الحل الأكثر فعالية.

CyberHoot منصة تدريب مفتوحة للأمن السيبراني. يمكنك استخدام أي فيديو أو ملف PDF لتدريب موظفيك وإدارتهم.

في استطلاع رأي شمل 100 مستخدم لـ CyberHoot، 60% منهم سيشعرون "بخيبة أمل" أو "خيبة أمل كبيرة" إذا تم إيقاف تدريب CyberHoot.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.