تُعدّ شركات التأمين حاليًا شروطًا أكثر تقييدًا وتقييدًا لبوالص التأمين، بهدف تقليل عدد المطالبات وتحسين حماية نفسها والشركات التي تؤمّنها. في بعض الحالات، تُرفض المطالبات رفضًا قاطعًا لارتباطها بأعمال حربية.
أظهر فريق من المهندسين في جامعة كاليفورنيا في سان دييغو، ولأول مرة، أن إشارات البلوتوث الصادرة من هواتفنا الذكية تحمل بصمة فريدة يمكن استخدامها لتتبع تحركات الأفراد. وتشير الأبحاث إلى أن عيوب التصنيع الطفيفة في الأجهزة تختلف من جهاز لآخر، وتسبب تشوهات قابلة للقياس يمكن استخدامها كبصمة لتتبع جهاز معين.

أحدثت تطبيقات البرمجيات كخدمة (SaaS) تحولاً جذرياً في عالم الأعمال خلال العقد الماضي، وحققت قيمة هائلة. وقد أجبرت جائحة كورونا العديد من الشركات على نقل موظفيها من تطبيقات المكاتب أو تطبيقات سطح المكتب إلى تطبيقات SaaS السحابية. وتشمل هذه التطبيقات كل شيء بدءاً من برامج المكاتب وصولاً إلى أدوات التواصل الفعّالة. ومن أبرز تطبيقات الأعمال المتاحة: Salesforce و Google Workspace و Slack و HubSpot و Microsoft Office 365 و Zoom.
تستغل العديد من حملات البريد الإلكتروني الخبيثة اليوم مستندات Word لإخفاء البرامج الضارة ونشرها، لكن حملة تم اكتشافها مؤخرًا تستخدم ملف PDF خبيثًا وثغرة في Office عمرها 22 عامًا لنشر برنامج Snake Keylogger الخبيث. وقد استغل المهاجمون تنسيقات مستندات Microsoft Office مثل Word وExcel لأن المستخدمين يميلون إلى أن يكونوا أكثر دراية بهذه الامتدادات، ويفترضون أنها آمنة للفتح. وهذا ما يجعلها ذات قيمة لهجمات الهندسة الاجتماعية.
وفقًا لبيان مشترك صادر عن وزارة الخارجية الأمريكية ووزارة الخزانة ومكتب التحقيقات الفيدرالي (FBI)، فإن مطوري البرامج وتطبيقات الهاتف المحمول ذوي المهارات العالية من جمهورية كوريا الديمقراطية الشعبية (DPRK) ينتحلون صفة "غير مواطنين من جمهورية كوريا الديمقراطية الشعبية" على أمل الحصول على وظائف حرة في محاولة لتمكين عمليات الاختراق الإلكتروني الخبيثة للنظام.
حضرتُ دورة Cyberhoot التدريبية للتذكير، واستمتعتُ بمقاطع الفيديو التدريبية والاختبارات القصيرة في مجال الأمن السيبراني. كانت الفيديوهات مُعدّة بشكل ممتاز، وتغطي مواضيع مهمة ينبغي أن تكون في مقدمة اهتمامات متخصصي الأمن السيبراني، مثل أنواع الهجمات الشائعة، والبرامج الضارة، والتصيد الاحتيالي، وإدارة كلمات المرور، وغيرها. أي شركة تستخدم هذه الأدوات التدريبية ستتمتع بثقافة أمنية أقوى نتيجةً لذلك!
كريستوفر شولتز
مدير عمليات الأمن | التوفر
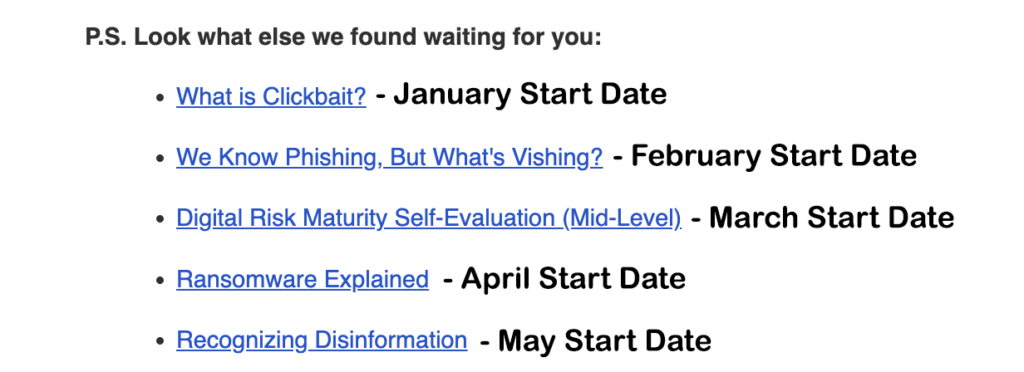
في الماضي، كان CyberHoot يرسل المهام المعلقة بدءًا من أحدث مهمة مباشرة أولاً، ثم المهام المعلقة بترتيب تنازلي.
الآن، يُرسل CyberHoot رسائل بريد إلكتروني بالتكليفات بدءًا من أقدم تكليف، مطالبًا المستخدم بمراجعة التكليفات بالترتيب حسب تاريخ الإطلاق. يُساعد هذا في إعداد مقاطع فيديو تعريفية ومقاطع فيديو تمهيدية تُسجلها بعض شركات خدمات الإدارة (MSPs) لعملائها. انظر المثال على اليمين.
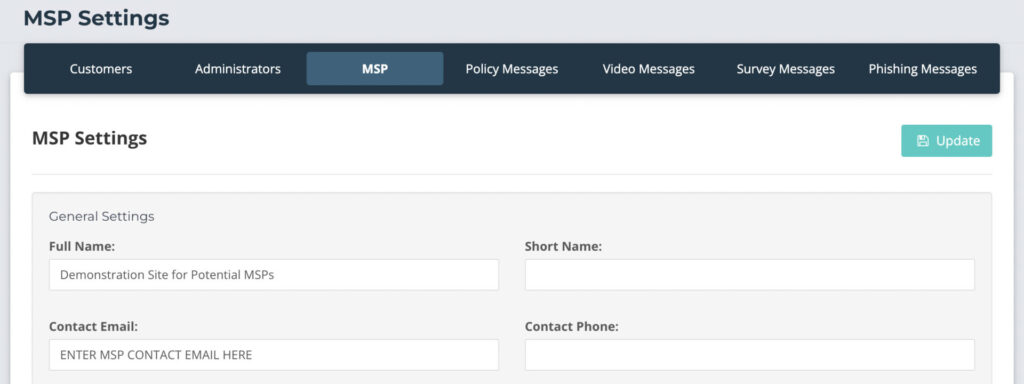
لتعيين البريد الإلكتروني لجهة اتصال MSP:
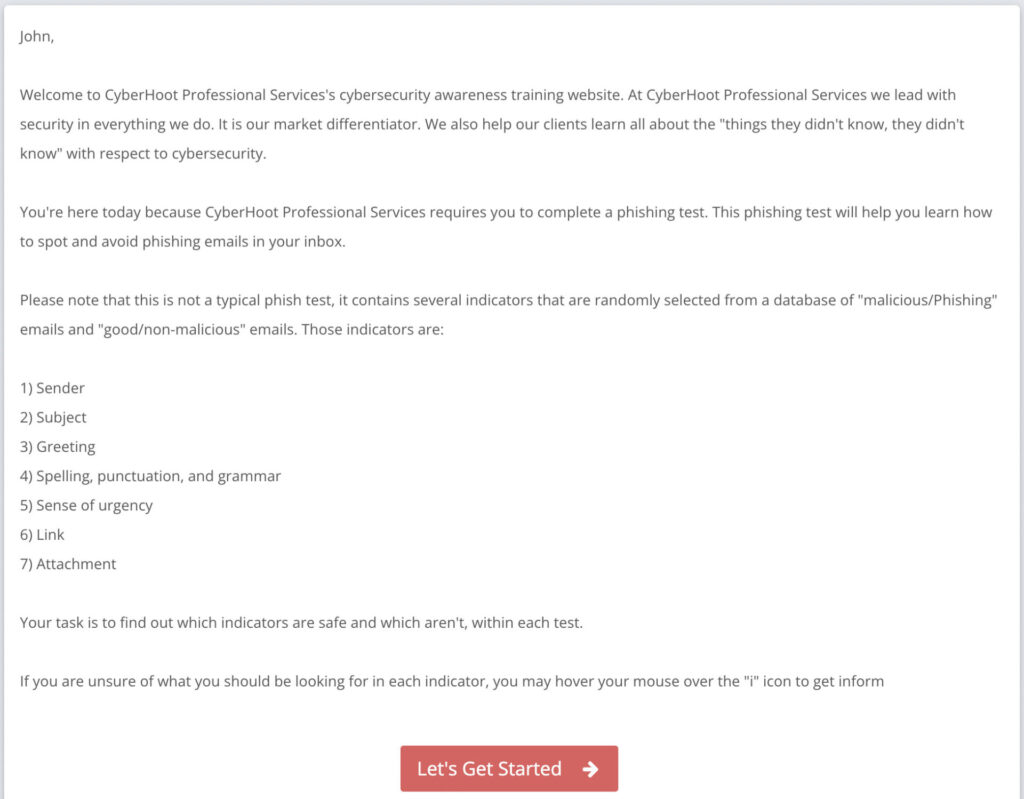
لقد قمنا بتحديث التفاصيل في قسم المعلومات الخاص بمهام التصيد الاحتيالي لتوفير المزيد من التوصيات حول ما يجب أن يبحث عنه المستخدم عند العمل من خلال هذه المهام.
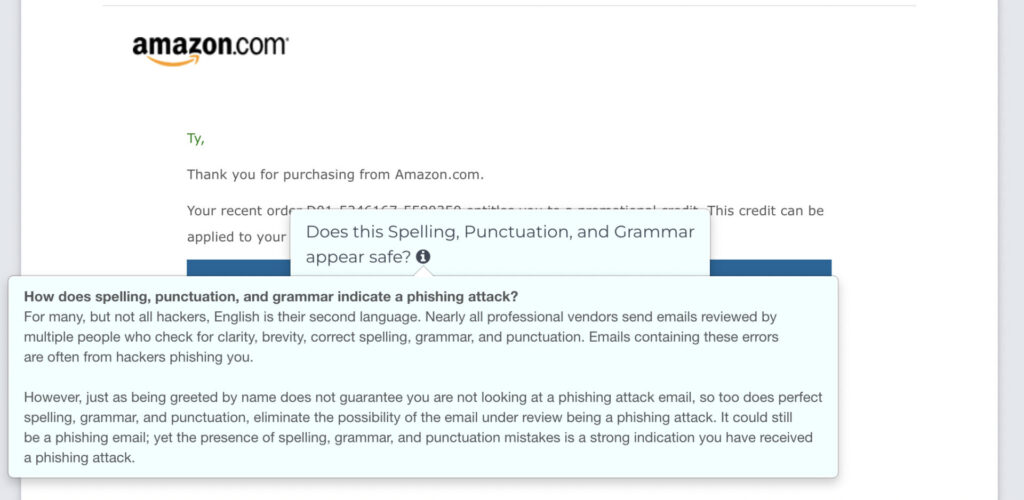
قبل أن يبدأ المستخدم مهمة التصيد الاحتيالي، نشرحها بالتفصيل. يُقلل ذلك من حيرة المستخدمين بشأن إنجاز مهمة التصيد الاحتيالي ومعرفة المزيد عنها. يمكنك تعديل هذه اللغة الافتراضية على أساس المهمة أو العميل أو مُقدّم الخدمة المُدارة لإعادة استخدامها مستقبلًا.
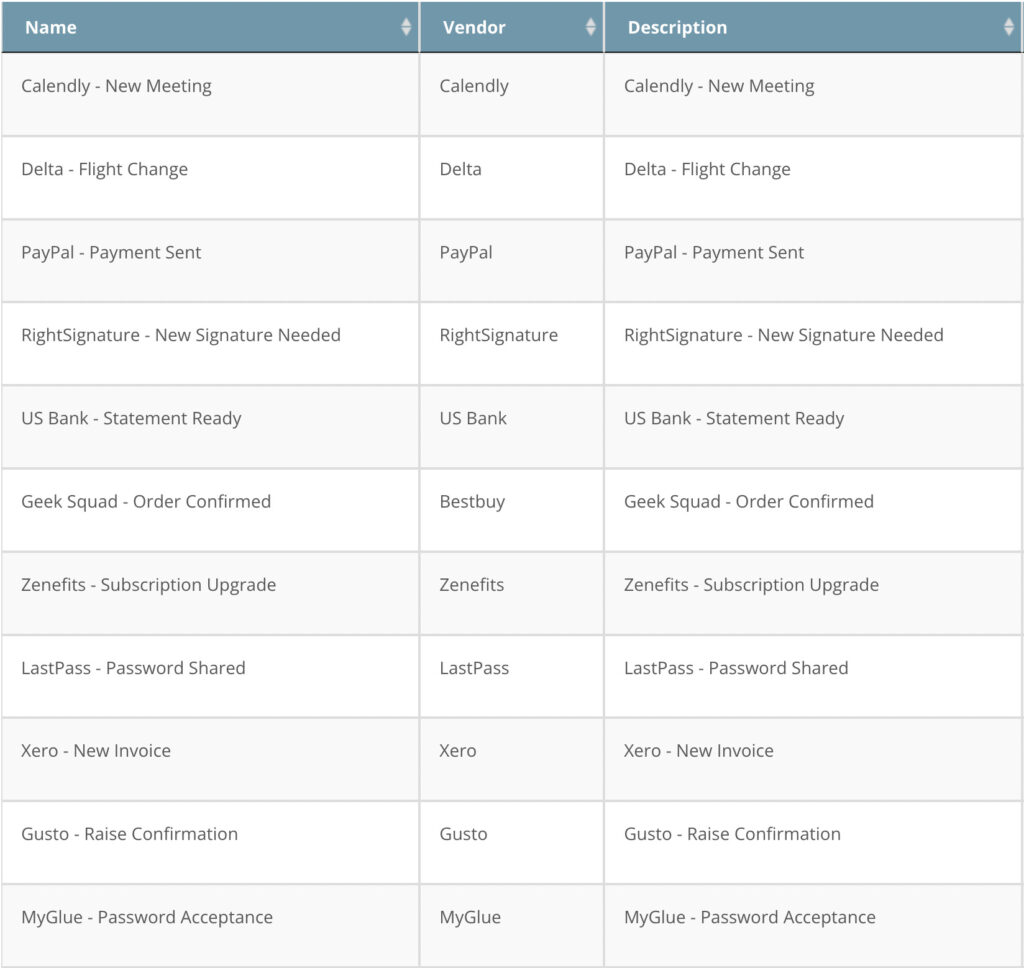
نحن نضيف باستمرار المزيد من عمليات انتحال البريد الإلكتروني للحفاظ على مكتبة مهام التصيد الاحتيالي الجديدة لدينا حديثة وواقعية فيما يتعلق بما يخطط له المتسللون.
لقد أضفنا العديد من الاختبارات الجديدة مؤخرًا، وبعضها موضح على اليمين.
لا تتردد في الاطلاع على القائمة الكاملة في مكتبة التصيد الاحتيالي بموقعك الإلكتروني. إذا كنت ترغب في إضافة بائع محدد، يُرجى مراسلتنا عبر البريد الإلكتروني support@cyberhoot.com لإضافته إلى قائمة الانتظار.

تقنية تحديد المواقع الجغرافية هي تقنية تُستخدم لرسم حدود افتراضية وتفعيل أحداث عند تجاوز هذه الحدود بواسطة جهاز محمول مُثبّت عليه برنامج معين. وتعتمد هذه التقنية على تقنيات تحديد المواقع الجغرافية المختلفة، مثل نظام تحديد المواقع العالمي (GPS) أو تحديد الموقع الجغرافي عبر إشارة من نقاط وصول Wi-Fi أو أبراج الاتصالات، لتحديد ما إذا كان الجهاز قد تجاوز الحدود أم لا.
يتيح تحديد الموقع الجغرافي إنشاء تنبيهات تلقائية بناءً على إحداثيات منطقة جغرافية محددة. مثال بسيط على ذلك هو رسالة بريد إلكتروني أو رسالة نصية تُفعّل تلقائيًا وتُرسل إلى هاتف المستخدم عند عودة طفله من المدرسة. في هذا المثال، يكون تحديد الموقع الجغرافي حدودًا جغرافية افتراضية تحيط بالمنزل. عندما يدخل هاتف الطفل هذه المنطقة، يُرسل بريد إلكتروني تلقائيًا إلى ولي أمره عبر تطبيق مُفعّل لتحديد الموقع الجغرافي على الهاتف.
قم بإلقاء نظرة على المكتبة الرقمية الكاملة لدينا
اشترك في برنامج إحالة CyberHoot لتحصل على رابط إحالة خاص بك. يمكنك الاستفادة مباشرةً من الإحالات إلى CyberHoot والحصول على 20% من إجمالي الإيرادات لمدة عام واحد لأي شخص يشترك. يشمل ذلك مزودي الخدمات المُدارة (MSSPs) أو العملاء المباشرين. إذا كنت مؤثرًا أو تلتقي بانتظام بشركات أو مزودي خدمات مُدارة (MSSPs)، فعليك إحالتهم إلى CyberHoot! انضم إلى برنامج إحالة CyberHoot. فوز رباعي (4x)إنه فوز لـ أنت (1) شخصيًا (ماليًا) من خلال التوصية بمنتج عالي الجودة ومبتكر. إنه فوز للجميع. أكثر من ١٢٥ موظفًا متخصصًا (2) الذين سيتعلمون كيفية حماية أنفسهم. إنه فوز للجميع. الشركات (3) أقل عرضة للتعرض لهجوم إلكتروني. إنه فوز لـ MSP's أو MSSP's (4) الذين اشتركوا لإعادة بيع عروضنا SaaS. أخيرًا، إنه فوز لـ سايبرهوت (٥). هاهاها... عفواً. هذا فوزٌ خماسي (٥ مرات) إن كنتَ تحسب. سجّل هنا اليوم: https://cyberhoot.com/

يوفر CyberHoot وصولاً بدون كلمة مرور. لا داعي لإضاعة الوقت في البحث عن المواقع الإلكترونية، أو إعادة تعيين كلمات المرور، أو تأخير تسجيل الدخول. انقر على رابط بريد إلكتروني للوصول الفوري إلى التدريب!

يتم التعامل مع كل ما تحتاجه لتعلم مهارات الأمن السيبراني عبر البريد الإلكتروني بما في ذلك مهام التدريب والتذكيرات وتقارير الامتثال الإداري و"My CyberHoot".

يُؤتمت CyberHoot حالات عدم الامتثال من خلال إشعارات البريد الإلكتروني للمدير. يُفعّل وضع الامتثال للموظفين لدى المديرين، ما يتيح لك معرفة وضعك دائمًا.

عادةً ما تستغرق جلسات "هوتس" السيبرانية خمس دقائق أو أقل. هذا يضمن تدريب موظفيك بسرعة على الحل الأكثر فعالية.

CyberHoot منصة تدريب مفتوحة للأمن السيبراني. يمكنك استخدام أي فيديو أو ملف PDF لتدريب موظفيك وإدارتهم.

في استطلاع رأي شمل 100 مستخدم لـ CyberHoot، 60% منهم سيشعرون "بخيبة أمل" أو "خيبة أمل كبيرة" إذا تم إيقاف تدريب CyberHoot.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.