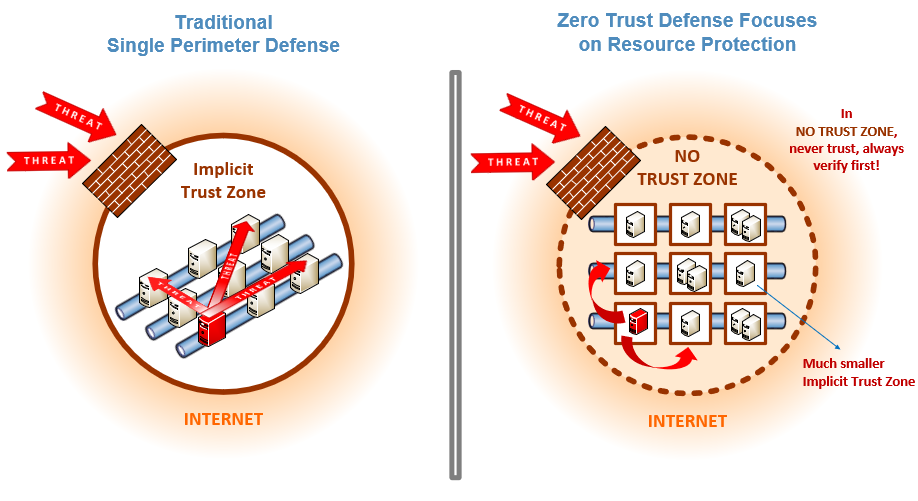
استراتيجية "انعدام الثقة" هي استراتيجية أمنية ترتكز على مبدأ عدم منح المؤسسات ثقة تلقائية بأي شيء داخل أو خارج نطاقها، بل التحقق من كل ما يحاول الاتصال بأنظمتها قبل منحه حق الوصول. تقوم هذه الاستراتيجية على مبدأ "لا تثق أبدًا، تحقق دائمًا". وهي مصممة لحماية البيئات الرقمية الحديثة من خلال استخدام تجزئة الشبكة، ومنع الحركة الجانبية، وتوفير حماية من التهديدات على مستوى الطبقة السابعة، وفرض تحكم دقيق في وصول المستخدمين.
يقضي نموذج "انعدام الثقة" لأمن المعلومات على استراتيجية "القلعة والخندق" القديمة التي كانت تُركز فيها المؤسسات على حماية محيطها الخارجي، مُفترضةً أن كل ما بداخلها لا يُشكل تهديدًا. يرى العديد من الخبراء أن نهج "القلعة والخندق" غير مُجدٍ. وقد أثبت مسلسل "صراع العروش" ذلك مرارًا وتكرارًا؛ فكل من يستطيع اختراق أسوار القلعة قادر على قتلك، بل وسيفعل. في عالمنا، تحدث أخطر اختراقات البيانات عندما يتمكن المتسللون من اختراق جدران الحماية الخاصة بالشركات ، والتنقل عبر الأنظمة الداخلية دون مقاومة.
يقول الخبراء إن العديد من شركات تكنولوجيا المعلومات تطبق بالفعل جوانب عديدة من مبدأ "انعدام الثقة". وغالبًا ما تستخدم هذه الشركات المصادقة الثنائية ، وإدارة الوصول إلى الهوية، ومبدأ " أقل الامتيازات ".
يُنصح باتباع نهج استباقي قائم على مبدأ " انعدام الثقة" (عدم الثقة مطلقًا/التحقق الدائم). يُلغي نموذج "انعدام الثقة" لأمن المعلومات استراتيجية "القلعة والخندق" القديمة التي كانت تُركز فيها المؤسسات على حماية محيطها الخارجي، مُفترضةً أن كل ما بداخلها لا يُشكل تهديدًا. يُجادل الخبراء بأن نهج "القلعة والخندق" غير مُجدٍ. وقد أثبت مسلسل "صراع العروش" ذلك مرارًا وتكرارًا؛ فكل من يستطيع اختراق أسوار القلعة قادر على قتلك، بل وسيفعل. في عالمنا، تحدث أخطر اختراقات البيانات عندما يتمكن المتسللون من اختراق جدران الحماية الخاصة بالشركات ، ثم يتمكنون من التنقل عبر الأنظمة الداخلية دون مقاومة تُذكر.
يقول الخبراء إن العديد من شركات تكنولوجيا المعلومات تطبق بالفعل جوانب عديدة من مبدأ "انعدام الثقة". وغالبًا ما تستخدم هذه الشركات المصادقة الثنائية ، وإدارة الوصول إلى الهوية، ومبدأ " أقل الامتيازات ".
يُعدّ نموذج الثقة الصفرية (Zero Trust) نموذجًا صعبًا ولكنه ضروري للشركات الصغيرة والمتوسطة. عند استخدامه، تُقسّم الشبكات، غالبًا حسب تقسيم العمل. ينبغي على الشركات الصغيرة والمتوسطة اعتماد المصادقة الثنائية، وحماية قوية لإدارة الهوية والوصول (IAM)، والسعي الدائم لاتباع مبادئ "الحد الأدنى من الامتيازات" للوصول إلى البيانات المهمة والحساسة.
بالإضافة إلى هذه الحماية، توصي CyberHoot الشركات الصغيرة والمتوسطة باتخاذ الخطوات التالية لتأمين أعمالها. توفر هذه الإجراءات قيمة كبيرة مقابل التكلفة والوقت اللازمين (خاصةً عند تقديمها عبر CyberHoot).
معظم هذه التوصيات مُدمجة في منصة CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييم أدائهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات هذا المجال.
مصادر:
منظمات المجتمع المدني على الإنترنت
المعهد الوطني للمعايير والتكنولوجيا - الثقة الصفرية
قراءة إضافية:
الأمر التنفيذي للأمن السيبراني لشهر مايو 2021 (هندسة الثقة الصفرية)
وكالة أنظمة المعلومات الدفاعية تصدر بنية الثقة الصفرية للدفاع
المصطلحات ذات الصلة:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيد
الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

