فيروس SQL Slammer (نذير للأشياء القادمة)

12 فبراير 2020 | Cybrary فيروس SQL Slammer (نذير للأشياء القادمة)

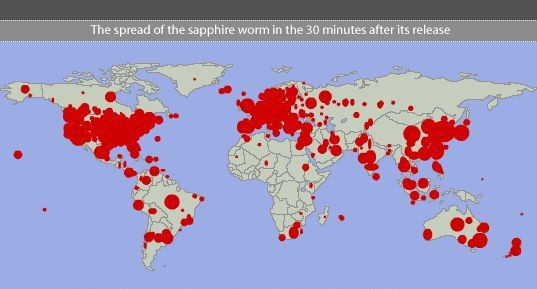
SQL Slammer Spread 30 دقيقة

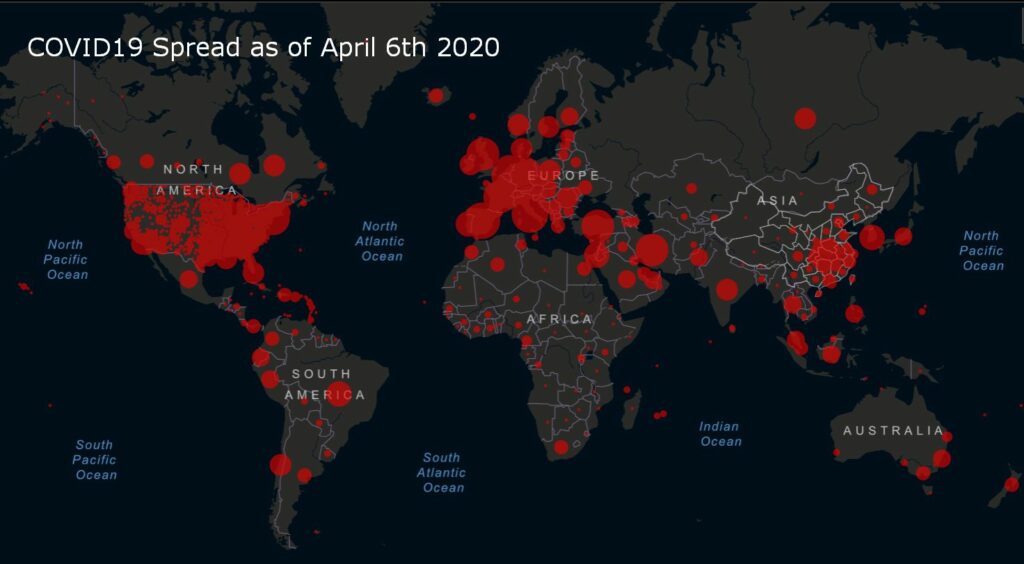
انتشار فيروس كورونا على مدار أكثر من 90 يومًا

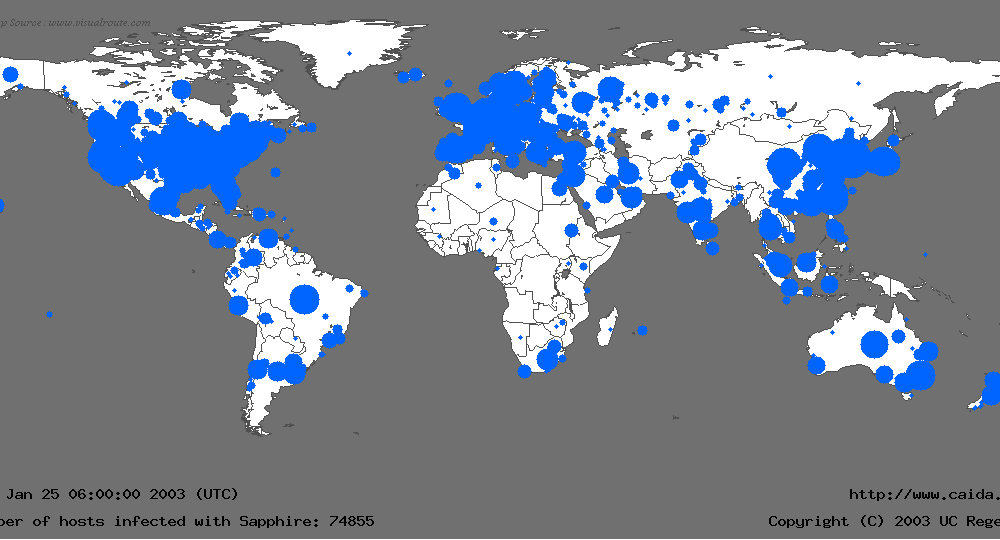
فيروس SQL Slammer، المعروف أيضًا باسم فيروس Sapphire، هو برمجية خبيثة على شكل دودة تسببت في هجوم حجب الخدمة على العديد من خوادم الإنترنت عام 2003، وأدت إلى انقطاعات في الشبكة لآلاف المستخدمين، بل وأبطأت حركة مرور الإنترنت بشكل كبير! انتشرت الدودة بسرعة، فأصابت غالبية ضحاياها البالغ عددهم 75,000 في غضون عشر دقائق. استغلت هذه الدودة ثغرة أمنية في خادم SQL الخاص بمايكروسوفت.

ما هي أوجه التشابه بين الفيروسات الحاسوبية والفيروسات البيولوجية؟

العزل الاجتماعي هو الحل الأمثل لعام ٢٠٢٠ لتسطيح منحنى إصابات فيروس كورونا. في عام ٢٠٠٣، تطلب منع انتشار SQL Slammer عزل الشبكة (حجب منفذ اتصالات SQL TCP ١٤٣٤). ومع ذلك، وكما يتضح من خريطة كوفيد-١٩ لعام ٢٠٠٣، نظرًا لسرعة إصابات الحواسيب، لم يكن من الممكن تطبيق عزل الشبكة بالسرعة الكافية لوقف انتشار SQL Slammer. يبقى أن نرى ما إذا كان العالم قد تعلم ما يكفي لتطبيق العزل الاجتماعي بالسرعة الكافية لإبطاء ووقف انتشار كوفيد-١٩.

مواضيع ذات صلة : فيروس ILOVEYOU ، إرشادات بشأن فيروس كورونا

المصدر: دراسة جامعة ولاية كارولينا الشمالية

باعتباري مالك شركة صغيرة ومتوسطة الحجم، ماذا يعني هذا بالنسبة لي؟

تُكلّف دودة SQL Slammer الشركات خسائر تُقدّر بما بين 750 مليون دولار وأكثر من مليار دولار. في هذه الحالة، كان من السهل تجنّب المخاطر لو قامت هذه الشركات بإصلاح أنظمتها. لذلك، بصفتك صاحب عمل، تأكد من أن برنامج الأمن السيبراني لشركتك يشمل الحماية التالية:

  1. قم بإصلاح أنظمتك بحثًا عن الثغرات الأمنية الحرجة. لم تتمكن هذه الدودة من اختراق سوى أجهزة الكمبيوتر التي لم تُصلَح منذ أكثر من ستة أشهر!
  2. اعزل أنظمتك المهمة باستخدام تجزئة الشبكة وعزل المنافذ. اجتاحت SQL Slammer العديد من الشبكات لأن بروتوكول TCP 1434 كان مفتوحًا بين الشبكات دون داعٍ. لو كان المنفذ مغلقًا أو معزولًا، لما انتشر هذا الفيروس.
  3. درّب موظفيك على برنامج توعية شامل بالأمن السيبراني. علّمهم كيفية اكتشاف هجمات التصيد الاحتيالي عبر البريد الإلكتروني، والهندسة الاجتماعية، وغيرها من أساليب القرصنة، وتجنبها.
  4. قم بإدارة موظفيك من خلال سياسات مثل التعامل مع المعلومات والاستخدام المقبول لأجهزة الكمبيوتر وكلمات المرور على الأقل.
  5. قم بإجراء تقييم للمخاطر في شركتك لفهم التهديدات والثغرات المحتملة التي تواجهها. ثم، بناءً على ميزانيتك، ضع خطة معالجة للبدء في تقليل المخاطر إلى مستوى مقبول.
  6. اختبر موظفيك باستخدام هجمات التصيد الاحتيالي بشكل عشوائي للتأكد من أنهم ينتبهون لهذا التهديد.
  7. تأكد من وجود حماية تقنية لحمايتك في حال فشل تدريبك وإدارتك. استخدم برامج مكافحة الفيروسات، وتصفية البريد العشوائي، وإزالة صلاحيات المسؤول عن أجهزة كمبيوتر ويندوز، ونشر مدير كلمات مرور.

هذه التدابير السبعة هي كلها استراتيجيات دفاعية متعمقة للأمن السيبراني تهدف إلى تقليل المخاطر التي قد تتعرض لها.

لمعرفة المزيد عن فيروس SQL Slammer، يرجى مشاهدة هذا الفيديو القصير:

https://www.youtube.com/watch?v=HH2_m4BqJZo

قم بتأمين عملك مع CyberHoot اليوم!!!


سجّل الآن

أحدث المدونات

ابق على اطلاع بأحدث المستجدات رؤى أمنية

اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

تطبيق إدارة بيانات الشركات: تطبيق العمل الوهمي الذي أراد قراءة رسائلك النصية

تطبيق إدارة بيانات الشركات: تطبيق العمل الوهمي الذي أراد قراءة رسائلك النصية

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...

اقراء المزيد

يقوم منتحلو شخصية مساعدي ChatGPT بنشر برامج ضارة. إليك كيفية كشفهم.

يقوم منتحلو شخصية مساعدي ChatGPT بنشر برامج ضارة. إليك كيفية كشفهم.

المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...

اقراء المزيد

التصيد الاحتيالي لموافقة OAuth: احمِ صلاحياتك، وليس كلمة مرورك فقط

التصيد الاحتيالي لموافقة OAuth: احمِ صلاحياتك، وليس كلمة مرورك فقط

بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...

اقراء المزيد