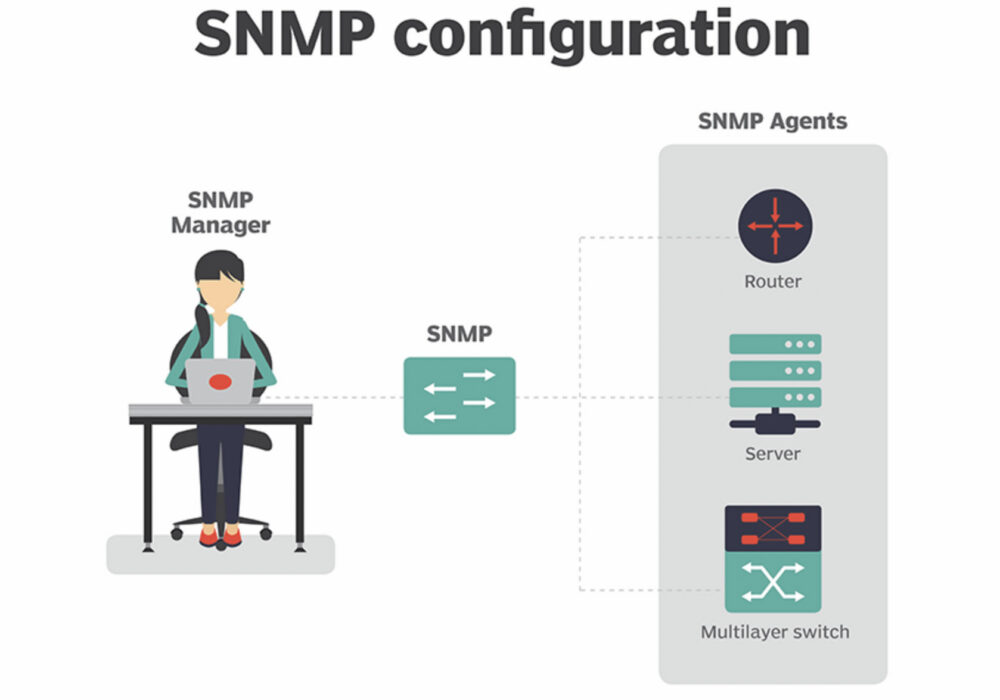
بروتوكول إدارة الشبكة البسيط (SNMP) هو بروتوكول على مستوى التطبيق لمراقبة وإدارة أجهزة الشبكة على الشبكة المحلية (LAN) أو الشبكة الواسعة (WAN) . يهدف SNMP إلى تزويد أجهزة الشبكة، مثل أجهزة التوجيه والخوادم والطابعات، بلغة مشتركة لتبادل المعلومات داخل نظام إدارة الشبكة (NMS).
تتضمن بنية العميل والخادم الخاصة بـ SNMP المكونات الثلاثة التالية:
يعمل مدير SNMP كعميل، ويعمل وكيل SNMP كخادم، وتعمل قاعدة بيانات MIB كقاعدة بيانات الخادم. عندما يطرح مدير SNMP سؤالاً على الوكيل، يستخدم الوكيل قاعدة بيانات MIB للإجابة.
يحظى بروتوكول SNMP بشعبية كبيرة لدرجة أن معظم أجهزة الشبكة تأتي مُدمجة مسبقًا مع وكلاء SNMP. ولكن للاستفادة من هذا البروتوكول، يجب على مسؤولي الشبكة أولًا تغيير إعدادات التكوين الافتراضية لأجهزة الشبكة الخاصة بهم حتى يتمكن وكلاء SNMP من التواصل مع نظام إدارة الشبكة.
يُعدّ بروتوكول إدارة الشبكة البسيط (SNMP) جزءًا من مجموعة بروتوكولات الإنترنت الأصلية (IP) كما حددتها فرقة عمل هندسة الإنترنت (IETF). توجد إصدارات متعددة من بروتوكول SNMP، ويشمل أحدثها، SNMPv3، آليات أمان للمصادقة والتشفير والتحكم في الوصول.
ينبغي على الشركات الصغيرة والمتوسطة التعاون مع متخصصي تكنولوجيا المعلومات لديها لإعداد بروتوكول SNMP إن أمكن. يساعد بروتوكول SNMP مؤسستك على الحصول على معلومات مهمة حول شبكاتك، مثل تغييرات التكوين، ومعلومات الحالة، والتنبيهات التلقائية لبعض أشكال الأنشطة الضارة. ينبغي أن يكون فريق تكنولوجيا المعلومات لديك قادرًا على مساعدتك في إعداد هذا.
توصيات إضافية بشأن الأمن السيبراني
بالإضافة إلى ذلك، ستساعدك التوصيات التالية أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
مصادر:
قراءة إضافية:
وزارة العدل توجه اتهامات لموظفي الحكومة الروسية بشأن استهداف قطاع الطاقة
وكالة الأمن القومي تحث الشركات على اعتماد مبدأ الثقة الصفرية لأمن الشبكات
المصطلحات ذات الصلة:
التحكم في الوصول إلى الشبكة (NAC)
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.