التنسيق الأمني ​​والأتمتة والاستجابة (SOAR)

14 ديسمبر 2021 | Cybrary التنسيق الأمني ​​والأتمتة والاستجابة (SOAR)


مصطلح سيبراني مرتفع

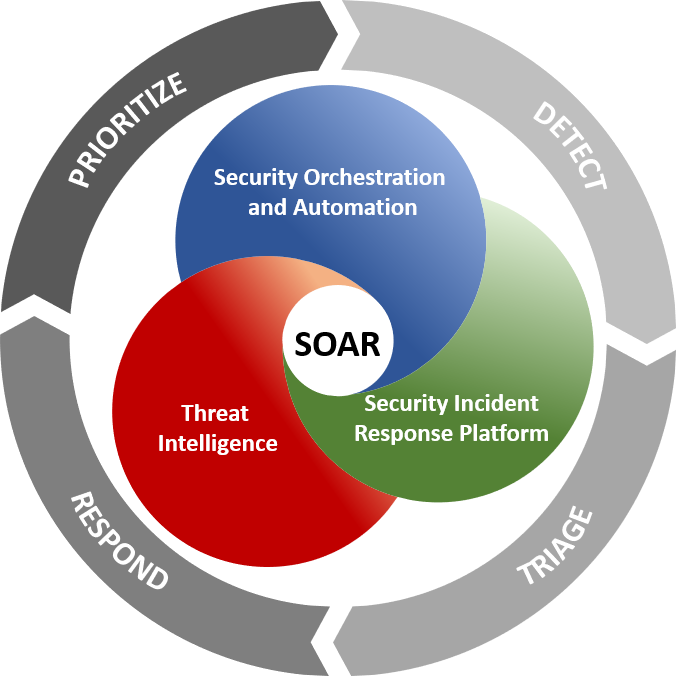
نظام تنسيق وأتمتة واستجابة الأمن (SOAR) عبارة عن مجموعة من البرامج المتوافقة التي تُمكّن المؤسسة من جمع البيانات حول التهديدات الأمنية والاستجابة للأحداث الأمنية دون تدخل بشري. يهدف استخدام منصة SOAR إلى تحسين كفاءة عمليات الأمن المادي والرقمي.

التنظيم الأمني

يربط تنسيق الأمن ويدمج مختلف الأدوات الداخلية والخارجية من خلال عمليات تكامل مدمجة أو مخصصة وواجهات برمجة التطبيقات (APIs) . قد تشمل الأنظمة المتصلة ماسحات الثغرات الأمنية، ومنتجات حماية نقاط النهاية، وتحليلات سلوك المستخدم النهائي، وجدران الحماية ، وأنظمة كشف ومنع الاختراق ، ومنصات إدارة أحداث وحوادث الأمن ( SEIM )، بالإضافة إلى مصادر معلومات التهديدات الخارجية.

أتمتة الأمن

تعتمد أنظمة أتمتة الأمن، التي تتغذى على البيانات والتنبيهات المُجمّعة من أنظمة تنسيق الأمن، على استهلاك البيانات وتحليلها، وإنشاء عمليات آلية متكررة لتحل محل العمليات اليدوية. ويمكن توحيد المهام التي كان يؤديها المحللون سابقًا، مثل فحص الثغرات الأمنية ، وتحليل السجلات، وفحص التذاكر، وقدرات التدقيق، وتنفيذها تلقائيًا بواسطة منصات SOAR. وباستخدام الذكاء الاصطناعي والتعلم الآلي لفهم رؤى المحللين وتكييفها، تستطيع أنظمة أتمتة SOAR تقديم توصيات وأتمتة الاستجابات المستقبلية. كما يمكنها، في المقابل، تصعيد التهديدات إذا لزم التدخل البشري.

الاستجابة الأمنية

تُتيح الاستجابة الأمنية للمحللين رؤيةً شاملةً لتخطيط الإجراءات المُتخذة وإدارتها ومراقبتها والإبلاغ عنها فور اكتشاف أي تهديد. كما تشمل أنشطة الاستجابة لما بعد الحادث، مثل إدارة الحالات والإبلاغ عنها وتبادل معلومات التهديدات.

ماذا يعني هذا بالنسبة للشركات الصغيرة والمتوسطة؟

توفر منصات SOAR العديد من الفوائد لفرق عمليات أمن الأعمال، بما في ذلك ما يلي:

  • اكتشاف الحوادث وأوقات رد الفعل بشكل أسرع. يتزايد حجم وسرعة التهديدات والأحداث الأمنية باستمرار. يُمكّن سياق البيانات المُحسّن من SOAR، إلى جانب الأتمتة، من تقليل متوسط زمن الكشف (MTTD) ومتوسط زمن الاستجابة (MTTR). ومن خلال الكشف عن التهديدات والاستجابة لها بسرعة أكبر، يُمكن تخفيف أثرها.
  • سياق التهديد أفضل. من خلال دمج المزيد من البيانات من مجموعة أوسع من الأدوات والأنظمة، يمكن لمنصات SOAR تقديم المزيد من السياق وتحليل أفضل ومعلومات محدثة عن التهديدات.
  • إدارة مبسطة. تُوحّد منصات SOAR لوحات معلومات أنظمة الأمان المختلفة في واجهة واحدة. يُساعد هذا فرق الأمن على توحيد المعلومات ومعالجة البيانات، وتبسيط الإدارة، وتوفير الوقت.
  • قابلية التوسع. يمكن أن يؤدي توسيع نطاق العمليات اليدوية التي تستغرق وقتًا طويلاً إلى استنزاف الموظفين، بل ومن المستحيل مواكبتها مع تزايد حجم الأحداث الأمنية. يمكن لتنسيق SOAR وأتمتته وسير العمل أن يلبي متطلبات قابلية التوسع بسهولة أكبر.
  • تعزيز إنتاجية المحللين. أتمتة التهديدات ذات المستوى الأدنى تسهل مركز العمليات الأمنية (SOC) مسؤوليات الفرق، وتمكينهم من تحديد أولويات المهام بشكل أكثر فعالية والاستجابة للتهديدات التي تتطلب التدخل البشري بشكل أسرع.
  • تبسيط العمليات. تُمكّن الإجراءات والخطط التشغيلية الموحدة، التي تُؤتمت المهام الأقل مستوى، فرق الأمن من الاستجابة لمزيد من التهديدات في نفس الفترة الزمنية. كما تضمن سير العمل الآلية هذه تطبيق نفس جهود الإصلاح الموحدة على مستوى المؤسسة عبر جميع الأنظمة.
  • الإبلاغ والتعاون. تُدمج منصات SOAR التقارير والتحليلات بسرعة، مما يُمكّن من تحسين عمليات إدارة البيانات وجهود الاستجابة لتحديث سياسات وبرامج الأمن الحالية لضمان أمن أكثر فعالية. كما تُحسّن لوحة المعلومات المركزية لمنصة SOAR تبادل المعلومات بين فرق المؤسسة المختلفة، مما يُعزز التواصل والتعاون.
  • انخفاض التكاليف. في كثير من الحالات، يمكن أن يؤدي تعزيز قدرات محللي الأمن باستخدام أدوات SOAR إلى خفض التكاليف، بدلاً من إجراء جميع جهود تحليل التهديدات والكشف عنها والاستجابة لها يدويًا.

توصيات أمنية إضافية

SOAR ليست تقنيةً شاملةً، وليست نظامًا مستقلًا. ينبغي أن تكون منصات SOAR جزءًا من استراتيجية أمنية دفاعية متعمقة، لا سيما أنها تتطلب مساهمة أنظمة أمنية أخرى للكشف عن التهديدات بنجاح. من المهم أيضًا تطبيق توصيات CyberHoot، المدرجة أدناه:

ابدأ ببناء خطة الأمن السيبراني القوية والمتكاملة الخاصة بك على موقع CyberHoot.

لمعرفة المزيد عن SOAR، شاهد هذا الفيديو القصير الذي تبلغ مدته 3 دقائق:

مصادر: 

TechTarget

قراءة إضافية:

المصطلحات ذات الصلة:

مركز العمليات الأمنية (SOC)

إدارة الأحداث والحوادث الأمنية (SEIM)

يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء: 

ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".

اكتشف كيف يمكن لـ CyberHoot تأمين عملك.


جدولة التجريبي

أحدث المدونات

ابق على اطلاع بأحدث المستجدات رؤى أمنية

اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

تطبيق إدارة بيانات الشركات: تطبيق العمل الوهمي الذي أراد قراءة رسائلك النصية

تطبيق إدارة بيانات الشركات: تطبيق العمل الوهمي الذي أراد قراءة رسائلك النصية

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...

اقراء المزيد

يقوم منتحلو شخصية مساعدي ChatGPT بنشر برامج ضارة. إليك كيفية كشفهم.

يقوم منتحلو شخصية مساعدي ChatGPT بنشر برامج ضارة. إليك كيفية كشفهم.

المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...

اقراء المزيد

التصيد الاحتيالي لموافقة OAuth: احمِ صلاحياتك، وليس كلمة مرورك فقط

التصيد الاحتيالي لموافقة OAuth: احمِ صلاحياتك، وليس كلمة مرورك فقط

بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...

اقراء المزيد

