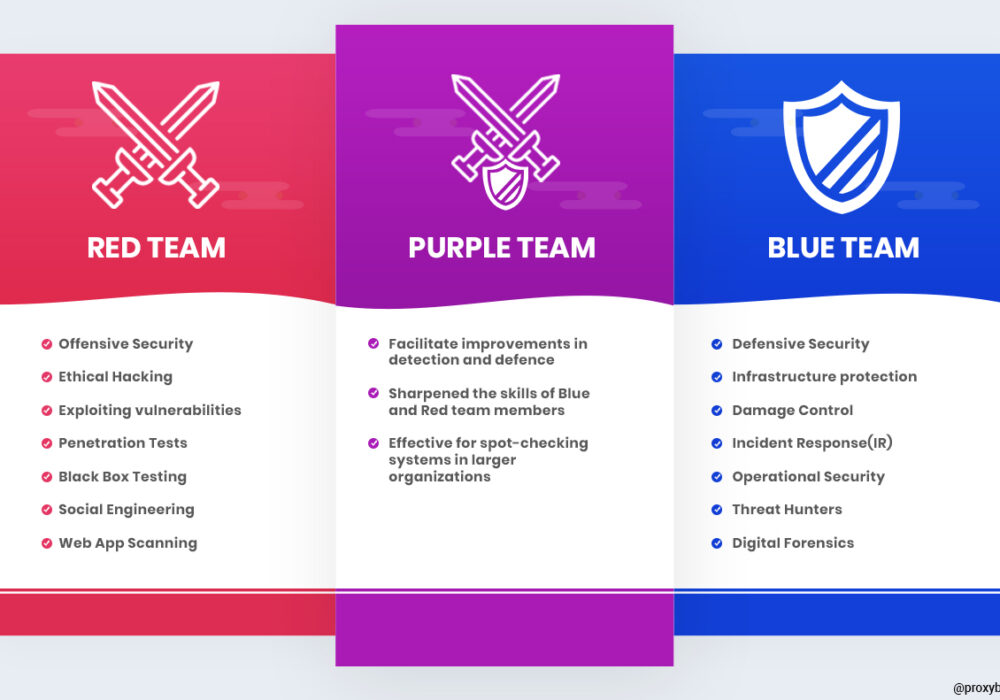
الفريق الأرجواني هو مجموعة من خبراء الأمن السيبراني الذين يتولون دور الفريق الأزرق والفريق الأحمر في تمرين الأمن السيبراني بهدف توفير نشاط أمني أقوى وأعمق يقدم ضمانًا أكثر تخصيصًا وواقعية للمنظمة التي يتم اختبارها.
من خلال تبادل البيانات الاستخباراتية بين فريقي الهجوم والدفاع خلال عملية اختبار القدرات، تستطيع المؤسسات فهم تكتيكات وتقنيات وإجراءات المخترقين بشكل أفضل . وبمحاكاة هذه التكتيكات والتقنيات والإجراءات عبر سلسلة من تمارين فريق الهجوم، يتمكن فريق الدفاع من ضبط وتحسين قدراته على الكشف والاستجابة. كما يمكن لفرق الهجوم والدفاع ذات الخبرة العالية تقديم خدمات اختبار القدرات التي تُمكّن المؤسسات من قياس قدراتها على الكشف والاستجابة بطريقة تتوافق بشكل أكبر مع التهديدات الواقعية.
لا تحتاج الشركات الصغيرة والمتوسطة الحجم عادةً إلى إجراء تمارين فرق الهجوم الأحمر أو الأزرق أو البنفسجي. غالبًا ما تُجرى هذه التمارين في الشركات الكبيرة التي تملك ميزانية ضخمة لها. يُعد اختبار الاختراق أحد أنواع تمارين فرق الهجوم الأحمر، وكما تعلمون، تتراوح تكلفته بين 15,000 و30,000 دولار كحد أدنى لإجراء اختبار عالي الجودة. ما لم تكن شركتكم تملك ميزانية ضخمة، ومستوى نضج في مجال الأمن السيبراني في العديد من المجالات الأخرى الحيوية لبرنامج الأمن السيبراني الدفاعي المتعمق، فإن دفع هذا المبلغ الكبير مقابل تمارين فرق الهجوم الأحمر/الأزرق/البنفسجي قد لا يكون خيارًا حكيمًا أو مناسبًا لميزانيتكم. مع ذلك، يمكن لشركتكم اتخاذ العديد من الإجراءات الأخرى لتحسين أمنها السيبراني دون الحاجة إلى حماية، ودون تكبّد تكاليف باهظة، كما هو موضح أدناه. توصيات إضافية للأمن السيبراني
ستساعدك هذه التوصيات أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
مصادر:
قراءة إضافية:
الفريق الأحمر ضد الفريق الأزرق في الأمن السيبراني
المصطلحات ذات الصلة:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.