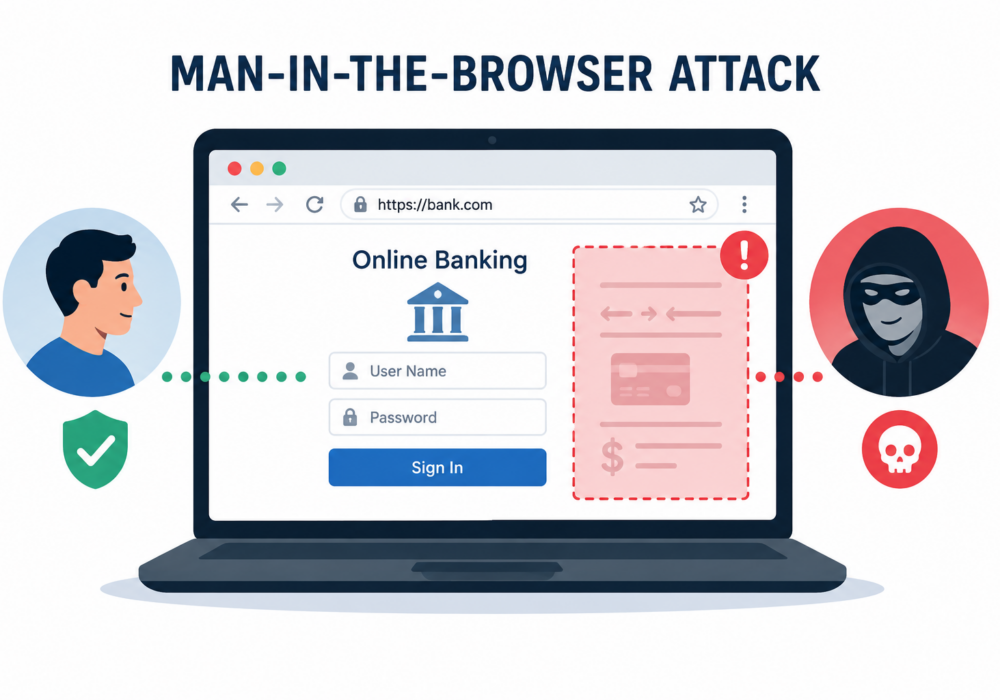
هجوم " الرجل في المتصفح" (MitB) هو نوع من الهجمات الإلكترونية حيث يقوم برنامج خبيث بإصابة متصفح المستخدم، ويعترض أو يعدل المعلومات سرًا أثناء إدخالها أو عرضها. على عكس هجمات التصيد الاحتيالي التي تخدع المستخدمين للكشف عن بيانات اعتمادهم، يعمل هجوم "الرجل في المتصفح" داخل المتصفح نفسه ، مما يسمح للمهاجمين بالتلاعب بالمعاملات حتى بعد تسجيل دخول المستخدم بنجاح.
لأن المتصفح يبدو أنه يعمل بشكل طبيعي، فغالباً لا يكون لدى الضحايا أي مؤشر على أن معلوماتهم أو معاملاتهم يتم تغييرها.
يتبع الهجوم النموذجي الخطوات التالية:
لأن الهجوم يحدث بعد أن يكون التشفير (HTTPS) قد أمّن الاتصال بالفعل، فإن أدوات أمان الشبكة التقليدية غالباً لا تستطيع اكتشافه.
تستهدف هجمات "الرجل في المتصفح" عادةً ما يلي:
تُجري الشركات الصغيرة والمتوسطة الحجم عادةً عملياتها المصرفية، ورواتب موظفيها، ومدفوعات مورديها عبر متصفحات الإنترنت. ويمكن أن يؤدي هجوم الوسيط الناجح إلى ما يلي:
نظراً لأن الشركات الصغيرة والمتوسطة غالباً ما تفتقر إلى مراقبة أمنية مخصصة، فقد تمر هذه الهجمات دون أن يلاحظها أحد حتى يتم تحويل الأموال أو اختراق الحسابات.
يتمتع مزودو الخدمات المُدارة (MSPs) بوصول مميز إلى بيئات العملاء، مما يجعل محطات عمل المسؤولين أهدافًا جذابة.
قد يسمح هجوم الوسيط الناجح للمهاجمين بما يلي:
بما أن حساب فني واحد مخترق يمكن أن يؤثر على العديد من العملاء، فإن حماية جلسات المتصفح أمر ضروري لأمن مزودي خدمات الإدارة.
يمكن للمنظمات تقليل المخاطر عن طريق:
على الرغم من تشابه أسمائهم، إلا أن هذه الهجمات مختلفة:
| رجل في المتصفح | الرجل-في-الأوسط |
|---|---|
| يصيب برنامج خبيث متصفح الضحية | يقوم المهاجم باعتراض حركة مرور الشبكة |
| يعمل داخل المتصفح | يعمل كوسيط بين المستخدم والخادم |
| يمكن تعديل المعاملات بعد تسجيل الدخول | يلتقط أو يعدل الاتصالات أثناء نقلها |
| غالباً ما تكون غير مرئية لأدوات أمان الشبكة | غالباً ما يتم التخفيف من هذه المشكلة بواسطة بروتوكول HTTPS والشبكات الآمنة |
هجوم "رجل في المتصفح" هو شكل متطور من البرمجيات الخبيثة التي تستولي على متصفح المستخدم لسرقة بيانات الاعتماد، والتلاعب بالمعاملات، وتجاوز إجراءات الحماية الأمنية التقليدية. بالنسبة للشركات الصغيرة والمتوسطة، قد يؤدي هذا الهجوم إلى الاحتيال المالي واختراق الحسابات. أما بالنسبة لمزودي خدمات الإدارة، فيشكل خطراً أكبر، لأن اختراق متصفحات المسؤولين قد يمنح المهاجمين إمكانية الوصول إلى بيئات عملاء متعددة، مما يجعل الحماية القوية لنقاط النهاية وأمن المتصفح أمراً بالغ الأهمية.
قراءة إضافية:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

تخيل نفسك على الطريق السريع، تسير بسرعة تزيد حوالي 20 ميلاً في الساعة عن الحد المسموح به مع بقية حركة المرور. أمامك، اضغط على الفرامل...
اقراء المزيد
ما الذي يحدث؟ في يوم الخميس الموافق 12 نوفمبر 2026، حوالي الساعة 11 صباحاً بتوقيت شرق الولايات المتحدة، توقف برنامج مايكروسوفت أوتلوك عن العمل...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيدامنح موظفيك عيونًا أكثر حدة، من خلال النهج الإيجابي الذي يتفوق على اختبارات التصيد الاحتيالي التقليدية.