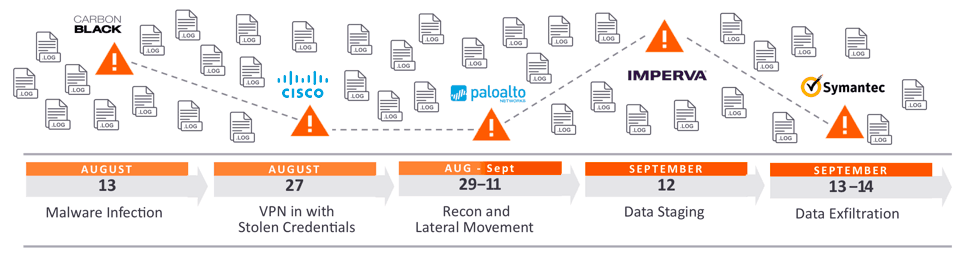
الحركة الجانبية هي الأسلوب الذي يستخدمه المخترقون بعد حصولهم على وصول مبدئي إلى الأجهزة أو الشبكات. يستخدم المخترقون هذه الاستراتيجية للتعمق في الشبكة بحثًا عن البيانات الحساسة وغيرها من الأصول القيّمة. بعد اختراق الشبكة، يحافظ المهاجم على وصوله المستمر من خلال التنقل الجانبي في البيئة المخترقة، والحصول على صلاحيات متزايدة باستخدام أدوات متنوعة. تشمل هذه الصلاحيات صلاحيات حساب المسؤول، والتي تُمنح عادةً لرؤساء أقسام تقنية المعلومات، والمطورين، والمديرين التنفيذيين، وغيرهم.
يتنقل المخترقون بشكل أفقي داخل النظام لتجنب الكشف عنهم والبقاء على اتصال بالشبكة. في كثير من الأحيان، يستغل المخترقون جهازًا أو شبكة لأسابيع أو حتى شهور قبل اكتشاف أي اختراق للبيانات. يمكن للمخترقين الوصول المبدئي إلى الأنظمة من خلال هجمات إلكترونية شائعة مثل التصيد الاحتيالي ، والهندسة الاجتماعية ، والفيروسات ، أو البرامج الضارة الأخرى . يتنقل المخترقون عبر الأنظمة بانتحال شخصيات المستخدمين المصرح لهم، والتنقل بين أنظمة متعددة في الشبكة حتى تحقيق أهدافهم. يتضمن تحقيق هذا الهدف جمع معلومات عن الشبكات والأنظمة والحسابات، والحصول على بيانات الاعتماد، وتصعيد الصلاحيات، وتثبيت ثغرات أمنية للوصول المستقبلي، وفي النهاية الوصول إلى البيانات المستهدفة.
المصدر: كراود سترايك، إكسابيم
قراءة إضافية: بناء جدار حماية بشري
المصطلحات ذات الصلة: الاستطلاع، التصيد الاحتيالي ، برامج الفدية
يُصعّب التحرك الجانبي أثناء أي خرق للبيانات عملية التعافي بشكل كبير. في كثير من الأحيان، يصعب العثور على الجهاز الأصلي الذي تعرض للاختراق أولًا. يُعدّ إزالته وإعادة بنائه إجراءً شائعًا، ولكن مع التحرك الجانبي، يكون المخترق قد اخترق بالفعل أجهزة مضيفة أخرى على شبكتك وترك جهاز الاختراق الأصلي. هذا يعني أن محاولاتك لاحتواء الاختراق قد تُعيق بشدة. تُعدّ مراقبة الشبكات بحثًا عن الاختراقات الجانبية نقطة ضعف في معظم الشبكات الصغيرة، مما يُتيح الكشف والوقاية لأنظمة أمان نقاط النهاية. الخلاصة المهمة هي أن هناك دائمًا ما يمكنك أنت أو شركتك فعله لتحسين برنامج الأمن السيبراني الخاص بك ومنع نجاح هذه الهجمات. توصي CyberHoot بالإجراءات التالية للمساعدة في منعك أو شركتك من الوقوع ضحية لهجوم عبر التحرك الجانبي:
يُعدّ استخدام عاملين من عوامل التحقق الثلاثة (صفة من صفاتك، أو ما تملكه، أو ما تعرفه) أفضل طريقة لحماية حساباتك المهمة. يعتمد المخترقون على إعادة استخدام موظفيك لكلمات مرورهم. فبمجرد أن يروا خدمات إلكترونية محمية بالتحقق الثنائي، ينتقلون إلى أهداف أسهل (في معظم الحالات) لأنهم يدركون صعوبة اختراق هذه الحماية. ويعود جزء من الاختراق الضخم الأخير لسلسلة فنادق ماريوت إلى عدم كفاية التحقق الثنائي.
تُزامن برامج إدارة كلمات المرور تلقائيًا جميع بيانات الحساب بين الأجهزة (الهواتف الذكية، وأجهزة الكمبيوتر المحمولة، والأجهزة اللوحية). تراقب إضافات متصفح الويب نشاطك وتُطالبك بحفظ بيانات اعتمادك عند تسجيل الدخول إلى أي موقع ويب جديد. يتم تخزين اسم المستخدم وكلمة المرور الخاصين بالنطاق (أو عنوان URL مثل gmail.com) في خزنة كلمات مرور مُشفّرة . يجب أن تُفرض إدارة كلمات المرور ومتطلباتها من خلال سياسات الحوكمة التي تضعها المؤسسة.
يجب تصنيف المستخدمين بدقة، وأن يُسمح لهم بالوصول فقط إلى الأنظمة أو التطبيقات أو الشبكات التي تتطلب وظائفهم الوصول إليها. على سبيل المثال، في شبكة الشركة، ينبغي أن يُدار الأجهزة مثل أجهزة الكمبيوتر المكتبية والمحمولة من قِبل موظفي تكنولوجيا المعلومات فقط. ولا ينبغي لموظفي تكنولوجيا المعلومات منح المستخدمين العاديين صلاحيات المسؤول.
تتيح أدوات أمن نقاط النهاية لموظفي تقنية المعلومات مراقبة جميع نقاط النهاية المتصلة وغير المتصلة بالإنترنت. وتقوم هذه الأدوات بجمع وتخزين البيانات المتعلقة بالأحداث الهامة التي تطرأ على نقاط النهاية ، وربط هذه البيانات بمصادر معلومات أمنية قابلة للتنفيذ، بالإضافة إلى التكتيكات والتقنيات والإجراءات المعروفة. وبعبارة أخرى، يُمكّن هذا الحل متخصصي تقنية المعلومات من رصد اتجاهات وسلوكيات الهجمات، مما يساعدهم على تحديد المجالات التي ينبغي توجيه مواردهم إليها.
عندما تفشل جميع الحلول الأخرى ويحدث اختراق كارثي، فإن تأمينك السيبراني موجود لمساعدتك على التعافي بسرعة وفعالية من خلال تزويدك بالموارد اللازمة. وقد نشر موقع CyberHoot سلسلة من جزأين حول ما يغطيه التأمين السيبراني وبعض التحديات التي تواجهه.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

