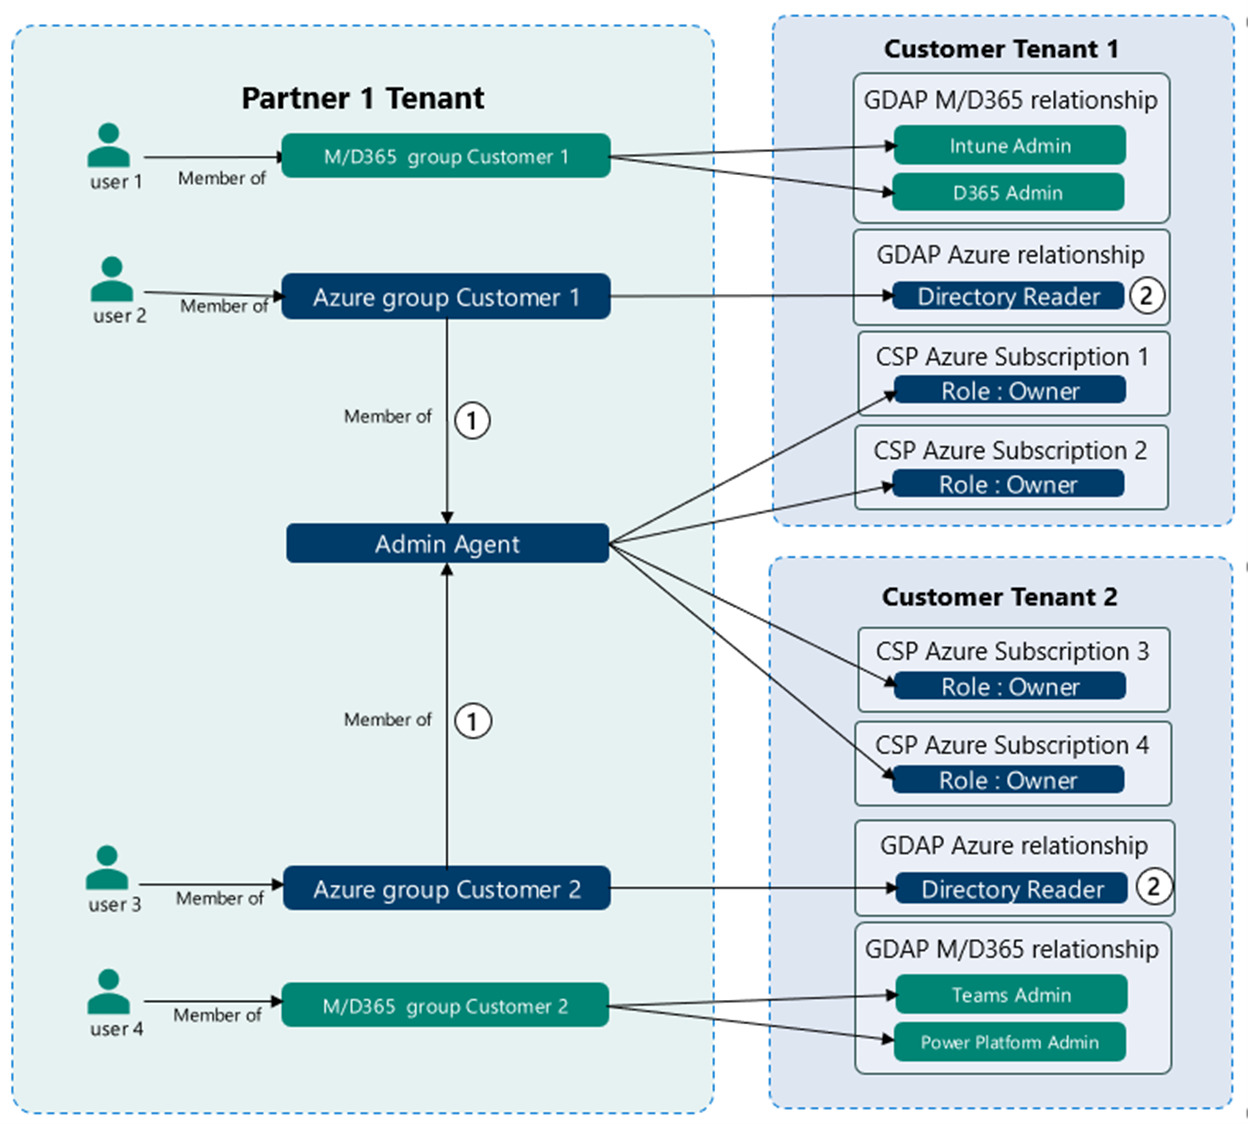
تُعدّ امتيازات الإدارة المفوضة الدقيقة (GDAP) من مايكروسوفت طريقةً لمنح صلاحيات إدارية محددة لأفراد أو مجموعات داخل المؤسسة عبر مايكروسوفت أزور. يُمكّن هذا النهج من التحكم بشكل أدق في الإجراءات التي يُمكن للموظفين اتخاذها، ويُقلل من مخاطر التغييرات غير المقصودة أو غير المصرح بها أو غير المُحددة، مع الحدّ من مخاطر الصلاحيات للشركات التي تدعمها شركات إدارة الخدمات (MSPs).
يتيح بروتوكول GDAP للمسؤولين الحصول على صلاحيات لمهام أو مجالات محددة، مثل إدارة حسابات المستخدمين، أو ضبط إعدادات الشبكة، أو الوصول إلى البيانات الحساسة. هذا يمنح المسؤولين حاجة مشروعة لصلاحيات محددة للوصول إليها، دون الحاجة إلى منحهم صلاحيات إدارية كاملة (مفاتيح الوصول إلى النظام). في الشركات الصغيرة والمتوسطة، وخاصةً في بيئات مزودي الخدمات المدارة (MSPs)، يُعد هذا الأمر مهمًا للحد من مخاطر اختراق البيانات وغيرها من الحوادث الأمنية الناتجة عن سوء إدارة الصلاحيات.
تُشكّل بيانات الاعتماد المشتركة خطرًا أمنيًا بالغًا على أي مؤسسة. قبل تطبيق GDAP، كانت العديد من الشركات تتشارك حساب مسؤول النطاق الافتراضي مع جميع المهندسين. وقد أدى ذلك إلى مخاطر غير ضرورية ناجمة عن تغييرات جوهرية مجهولة المصدر، والتي لا يمكن تتبعها إلى مسؤول واحد. كما أدى ذلك إلى مخاطر أمنية عند مغادرة الموظفين للشركة، نظرًا لتجاهل تغيير كلمات المرور لهذه الحسابات في كثير من الأحيان.
بالنسبة لمقدمي خدمات الإدارة (MSPs)، كان الوضع أسوأ أحيانًا. ففي مقدمي خدمات الإدارة المُهتمين بالأمن، كانت كل شركة تتمتع بحساب مدير نطاق افتراضي خاص بها. ومع ذلك، كانت كلمات المرور هذه أحيانًا متوقعة إذا كانت فريدة بين الشركات. قد يستخدم أسوأ مقدمي خدمات الإدارة كلمة مرور مدير النطاق نفسها لجميع حسابات العملاء. قد يؤدي اختراق بسيط لحساب واحد إلى تداعيات سلبية على حسابات أخرى متعددة. لقد كان التصدي لهذه المشكلة تحديًا كبيرًا في قطاع تكنولوجيا المعلومات لأكثر من عقدين من الزمن.
يُحسّن GDAP البساطةَ والدعمَ والمسؤوليةَ في إدارة أنظمة تكنولوجيا المعلومات والخوادم والشبكات. ينبغي على جميع مؤسسات تكنولوجيا المعلومات اعتماده.
يُعدّ التحكم الدقيق في صلاحيات الإدارة المهمة ميزةً هائلة. فمنح المهندسين صلاحياتٍ لأداء خدماتٍ محددة دون الحاجة إلى إعطاء كلمة مرور رئيسية للتحكم في كل شيء (مثل حساب Break Glass)، يُحسّن الأمان بشكلٍ كبير.
قد يكون إعداد GDAP ضعيفًا، لذا تأكد من سؤال مزود الخدمة المُدارة (MSP) عن إجراءاته وسياساته المتعلقة باعتماده. تعاونوا معًا لتحديد مستوى المخاطرة المقبول لمؤسستكم. ستكونون سعداء جدًا لأنكم قمتم بالعمل مُسبقًا، لأن فوائده ستدوم طويلًا.
مصادر:
مايكروسوفت: مقدمة عن امتيازات المسؤول المفوضة الدقيقة (GDAP)
T-Minus365: فيديو على يوتيوب.
قراءة إضافية:
مايكروسوفت: الأسئلة الشائعة حول GDAP
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.