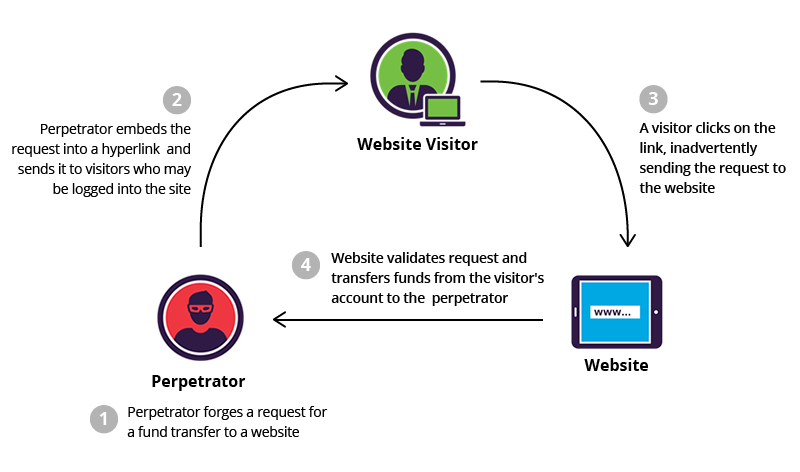
هجوم تزوير الطلبات عبر المواقع (CSRF) ، المعروف أيضًا باسم XSRF، هو أسلوب هجومي يخدع متصفح الويب لحمله على تنفيذ إجراءات غير مرغوب فيها في تطبيق المستخدم. على غرار هجمات التصيد الاحتيالي ، يُنفذ هجوم CSRF عادةً باستخدام أساليب الهندسة الاجتماعية الخبيثة ، مثل البريد الإلكتروني أو الرابط الذي يخدع الضحية لإرسال طلب مزور إلى الخادم. ولأن التطبيق يتحقق من هوية المستخدم غير المشتبه به وقت الهجوم، يكاد يكون من المستحيل التمييز بين الطلب الشرعي والمزور. يمكن أن يكون هجوم CSRF الناجح مدمرًا لكل من الشركة والمستخدم ، إذ قد يؤدي إلى الإضرار بالعلاقات التجارية، وتحويلات مالية غير مصرح بها، وتغيير كلمات المرور، وسرقة البيانات. اعتمادًا على طبيعة هجوم CSRF، قد يتمكن المخترق من السيطرة الكاملة على حساب المستخدم. إذا كان لدى المستخدم المخترق حساب ذو صلاحيات (مسؤول) داخل التطبيق، فقد يتمكن المهاجم من السيطرة الكاملة على جميع بيانات التطبيق ووظائفه.
المصدر: إمبيرفا ، بورت سويغر
قراءة إضافية: جوجل وموزيلا تضعان الأسس لعالم ما بعد هجمات البرمجة النصية عبر المواقع (XSS)
مصطلحات ذات صلة: هجوم اختطاف الجلسة
يمكن للشركات الصغيرة والمتوسطة اتخاذ عدد من الإجراءات الوقائية للمساعدة في منع وحماية موظفيها من هجمات تزوير طلبات المواقع عبر الإنترنت (CSRF). من وجهة نظر المستخدم، تتمثل الوقاية في حماية بيانات اعتماد تسجيل الدخول ومنع الجهات غير المصرح لها من الوصول إلى التطبيقات.
أفضل الممارسات للموظفين تشمل ما يلي:
أفضل الممارسات للشركات التي تقوم بتطوير التعليمات البرمجية:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

