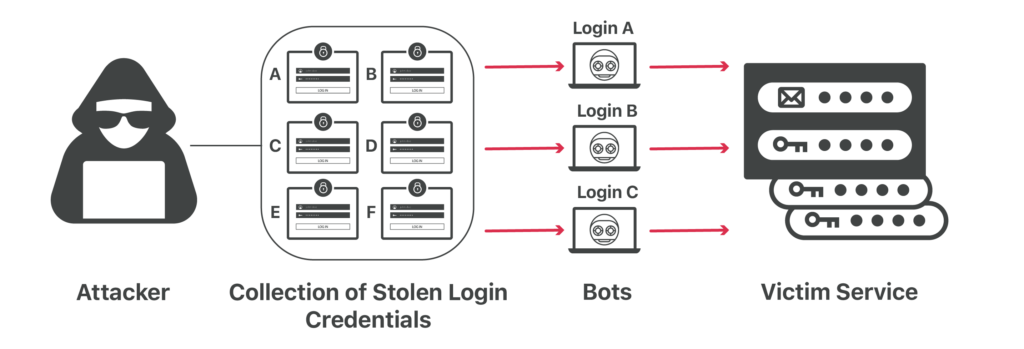
يُعدّ حشو بيانات الاعتماد عملية حقن تلقائية لبيانات اعتماد مسروقة (اسم المستخدم وكلمة المرور) في وظيفة مصادقة الويب، بهدف الوصول غير المصرح به إلى حسابات المستخدمين. بمجرد نجاح تسجيل الدخول، يستولي المهاجمون على الحساب بسرعة. عند هذه المرحلة، قد يُجري المخترق معاملات مالية احتيالية، وفي حالة حساب البريد الإلكتروني، سيقوم بمسح مجلدات العناصر المرسلة والمحذوفة بحثًا عن جميع عناوين البريد الإلكتروني المتاحة. ومن المرجح أن يستهدف هؤلاء الأفراد بهجمات تصيّد احتيالي جديدة، متظاهرًا بأنه الطرف الموثوق الذي تم اختراق حسابه.
يحصل المخترقون عادةً على بيانات الاعتماد المسروقة هذه من خلال نقر المستخدمين على روابط هجمات التصيد الاحتيالي وإدخال معلومات حساباتهم على مواقع ويب مزيفة. أو يمكنهم شراء قواعد بيانات أسماء المستخدمين وكلمات المرور من الإنترنت المظلم. وأخيرًا، يقوم المخترقون المحترفون باختراق مواقع الويب الشهيرة وسرقة قاعدة بيانات كلمات المرور، على أمل ألا تكون مشفرة بشكل صحيح باستخدام كلمات مرور مُملّحة ومُجزأة بشكل متكرر.
المصدر: ويكي الأمن السري
قراءة إضافية: التهديد المتنامي لحشو بيانات الاعتماد
المصطلحات ذات الصلة: التصيد الاحتيالي ، التصيد الاحتيالي الموجه ، حصان طروادة
يُعدّ حشو بيانات الاعتماد هجومًا إلكترونيًا آخر يمكن الحدّ من خطورته من خلال التثقيف والتوعية الأمنية السيبرانية المناسبة. يمكن لتثقيف الموظفين واستخدام اختبارات التصيّد الاحتيالي الجديدة من CyberHoot أن يقللا من احتمالية حدوث خرق أمني نتيجة إدخال مستخدم لبيانات اعتماد على موقع ضار. أفضل طريقة للدفاع ضد هذا النوع من الهجمات هي من خلال اتباع قواعد النظافة الأمنية لكلمات المرور وتدريب الموظفين على مخاطر التصيّد الاحتيالي. يمكن تبسيط قواعد النظافة الأمنية لكلمات المرور باتباع الخطوات التالية:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.