اختراق البريد الإلكتروني للأعمال (BEC)

25 مايو 2021 | Cybrary اختراق البريد الإلكتروني للأعمال (BEC)

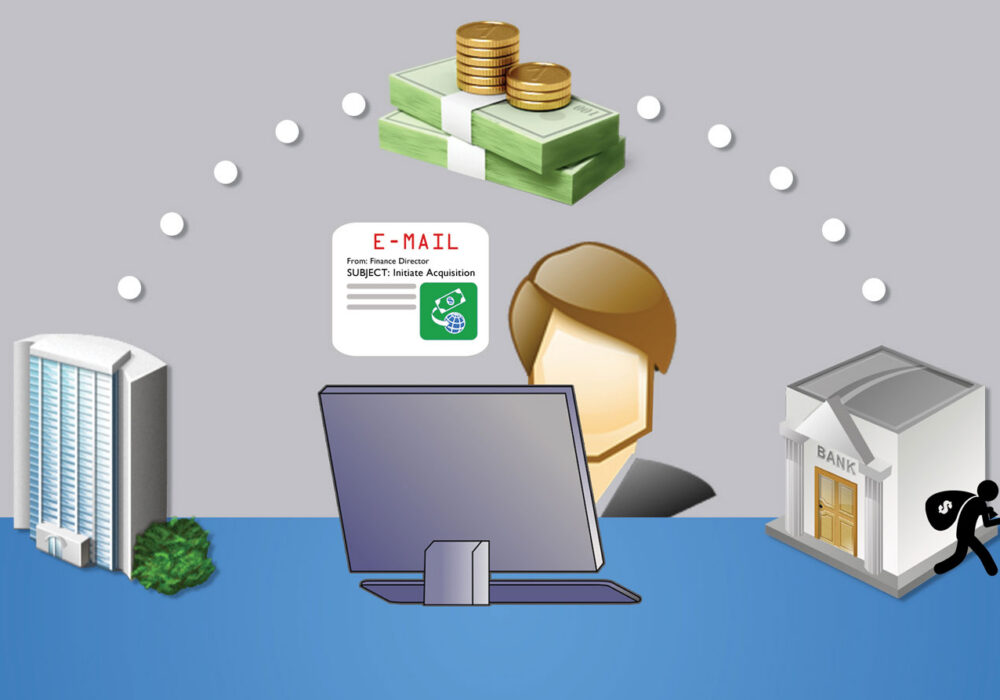
اختراق البريد الإلكتروني للأعمال (BEC) هو عملية اختراق حساب بريد إلكتروني، غالبًا ما يكون تابعًا للقسم المالي في الشركة، والسيطرة عليه من قِبل مُخترق. ويتم ذلك عادةً من خلال هجوم تصيّد احتيالي يؤدي إلى سرقة بيانات الاعتماد، كما هو موضح في مقال CyberHoot بعنوان " هجوم الدومينو" . تُسرق بيانات الاعتماد عندما ينقر الضحية على رابط بريد إلكتروني احتيالي أو يفتح فاتورة مزيفة. يؤدي هذا إلى توجيه الضحية إلى موقع ويب خبيث ولكنه يبدو حقيقيًا، مطابقًا لموقع المورّد الحقيقي، ويطلب من المستخدم إدخال بريده الإلكتروني وكلمة المرور. غالبًا ما تأتي هجمات BEC من شخص يعرفه المدير المالي، مما يعني أن عنوان البريد الإلكتروني المُرسِل صحيح ومتوقع. عادةً ما يتضح أن بريد الشخص المالي الآخر قد تم اختراقه من قِبل مُخترقين يستهدفون الآن مسؤوليك الماليين. وهكذا تستمر سلسلة الهجمات بالتأثير على الشركات واحدة تلو الأخرى.

بمجرد أن يخترق أحد المتسللين حساب البريد الإلكتروني للمدير المالي، يبدأ بتصفح رسائله المالية بحثًا عن أي تحويلات مالية. يستغل المتسلل اللحظة المناسبة تمامًا، فيُحوّل تحويلًا ماليًا عاديًا بتعليمات تحويل مزورة مباشرةً إلى محادثة التحويلات المالية عبر البريد الإلكتروني. يعتمد نجاح هذه العمليات الاحتيالية كليًا على عدم قيام أي من الطرفين بالتحقق من صحة تعليمات التحويل الجديدة خارج نطاق البريد الإلكتروني، كالاتصال الهاتفي مثلًا. يؤدي عدم تأكيد جميع تغييرات تعليمات التحويل، سواءً عبر الهاتف أو شخصيًا، إلى تحويل مليارات الدولارات إلى حسابات المتسللين حول العالم سنويًا. ونادرًا ما تُسترد هذه الأموال المحولة بطريقة احتيالية. ومن الأمثلة التي قدمها مكتب التحقيقات الفيدرالي (FBI) لحالات حقيقية :

  • يرسل البائع الذي تتعامل معه شركتك بانتظام فاتورة تحتوي على عنوان بريد محدث.
  • تطلب رئيسة تنفيذية لشركة من مساعدتها شراء عشرات بطاقات الهدايا لإرسالها كمكافآت للموظفين. تطلب أرقامها التسلسلية لإرسالها عبر البريد الإلكتروني فورًا.
  • يتلقى مشتري المنزل رسالة من شركة العنوان الخاصة به تحتوي على تعليمات حول كيفية تحويل دفعته المقدمة.

ماذا يعني هذا بالنسبة للشركات الصغيرة والمتوسطة؟

يوصي مكتب التحقيقات الفيدرالي وشركة CyberHoot بتطبيق برنامج توعية وتدريب لمساعدة شركتك على الإلمام بهذه الهجمات والاستعداد لها. ولحسن الحظ، فإن الاستعدادات لمواجهة اختراق البريد الإلكتروني للشركات بسيطة نسبيًا. وأفضل إجراء يمكنك اتخاذه هو مراجعة وتوثيق عملية تحويل الأموال (WTP). وفيما يخص عملية تحويل الأموال، توصي CyberHoot بما يلي:

  • يجب تأكيد جميع التغييرات التي تطرأ على تعليمات الأسلاك خارج البريد الإلكتروني، ويفضل أن يكون ذلك عبر مكالمة هاتفية أو اجتماع عبر تطبيق Zoom أو الخدمة البريدية.
  • إنشاء تعليمات دقيقة للأسلاك مع جميع الأطراف.
  • لا تتصل برقم هاتف مُدرج في رسالة بريد إلكتروني (ربما تكون احتيالية) للتحقق من صحة تعليمات تحويل جديدة. من المرجح أيضًا أن يكون هذا الرقم مزيفًا.
    • ابحث عن رقم الهاتف الخاص بجهة الاتصال الخاصة بك من مصدر موثوق (أي موقع الويب الخاص بهم) واتصل للتحقق منه والصلاحية.

بالإضافة إلى وجود عملية تحويل سلكي قوية، توصي CyberHoot باتخاذ الإجراءات التالية أيضًا:

  • تدريب الموظفين على كيفية اكتشاف وتجنب هجمات التصيد. اعتماد نظام إدارة التعلم مثل CyberHoot لتعليم الموظفين المهارات التي يحتاجونها ليكونوا أكثر ثقة وإنتاجية وأمانًا.
  • اختبار الموظفين مع التصيد يتيح اختبار التصيد الاحتيالي من CyberHoot للشركات اختبار موظفيها من خلال هجمات تصيد احتيالي معقولة، ووضع من يفشل في اجتيازها في تدريب علاجي على التصيد الاحتيالي.
  • إدارة الموظفين بالسياسات والإجراءات بالإضافة إلى استعدادك للدفع. أنت بحاجة إلى كلمه السر سياسة، وسياسة الاستخدام المقبول، وسياسة التعامل مع المعلومات، وبرنامج مكتوب لأمن المعلومات (WISP) على الأقل.
  • نشر تكنولوجيا الأمن السيبراني الهامة بما في ذلك المصادقة الثنائية على جميع الحسابات المهمة. فعّل تصفية البريد العشوائي، وتحقق من النسخ الاحتياطية، ونشر حماية DNS، الحماية من الفيروساتو مكافحة البرمجيات الخبيثة على جميع نقاط النهاية الخاصة بك.
  • في عصر العمل من المنزل الحديث، تأكد من إدارة الأجهزة الشخصية المتصلة بشبكتك من خلال التحقق من أمانها (الترقيع, الحماية من الفيروسات, DNS الحماية، وما إلى ذلك) أو حظر استخدامها بالكامل.
  • إذا لم يكن لديك تقييم المخاطر إذا كان لديكم نظام إدارة مخاطر من قِبل جهة خارجية خلال العامين الماضيين، فيجب أن يكون لديكم نظام الآن. يُعدّ إنشاء إطار عمل لإدارة المخاطر في مؤسستكم أمرًا بالغ الأهمية لمواجهة أخطر المخاطر في وقتكم وأموالكم المحدودة.
  • للبيع التأمين السيبراني لحمايتك في حالات الفشل الكارثي. التأمين السيبراني لا يختلف عن تأمين السيارات، أو الحرائق، أو الفيضانات، أو الحياة. فهو موجود عندما تكون في أمسّ الحاجة إليه.

لمعرفة المزيد عن اختراق البريد الإلكتروني الخاص بالأعمال، شاهد مقطع الفيديو التدريبي القصير هذا الذي تبلغ مدته 3 دقائق:

مصادر: 

TrendMicro

مكتب التحقيقات الفيدرالي

قراءة إضافية:

تم القبض على قراصنة BEC من قبل مكتب التحقيقات الفيدرالي

ما هي أغلى جريمة إلكترونية في عام 2020؟

المصطلحات ذات الصلة:

التصيد

التصيد الاحتيالي بالرمح

صيد الحيتان

اكتشف كيف يمكن لـ CyberHoot تأمين عملك.


جدولة التجريبي

أحدث المدونات

ابق على اطلاع بأحدث المستجدات رؤى أمنية

اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

تطبيق إدارة بيانات الشركات: تطبيق العمل الوهمي الذي أراد قراءة رسائلك النصية

تطبيق إدارة بيانات الشركات: تطبيق العمل الوهمي الذي أراد قراءة رسائلك النصية

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...

اقراء المزيد

يقوم منتحلو شخصية مساعدي ChatGPT بنشر برامج ضارة. إليك كيفية كشفهم.

يقوم منتحلو شخصية مساعدي ChatGPT بنشر برامج ضارة. إليك كيفية كشفهم.

المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...

اقراء المزيد

التصيد الاحتيالي لموافقة OAuth: احمِ صلاحياتك، وليس كلمة مرورك فقط

التصيد الاحتيالي لموافقة OAuth: احمِ صلاحياتك، وليس كلمة مرورك فقط

بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...

اقراء المزيد