بصفتك مزودًا لخدمات الإدارة (MSP)، فأنت تعلم مدى جدية عملائك في حماية أنفسهم من الهجمات الإلكترونية. وهذا أحد الأسباب التي دفعتهم لاختيارك. أصبحت خروقات البيانات شائعة جدًا هذه الأيام، حيث كلّفت الشركات الصغيرة والمتوسطة ما متوسطه 108,000 دولار أمريكي في عام 2021، بينما قد تصل تكلفة ذلك على الشركات الكبيرة إلى عدة ملايين من الدولارات. في الواقع، أقرّ 99% من متخصصي الأمن الذين تعرّضت مؤسساتهم لخرق أمني خلال العامين الماضيين بأنه كان من الممكن تجنّبه باتخاذ التدابير المناسبة. وكان الجواب الأكثر شيوعًا هو أن 71% منهم قالوا إن تحسين تدريب المستخدمين على الوعي الأمني كان من شأنه أن يُقلّل من هذه الخروقات أو يمنعها تمامًا . حاليًا، 60% فقط من مزودي خدمات الإدارة (MSP) يُقدّمون هذا التدريب كجزء من خدماتهم المُدارة.
باختصار، يتألف التدريب على التوعية الأمنية من مواد تعليمية ومحاكاة تهدف إلى تثقيف المستخدمين حول أفضل الممارسات الأمنية، والتهديدات التي قد يواجهونها، وكيفية حماية أنفسهم ومؤسساتهم على الإنترنت. ويتم هذا التدريب بشكل أساسي من خلال "دروس" عبر الإنترنت، قد تتضمن مقاطع فيديو قصيرة، واختبارات، وألعابًا تفاعلية، وغيرها، بالإضافة إلى محاكاة عمليات التصيد الاحتيالي . وتتيح اختبارات التصيد الاحتيالي للمسؤولين تقييم أداء مستخدميهم من خلال إرسال رسائل بريد إلكتروني وهمية للتصيد الاحتيالي، ومراقبة الموظفين الذين ينقرون على الروابط أو يرسلون البيانات من خلالها.
غالبًا ما يتم ربط خدمات SAT بأدوات وخدمات إضافية تتعلق بمستخدمي الشركة بما في ذلك:
تشير الأبحاث إلى أن الخطأ البشري مسؤول عن 90% من الاختراقات الأمنية، وهذه النسبة في ازدياد. يُعدّ الموظفون غير المدربين وغير الواعين أكبر خطر يواجه المؤسسات من منظور أمني. قد تكون تقنيات الأمان المبتكرة والمتطورة التي تقدمها شركات إدارة خدمات الأمن مثيرة للإعجاب، ولكن ماذا يحدث عندما تتجاوز رسالة بريد إلكتروني تصيدية مرشحات البريد العشوائي، أو عندما يستخدم موظف كلمة مرور "Password123" لتأمين حساب عمل غير مُفعّل للمصادقة متعددة العوامل؟ يُقدّر أن 78% من صانعي القرار والمؤثرين في مجال الأمن يرون أن التدريب والتكنولوجيا معًا على نفس القدر من الأهمية في نهجهم للتعامل مع التهديدات الأمنية.
من المهم اتباع أسلوب التقديم الصحيح عند تقديم تدريب التوعية الأمنية لموظفيك. كما ذكرنا سابقًا، تُعدّ مقاطع الفيديو التدريبية القصيرة التي تتضمن اختبارات قصيرة في نهايتها أفضل الممارسات. لقد ثبتت فعالية التخلي عن عروض PowerPoint التقديمية التي تزيد مدتها عن 60 دقيقة "للتوعية بالأمن السيبراني" التي يقدمها متخصصو تكنولوجيا المعلومات؛ إذ ينام الكثيرون أثناء التدريب الذي يستمر لأكثر من 5-10 دقائق. يُعدّ إرسال تدريب أمني شهري، مدته 3-5 دقائق، مع اختبارات قصيرة لاختبار الوعي، مباشرةً إلى بريد المستخدم، أسهل وأكثر الطرق فعاليةً وسلاسةً لاختبار SAT اليوم.
لا توجد تقنية مثالية لحماية مؤسستك، لذا يُعدّ المستخدمون خط الدفاع الأخير قبل وقوع أي اختراق. فالمستخدمون المدربون تدريباً جيداً أكثر قدرة على رصد الهجمات والاستجابة لها بشكل صحيح من غير المدربين. يصبح المستخدمون المدربون بمثابة " جدار الحماية البشري " الذي يعمل جنباً إلى جنب مع أنظمة الحماية التقنية لحماية أعمالك.
باستخدام التدريب التوعوي، يمكن للمؤسسات ترسيخ ممارسات أمنية جيدة في جميع أنحاء مؤسستها، مما يُمكّن الموظفين من الاستجابة للتهديدات بشكل مناسب. لا يختلف تكرار اختبار SAT عن تكرار الرياضة؛ فكلما مارست أكثر، أصبحت أفضل.
يُزوّد التدريب التوعوي المسؤولين بمعلومات قيّمة حول سلوكيات مستخدميهم. إذا كان المسؤول يعلم من ينجح أو يفشل في محاكاة التصيد الاحتيالي، أو يُظهر سلوكًا محفوفًا بالمخاطر، فيمكنه معالجة أضعف حلقة في جدار الحماية البشري. قد تُؤدي تكرار المخالفات إلى عواقب وخيمة تُعيق مسيرته المهنية في الشركات ذات الإدارة الجيدة.
يُعدّ التدريب التوعوي شرطًا أساسيًا للالتزام باللوائح التنظيمية مثل HIPAA وPCI وFINRA وCMMC وITAR. وقد يؤدي عدم الامتثال إلى غرامات باهظة. كما يُمكن أن يُساهم الالتزام التام بمعايير SAT في خفض أقساط التأمين، وذلك بإثبات استثمارك الأمثل في تطوير برنامج الأمن السيبراني واستراتيجيات الحد من المخاطر لشركات التأمين.
يُساعد برنامج CyberHoot في التخفيف من المخاطر المذكورة في هذه المقالة من خلال تزويد المستخدمين بتدريب توعوي قصير وجذاب. يُمكن تخصيص اثني عشر مقطع فيديو شهريًا للمستخدمين في أقل من 60 ثانية عبر وحدة البرامج لدينا.
يُرسَل جميع تدريبات CyberHoot مباشرةً إلى البريد الوارد لكل مستخدم. ينقر المستخدمون على رابط ويبدأون التدريب فورًا؛ دون الحاجة إلى تسجيل دخول المستخدم إلى الموقع الإلكتروني. هذا يُلغي نقطة احتكاك شائعة للمستخدمين النهائيين، مما يُؤدي إلى انخفاض كبير في مستوى الامتثال.
معظم منصات SAT مغلقة. ستحصل على نكهة الآيس كريم نفسها طالما استخدمت منتجهم. هذا يؤثر سلبًا على مشاركة المستخدمين كلما طالت مدة عرضك لنفس النوع من فيديوهات التوعية لعملائك ومستخدميك. سايبر هوت يُزيل هذا الملل من خلال منصتنا المفتوحة، مما يسمح لنا بتزويدك بمحتوى جديد، مُحدّث دائمًا للتهديدات الناشئة، من أفضل المصادر الإلكترونية، مُصمم خصيصًا لك، فلا داعي لتتبع أي شيء.
تتيح منصة CyberHoot المفتوحة لمقدمي الخدمات المُدارة (MSPs) دمج تدريب المنتج مع عمليات نشر مشاريعهم. تخيّل انخفاض عدد مكالمات الدعم الفني عند تدريب مستخدمي عملائك تلقائيًا وبشكل غير متزامن على Teams أثناء إطلاق مشروعك؟ سيشعر المستخدمون بسعادة أكبر عند تعلم كيفية استخدام الأداة الجديدة، مما يضيف قيمةً إلى علاقتك مع عملائك.
يتضمن CyberHoot أكثر من 60 برنامج تدريب على المنتجات مجانًا لمساعدة المستخدمين على أن يصبحوا منتجين باستخدام أدوات مثل Microsoft One Drive وSharepoint وTeams (معظم منتجات Microsoft الأخرى أيضًا) بالإضافة إلى منتجات الأمان مثل LastPass و1Password وأدوات المبيعات مثل HubSpot وSalesforce وتطبيقات التمويل مثل Quickbooks وADP وغير ذلك الكثير.
أرسل أحد عملاء CyberHoot أول اختبار تصيد احتيالي له بعد ثلاث سنوات من التدريب على الوعي الأمني. بدت نتائج هذا الاختبار وكأنها تُشكك في قيمة اختبار SAT، حيث نقر العشرات على روابط اختبار التصيد الاحتيالي، وقدم سبعة أشخاص بيانات اعتمادهم في هذا الاختبار. أمرٌ صادم! لماذا؟
الإجابة مثيرة للاهتمام. امتلك المستخدمون المعرفة اللازمة في جميع الاختبارات اللاحقة، حيث لم يُقدّم أي شخص بيانات اعتماد مرة أخرى، ونقر أقل من خمسة مستخدمين على الموقع الإلكتروني المزيف في اختبارات التصيد الاحتيالي هذه. اتضح أن المستخدمين كانوا يمتلكون المعرفة منذ البداية، لكنهم لم يطبقوها لأنهم لم يخضعوا لاختبارات التصيد الاحتيالي. لهذا السبب، يُعدّ اختبار التصيد الاحتيالي ربع السنوي أمرًا بالغ الأهمية، فهو يُحمّل المستخدمين المسؤولية دون أن يُشكّل عبئًا (فزيادة اختبارات التصيد الاحتيالي تُقلّل من إنتاجية الموقع).
يمكن لـ CyberHoot اختبار موظفيك بإرسال واحدة من أكثر من 50 محاكاة تصيد احتيالي إلى مستخدميك. اختبرهم لمعرفة ما إذا كانوا قد وقعوا ضحية لرسالة بريد إلكتروني مزيفة بالنقر على رابط، أو إرسال بيانات إلى صفحة تسجيل دخول وهمية. يستخدم CyberHoot العديد من العلامات التجارية والشركات الشهيرة التي تُجري رسائل تصيد احتيالي واقعية تُحاكي أمازون، ولينكدإن، ومايكروسوفت، ويو بي إس، وفيديكس، ودوكيو ساين، وغيرها!
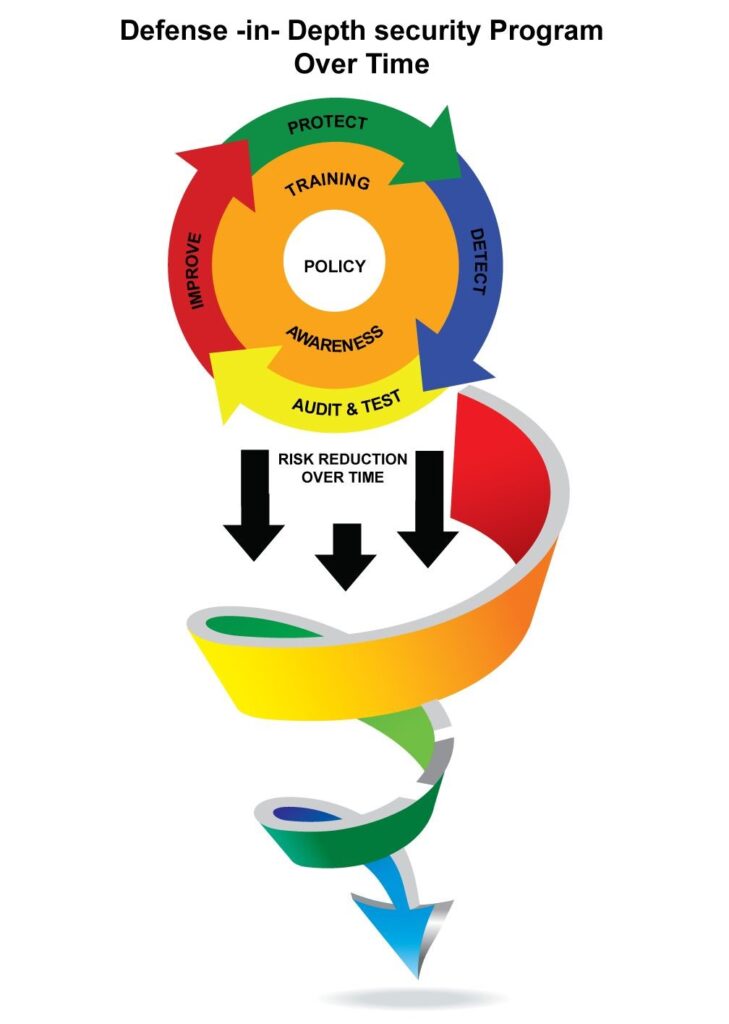
توفر CyberHoot جميع احتياجاتكم المتعلقة بسياسات حوكمة الأمن السيبراني من خلال وحدة سياسات الأمن السيبراني. أرسلوا سياسات الحوكمة مباشرةً إلى صناديق بريد المستخدمين، واطلبوا منهم قراءتها، ووقعوا عليها إلكترونيًا لتأكيد امتثال المستخدم وتتبعه. توفر CyberHoot أكثر من 25 نموذجًا جاهزًا لسياسات الأمن السيبراني، قابلة للتخصيص بسهولة لكل عميل.
هل ترغب بمعرفة مدى نضج أمن مؤسستك؟ تقدم CyberHoot مجموعة شاملة من تقييمات/استطلاعات الأمن السيبراني، مما يتيح لمقدمي الخدمات المدارة والشركات الحصول على درجة نضج لأنفسهم. تحدد تقييماتنا الثغرات الأمنية الشائعة التي يجب معالجتها. تقدم CyberHoot مستويات مختلفة من تقييمات المخاطر المستندة إلى المعهد الوطني للمعايير والتكنولوجيا، والتي يمكن إرسالها مباشرةً إلى بريد أي شخص. يمكنك أيضًا نشر استبيان على موقعك الإلكتروني لتقييم العملاء المحتملين!
يُتيح CyberHoot فحص الويب المظلم لجميع عملائه. يستخدم CyberHoot قاعدتي بيانات من الويب المظلم للتحقق مما إذا كان عنوان البريد الإلكتروني قد تعرض للاختراق. تتم مراقبة حالات الاختراق الجديدة والإبلاغ عنها للمسؤولين الذين يمكنهم تصعيدها إلى المستخدمين النهائيين. يُزود المسؤولون بتعليمات استجابة مفصلة لتسهيل الإبلاغ.
تعاني العديد من أنظمة إدارة الجودة (SAT) من ضعف الامتثال. يُزيل CyberHoot عوائق الامتثال من خلال أتمتة معظم هذه العمليات دون أي إدارة. يُحسّن امتثال المستخدمين من خلال إرسال بريد إلكتروني تلقائيًا إلى كل مدير عند عدم إكمال موظفه لمهمة ما. كما يُحسّن إعداد تقارير المتابعة من خلال تقارير امتثال إدارية أسبوعية متكررة.
لا تقتصر عروض SAT SaaS الحديثة للأمن السيبراني على التدريب على التوعية بالأمن السيبراني. عند البحث عن حلٍّ مناسب لمشكلة تدريب المستخدمين، توصي CyberHoot بالبحث عن أداة تُجنّب أكبر قدر ممكن من نقاط الاحتكاك. ينبغي مراعاة نقاط الاحتكاك الشائعة التالية في SAT:
بمجرد العثور على أداة تُزيل هذه العقبات، ستكون مستعدًا لبدء رحلة تطوير برنامج الأمن السيبراني الخاص بك. بالتوفيق، لم يكن الأمر يومًا أكثر أهمية من اليوم.
مصادر:
قراءة إضافية:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.