نشر فريق أبحاث ثغرات متصفح إيدج التابع لمايكروسوفت مؤخرًا تفاصيل حول ميزة جديدة قيد التطوير تُسمى "الوضع الآمن للغاية" (SDSM). صُمم هذا الوضع لتحسين الأمان دون التأثير بشكل ملحوظ على الأداء. ولتحقيق ذلك، يُلغي SDSM مُترجمات جافا سكريبت الفورية (JIT) ، التي صُممت لتعزيز سرعة تحميل الصفحات وأداء المتصفح، ولكنها عُرضة للاختراق بشكل كبير.
كيف يعمل؟
عند تفعيل ميزة SDSM في متصفح Edge، سيتم إزالة الترجمة الفورية (JIT) من مسار معالجة V8، مما يقلل من مساحة الهجوم التي يستخدمها المخترقون لاختراق أجهزة مستخدمي Edge. ووفقًا لتقارير الثغرات الأمنية الشائعة (CVE) المتراكمة منذ عام 2019، فإن " حوالي 45% من الثغرات الأمنية المكتشفة في محركي V8 JavaScript وWebAssembly مرتبطة بمحرك JIT، وأكثر من نصف ثغرات Chrome المنتشرة تستغل أخطاء JIT ". ووفقًا لموقع BleepingComputer، فإن تقليص مساحة الهجوم يُزيل ما يقرب من نصف الأخطاء، وبالتالي يجعل استغلال الأخطاء المتبقية أكثر صعوبة.
بالإضافة إلى ذلك، يمكن تفعيل العديد من ميزات الأمان الأخرى مع إيقاف تشغيل أنظمة JIT. وتشمل هذه الميزات حماية تدفق التحكم (CFG)، وتقنية إنفاذ تدفق التحكم (CET)، وحماية التعليمات البرمجية العشوائية (ACG). تُضيف كلٌّ منها طبقات أمان إضافية للحفاظ على أمان المستخدمين وبياناتهم.
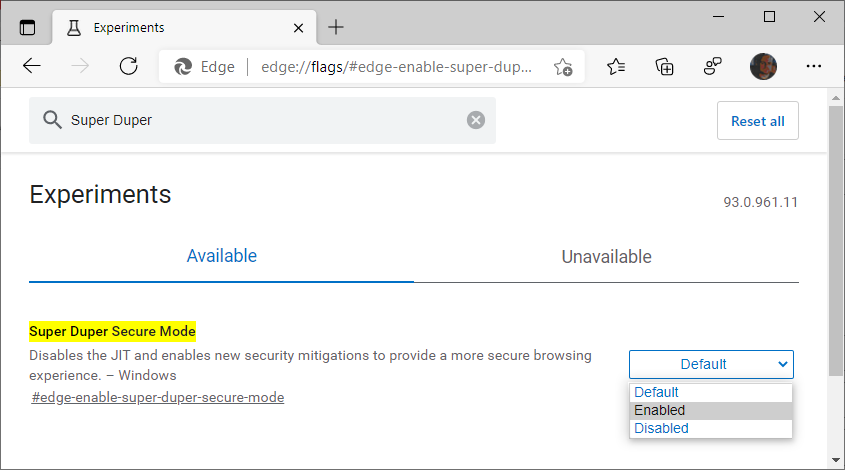
لا تزال ميزة الأمان الجديدة هذه في متصفح Edge في مرحلة الاختبار، ولكن يمكن لمستخدمي الإصدار التجريبي من Microsoft Edge (بما في ذلك Beta و Dev و Canary) تمكين هذه الميزة عن طريق الانتقال إلى edge://flags/#edge-enable-super-duper-secure-mode وتشغيل الميزة.
أصدر جوناثان نورمان، رئيس فريق هندسة الأمن في مايكروسوفت، بيانًا على تويتر أشار فيه إلى أن الأداة قابلة للتغيير نظرًا لوجود العديد من التحديات التقنية التي يجب التغلب عليها خلال عملية تجربة الميزة. كما ذكر أن الأداة لن تقتصر على أجهزة ويندوز، بل يخططون لإتاحتها على أجهزة ماك وأندرويد في المستقبل القريب. وأشار نورمان إلى أنهم قد يضطرون إلى تغيير الاسم عند إطلاق الميزة رسميًا، لكنهم سيواصلون الاستمتاع بها.
توصيات الشركات الصغيرة والمتوسطة
من المستحسن متابعة إطلاق هذه الميزة الجديدة بالتزامن مع إطلاقها من متصفحات الويب الأخرى. إذا كنت أنت أو شركتك تستخدمون نظام إدارة التحديثات أو التحديثات التلقائية، فلن تفوتكم هذه الميزة، ولكن ستحتاجون إلى تفعيلها. إذا كنتم متشوقين لاستخدام هذه الميزة، يمكنكم زيارة https://www.microsoftedgeinsider.com/en-us/download/ لتثبيت إحدى القنوات الثلاث المتاحة لاستخدام ميزات Edge الجديدة التي لا تزال قيد التجربة. بعد التثبيت، انتقلوا إلى edge://flags/#edge-enable-super-duper-secure-mode عند استخدام القناة.
بعد تفعيل هذه الميزة، يجب عليك اختبار ما إذا كان تفعيلها يُعطل أيًا من تطبيقاتك المهمة. يمكنك تعطيل هذه الميزة عند الحاجة إلى الوصول إلى التطبيقات المهمة التي تتعطل عند تعطيل JIT.
بالإضافة إلى تمكين ميزة Super Duper Secure Mode، توصي CyberHoot بالممارسات الأفضل التالية لحماية الأفراد والشركات من الهجمات الإلكترونية عبر الإنترنت والحد من الأضرار الناجمة عنها:
مصادر:
قراءات إضافية:
"وضع الأمان الفائق" في متصفح Microsoft Edge يفعل ما يقوله
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.