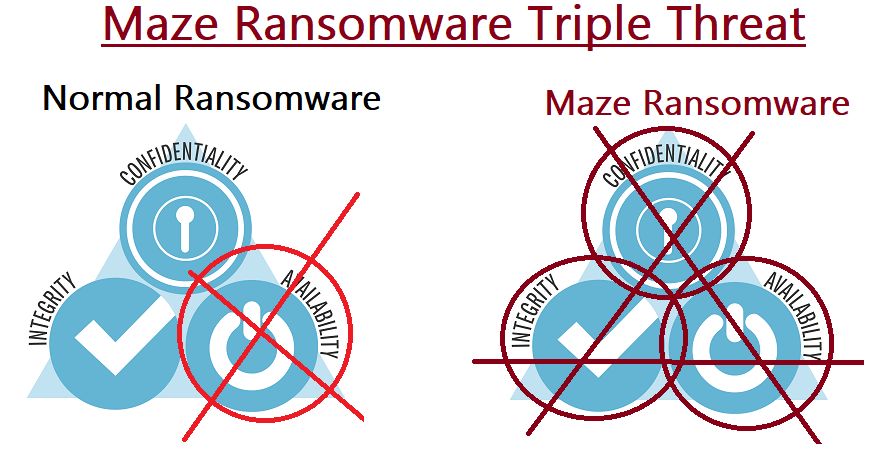
ازدادت شعبية برامج الفدية كأداة تستخدمها مجموعات القرصنة لمهاجمة جميع الشركات، كما يتضح من اختراق شركة كوجنيزانت وبعض عملائها مؤخرًا بواسطة برنامج الفدية MAZE. للوهلة الأولى، قد يُنظر إلى هذا الحادث على أنه مجرد حلقة أخرى في سلسلة طويلة من هجمات برامج الفدية التي تستهدف الشركات والهيئات الحكومية والمنظمات غير الربحية. إلا أن الأمر ليس مجرد هجوم فدية عادي، فبرنامج MAZE يُمثل تهديدًا ثلاثيًا لأمن بياناتك. إذ يمتلك هؤلاء المخترقون إمكانية الوصول إلى بياناتك وتغييرها (مما يُخل بسلامتها ) . والأهم من ذلك، بالنسبة للشركات التي ترفض دفع الفدية، يقوم برنامج MAZE بتصدير بياناتها ونشرها على الإنترنت، مما يُعرّض سرية بياناتك للخطر . ويتوقع موقع CyberHoot أن يُجبر هذا الأمر المزيد من الشركات على دفع الفدية رغم قدرتها على استعادة بياناتها من النسخ الاحتياطية.
تستهدف برامج الفدية التقليدية الوصول إلى البيانات عن طريق تشفيرها وبيع مفتاح فك التشفير مقابل فدية بالبيتكوين . قد تضطر الشركات ذات الموارد المالية الضخمة، ولكن أنظمة النسخ الاحتياطي لديها ضعيفة، إلى دفع عشرات أو مئات الآلاف من الدولارات لاستعادة " مفتاح فك التشفير ". وقد حقق هذا النوع التقليدي من هجمات برامج الفدية نجاحًا كبيرًا للمخترقين. إليكم إحصائيات عام 2019 حول مدفوعات برامج الفدية وفقًا لشركة Heimdal Security :
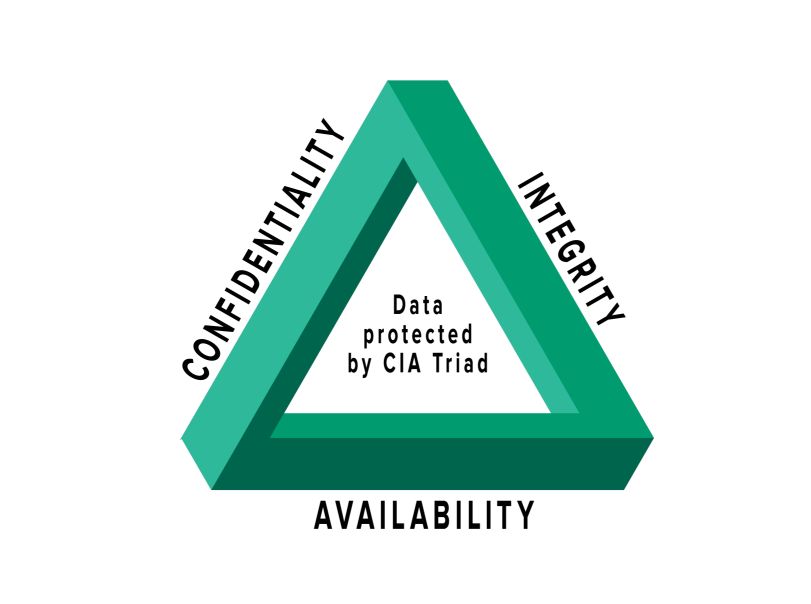
يُعرّض برنامج الفدية "ميز" جميع مبادئ حماية البيانات الثلاثة (التوافر، والسرية، والنزاهة) للخطر. التوافر مُعرّض للخطر لأن بياناتك مُشفّرة ولا تملك مفتاحها. تساعد استراتيجية النسخ الاحتياطي الفعّالة معظم الشركات على التعافي من هجوم الفدية في غضون أيام، إن لم يكن ساعات. مع ذلك، أدرك برنامج "ميز" ومطوّروه هذا الأمر، ولذلك يستهدفون الآن سرية البيانات من خلال تصدير بياناتك ونشرها على الإنترنت للعامة في حال عدم سدادك للمبالغ في الوقت المناسب.
يُصدّر برنامج MAZE بياناتك إلى الإنترنت، مما يُمكّن المُخترقين من نشرها للعامة. ليس هذا فحسب، بل يُمكنهم أيضًا التلاعب بالبيانات بما يُؤدي إلى انتهاك سلامتها. هل يُمكننا التأكد من صحة البيانات المنشورة على الإنترنت؟
يمثل برنامج MAZE تهديدًا ثلاثيًا لبيانات الشركة. إذ يمكن كشف البيانات السرية للعامة، ويمكن التلاعب بها مما يضر بسلامتها، وبدون نسخ احتياطية موثوقة، قد تفقد بياناتك ( مما يؤثر على توافرها ).
نعم، يجب على الشركات الصغيرة والمتوسطة أن تقلق بشدة بشأن برنامج الفدية MAZE. عادةً ما يلجأ المخترقون إلى أسهل الطرق لاختراق الشركات المستهدفة. فإذا وجدوا شبكة VPN غير مُفعّلة للمصادقة الثنائية ، سيستغلون ذلك بالبحث عن كلمة مرور أحد الموظفين على الإنترنت المظلم، ثم يسجلون الدخول ببساطة ويزرعون برنامج الفدية MAZE في بيئة شركتك. وإذا لم يكن ذلك ممكنًا، فسيرسلون هجمات تصيّد احتيالي مُتقنة . اطلع على مقال CyberHoot الذي يُفصّل هجمات التصيّد الاحتيالي الشرسة المتعلقة بجائحة كوفيد-19 هنا.
ستساعدك أفضل ممارسات الأمن السيبراني القياسية، كما هو موضح أدناه، على تقليل مخاطر MAZE والعديد من التهديدات الإلكترونية الأخرى. اتخذ إجراءً الآن قبل فوات الأوان وتعرضك للخطر.
إذا كنت تمتلك عملاً تجاريًا، فأنت بحاجة إلى القيام بالأشياء التالية:
جميع هذه التوصيات مُدمجة في منصة CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتأمينهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية حول الأمن السيبراني.
قراءة ذات صلة: مدينة ألاباما تدفع فدية قدرها 300,000 ألف دولار للمخترقين
https://youtube.com/watch?v=MTed3ffpmNY
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | افتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: "السلطة تميل إلى الإفساد..."
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

