لا يزال النقد هو الوسيلة الأكثر شيوعًا في الوقت الراهن. فمع تزايد استخدام تطبيقات الدفع الإلكتروني بشكل مطرد، وفقًا لدراسة استقصائية حديثة أجراها الاحتياطي الفيدرالي الأمريكي ، لم تتجاوز المدفوعات النقدية 26% من إجمالي المدفوعات في عام 2020. واستُخدمت بطاقات الدفع (الائتمانية/الخصم) وتطبيقات الدفع الإلكتروني في 65% من إجمالي المدفوعات، بينما خصصت التحويلات البنكية المباشرة 9% فقط. وقد أدت موجة المدفوعات غير النقدية والتجارة الإلكترونية إلى ظهور العديد من تطبيقات الدفع المختلفة. ومن أشهر تطبيقات الدفع عبر الهاتف المحمول: Apple Pay وGoogle Pay وPayPal وVenmo وTrello Pay. ومع ذلك، غالبًا ما تنطوي هذه التطبيقات على مخاطر، حيث يبتكر مجرمو الإنترنت أساليب احتيال جديدة لخداعنا وسرقة أموالنا، سواء كانت نقدية أو إلكترونية.
الهواتف الذكية، كغيرها من الأجهزة، عُرضة للاختراق بواسطة البرامج الضارة . إحدى طرق حصول مجرمي الإنترنت على معلوماتك الحساسة هي برامج تسجيل ضغطات المفاتيح . تسجل هذه البرامج الضارة كل ضغطة (نقرة) على هاتفك الذكي (أو حاسوبك) وترسلها إلى المخترقين، مما يُمكّنهم من الاطلاع على بيانات حسابك التي تُدخلها في أي تطبيق أو موقع ويب تزوره. كما يُمكن للمخترقين استخدام تطبيقات مُزيّفة تتظاهر بأنها شرعية لاستغلال تطبيقات الدفع الخاصة بك. مثال على ذلك، كما هو موضح في نهاية هذه المقالة، حيث اكتشف باحثو ESET برنامج حصان طروادة مُتنكرًا في هيئة أداة لتحسين أداء البطارية ، يستهدف مُستخدمي تطبيق PayPal الرسمي، مُحاولًا تحويل 1,000 يورو (1,200 دولار أمريكي) إلى حساب المخترق.
يستغل معظم المخترقين الأجهزة وينشرون برامج خبيثة عبر رسائل البريد الإلكتروني التصيدية . ويمكن نشر برامج الفدية الخبيثة تحديدًا عبر هذه الرسائل، مما يُلحق ضررًا بالغًا بأعمالك من خلال تشفير بياناتك الحساسة والتهديد بنشرها للعامة ما لم تدفع الفدية. ويمكن أن تكون الهجمات الإلكترونية مدمرة ليس فقط لأعمالك، بل لحياتك الشخصية أيضًا.
عند استخدام الهواتف الذكية، هناك بعض الأمور التي يمكنك القيام بها للحفاظ على أمانك، خاصةً عند إجراء عمليات الدفع عبر الهاتف المحمول. اتبع أفضل ممارسات CyberHoot لأمان الهواتف الذكية:
من المهم فهم التطبيقات التي تستخدمها وكيفية مصادقتها وتعطيل مشاركة المعاملات علنًا. يوضح الرسم البياني أدناه تطبيقات الدفع الأكثر شيوعًا والطرق المختلفة التي تحاول من خلالها الحفاظ على أمانك:
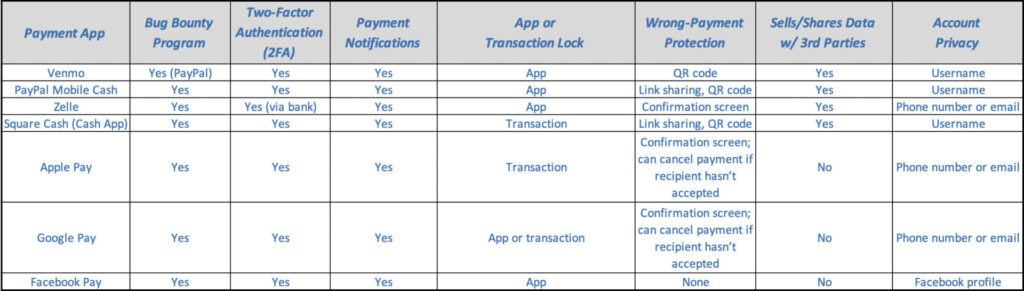
تعريفات أمان الدفع: مكافأة اكتشاف الثغرات | المصادقة الثنائية | قفل المعاملات
مع أن هذه الممارسات ضرورية عند استخدام الهواتف الذكية، إلا أنه ينبغي عليك أيضًا اتباع هذه الممارسات الإضافية عند استخدام أجهزة الكمبيوتر، وخاصةً في العمل. توصي CyberHoot بأفضل الممارسات التالية للاستعداد للهجمات الإلكترونية والحد من الأضرار، وتجنبها أحيانًا:
ابدأ اليوم في بناء خطة الأمن السيبراني القوية والمتكاملة الخاصة بك مع CyberHoot.
مصادر:
نيويورك تايمز - بحث حول الدفع عبر الهاتف المحمول
قراءات إضافية:
قراصنة يطلقون تطبيقات مزيفة لتتبع المخالطين
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.