توضح هذه المقالة الخطوات التي يجب اتخاذها فورًا عند التعرض لهجوم من هذا النوع من الهجمات... والذي أُطلق عليه اسم "هجوم الدومينو". يتكون هذا الهجوم من مراحل مُحددة يستغلها المُخترقون بالتسلسل. أوقف هذا التسلسل في أقرب وقت ممكن باتخاذ إجراءات مُراوغة وتدريب جيد من قِبل الموظفين باستخدام أدوات مثل CyberHoot لمساعدتهم على اكتشاف هجمات التصيد الاحتيالي، وحماية كلمات مرورهم بدقة! إذا كنت مهتمًا بتدريب موظفيك، تفضل بزيارة موقع CyberHoot.com للتدريب وسنوصلك بأحد موزعينا.
المرحلة الأولى من "اختراق الدومينو" :
تلقى أحد عملائنا، Finance@IronCladCookware.com ، بريدًا إلكترونيًا من مورد يتعاملون معه بانتظام، يطلب فيه مراجعة فاتورة محمية بكلمة مرور في مستندات جوجل أو دروب بوكس أو أي موقع إلكتروني آخر. على الرغم من غرابة الأمر، إلا أن المورد كان مهمًا بالنسبة لنا، لذا امتثلنا لطلبه. لكن تبين لاحقًا أن نطاق البريد الإلكتروني للمورد كان مختلفًا بحرف واحد فقط (على سبيل المثال: قد يكون البريد الإلكتروني Twirlstool.com من Twrlstool.com - أي بدون حرف i). وقد سرق الموقع الإلكتروني الذي سجلنا الدخول إليه اسم المستخدم وكلمة المرور لأحد موظفينا. ويقوم المخترقون الآن بفحص كل عنوان بريد إلكتروني فريد في كل مجلد من مجلدات صندوق البريد المخترق في شركتنا.
المرحلة الثانية: سقوط الدومينو الثاني (تسجيل اسم نطاق مشابه)
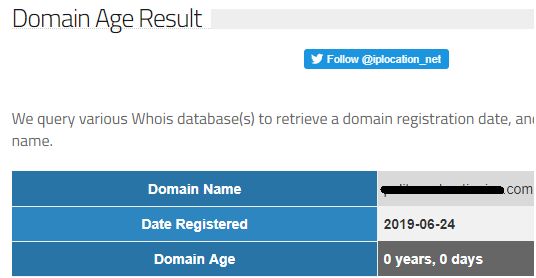
في لقطة الشاشة أدناه، سجل المتسللون اليوم اسم نطاق مشابه لاستخدامه في المرحلة الثالثة. يبدو هذا النطاق مشابهًا جدًا لنطاق الشركة المستهدفة وسيتم استخدامه كقاعدة رئيسية لهذه الهجمات.
المرحلة الثالثة: الدومينو الثالث – استغلال علاقات الثقة
يقوم المخترق بعد ذلك بإنشاء مجموعة متنوعة من رسائل البريد الإلكتروني التي تبدو بريئة ولكنها فعّالة، مصممة لاستغلال علاقة الثقة التي تربطك بمورديك وعملائك وعائلتك وأصدقائك، وذلك بإرسالها من حساب بريد إلكتروني مزيف. في المثال الافتراضي: يتم استخدام Finance@IroncladCookware.com بدلاً من Finance@IroncladCookware.com لإرسال هجمات سرقة بيانات الاعتماد إلى عناوين البريد الإلكتروني الموجودة ضمن حساب البريد الإلكتروني المخترق الأصلي على IroncladCookware.com. تكمن فعالية هذا الهجوم في أن اسم المرسل يُرجّح أن يتعرف عليه المستلم ويقبله كمستخدم شرعي. وبالتالي، تزداد احتمالية نجاح حمولة الهجوم بسبب هذه الثقة الضمنية.
المرحلة الرابعة: تبدأ أحجار الدومينو المتعددة في السقوط عبر جهات اتصالك
لن يتوقف المخترقون عند هذا الحد. فلتبدأ عمليات اختراق حسابات البريد الإلكتروني... سينقر معظم الناس بسرعة على رسالة بريد إلكتروني مشابهة من شخص يعرفونه دون تردد. وسيُقدم عدد أقل بيانات اعتماد للاطلاع على فاتورة أو رصيد مستحق أو أي معاملة مالية أخرى محتملة... مما يؤدي إلى اختراق المزيد من الشركات واستهداف المزيد منها. يُعرف هذا باسم "تأثير اختراق الدومينو".
فيما يلي بعض النصائح العملية حول كيفية حماية نفسك وكيفية الوقوف في وجه الأحداث عندما تكون شركتك جزءًا من أحد هذه الأحداث!
الخطوة رقم 1: قم بإعداد بريد إلكتروني للرد السريع وأرسله إلى جميع جهات الاتصال على الفور لإبلاغهم بالمجال الوهمي والهجمات المستهدفة.
الخطوة رقم 2: ابحث عن مزود خدمة الإنترنت لاسم النطاق المسجل حديثًا وأرسل شكوى إساءة استخدام حول هجوم تصيد من اسم نطاق مشابه واطلب إزالته على الفور.
الوقت عامل حاسم. في الواقع، بمجرد تسجيل نطاق مشابه واستعداده للاستخدام، تبدأ رسائل البريد الإلكتروني الهجومية بالتدفق إلى جميع مورديك وعملائك وأصدقائك وعائلتك. تبدأ أحجار الدومينو بالتساقط عندما ينقر من يثقون بك وباسمك على الفاتورة أو طلب تسجيل الدخول الوهمي، ليجدوا أنفسهم في خطر.
إن إرسال مذكرة التحذير هذه إلى كل شخص يمكنك التفكير فيه يعد خطوة أولى بالغة الأهمية وتتطلب وقتًا.
يجب اتخاذ بقية هذه الخطوات بترتيب تصاعدي للحماية. لا تتطلب جميع هذه التدابير تكلفة مالية، فبعضها يوفر حماية فعالة للغاية (مثل المصادقة متعددة الأطراف ).
الحماية الاساسية:
حماية معززة:
الحماية المتقدمة:
دعوة للعمل:
الحماية الأساسية ضرورية لجميع الشركات. تواصل مع CyberHoot اليوم للتواصل مع أحد موزعينا المعتمدين لتدريب موظفيك على التصدي لهجمات الدومينو. الوقاية خير من العلاج. لمعرفة كيفية الحماية من تهديدات مماثلة عبر اختراق البريد الإلكتروني، انقر هنا.
اتبع هذه التعليمات من CyberHoot حول كيفية استعادة حساب بريدك الإلكتروني المخترق.
كريج، المؤسس المشارك - CyberHoot
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.