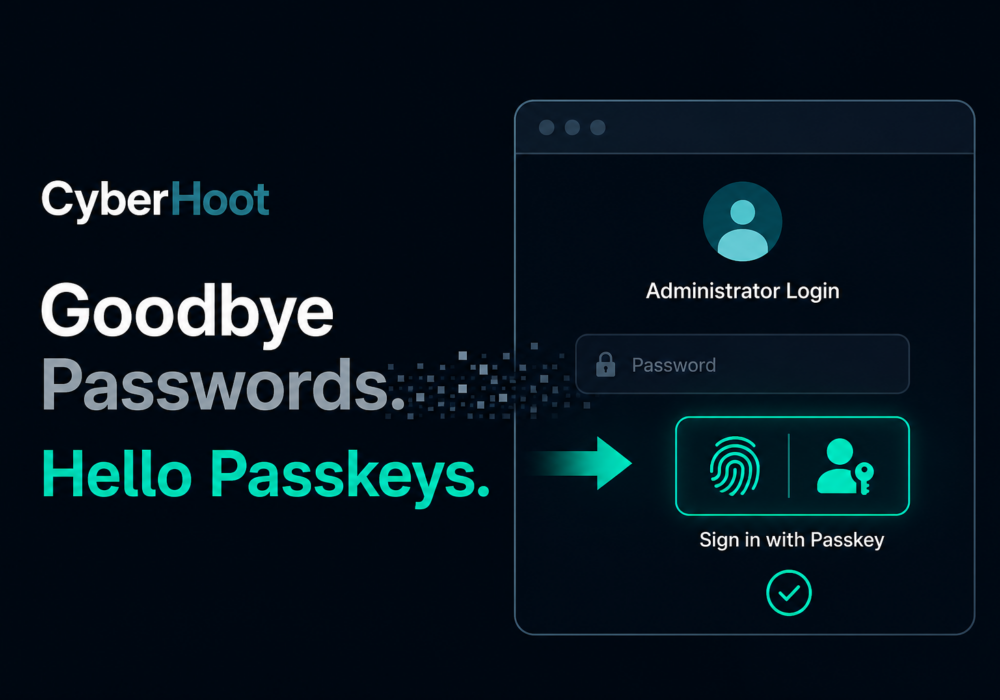
على مدار أربع سنوات، دأبت CyberHoot على التأكيد على نفس الفكرة في مدونتها: كلمات المرور تُعدّ نقطة ضعف رئيسية. فهي تُعاد استخدامها، وتُسرق، وتُسرّب. كما تُخترق رموز الجلسات. ويمكن لاختراق واحد أن يُفشي بيانات الاعتماد عبر جميع مواقعك. واليوم، تُقدّم CyberHoot دعمًا أصليًا لـ Passkey للمسؤولين، مُحققةً بذلك التزامها بتوفير حلول بدون كلمات مرور منذ البداية.
تلقى المستخدمون النهائيون تدريبًا على استخدام CyberHoot بدون كلمة مرور منذ إطلاقه. والآن، يحظى المسؤولون بتجربة مماثلة. يدعم CyberHoot ميزة "المفاتيح التلقائية" التي تتيح للمسؤولين استخدام CyberHoot بدون كلمة مرور أيضًا. يختار المسؤولون طريقتهم: إما استخدام مفتاح تلقائي مدمج مباشرةً في CyberHoot، أو الوصول عبر حساب OAuth موجود من Google أو Microsoft. في كلتا الحالتين، تصبح كلمة المرور اختيارية.
تستبدل مفاتيح المرور كلمات المرور بأزواج من المفاتيح المشفرة. يبقى المفتاح الخاص مرتبطًا بجهازك، بينما يُخزَّن المفتاح العام لدى CyberHoot. تتطلب عملية المصادقة كلا المفتاحين لإتمامها بنجاح، لذا فإن مفتاح المرور المسروق من اختراق البيانات عديم الفائدة للمهاجم. لا يوجد ما يمكن إعادة استخدامه أو إعادة تشغيله. ولأن المفتاح الخاص لا يغادر جهاز المستخدم أبدًا، فلا يوجد ما يمكن سرقته في حالة اختراق الخادم، كما أن بيانات الاعتماد التي يتم اعتراضها أثناء النقل لا تُتيح للمهاجم أي فرصة للاختراق.
تُعدّ مجموعات اسم المستخدم وكلمة المرور التقليدية مع إضافة المصادقة متعددة العوامل (MFA) أقوى من كلمة المرور وحدها، لكن كلمة المرور تبقى نقطة الضعف. فكلمات المرور عُرضة للاختراق، وإعادة الاستخدام، والتسريب. تُضيف معظم طرق المصادقة متعددة العوامل خطوة ثانية، لكنها لا تُلغي كلمة المرور. أما مفاتيح المرور، فتُزيل كلمة المرور تمامًا، مما يجعل اختراق بيانات تسجيل الدخول مستحيلاً من الناحية التقنية. هذا ليس تحسينًا طفيفًا على المصادقة متعددة العوامل، بل هو نوع مختلف تمامًا من الحماية.
تتصدر مفاتيح المرور قائمة الخيارات، لكن CyberHoot يدعم مجموعة كاملة من خيارات المصادقة متعددة العوامل للمؤسسات ذات الاحتياجات التشغيلية أو المتعلقة بالامتثال. ويشمل ذلك تطبيقات المصادقة باستخدام TOTP والمصادقة متعددة العوامل عبر البريد الإلكتروني. جميع الخيارات متاحة، مما يتيح للمؤسسات اختيار الطريقة التي تناسب احتياجاتها وقدراتها بدلاً من إجبارها على اتباع نهج واحد.
في أواخر عام 2025، تعهدت شركة CyberHoot بدعم معيار Passkey التابع لتحالف FIDO2. يُعرّف معيار FIDO2، الذي طوّره تحالف FIDO واتحاد شبكة الويب العالمية، بروتوكولات مصادقة مفتوحة مصممة لاستبدال كلمات المرور ببيانات اعتماد مقاومة للتصيّد الاحتيالي. ويُحقق تطبيق Passkey الأصلي هذا التعهد.
وكما قال الرئيس التنفيذي والمؤسس المشارك كريغ تايلور: "لطالما كانت منصة CyberHoot خالية من كلمات المرور للمستخدمين منذ اليوم الأول. ويُكمّل دعم Passkey الأصلي للمسؤولين هذا الالتزام. لقد أسسنا هذه الشركة إيمانًا منا بأن العادات الجيدة هي التي تجعل الناس أكثر أمانًا، وليس كلمات المرور. إن استبدال كلمات المرور بـ Passkey كلما أمكن ذلك هو من أفضل العادات التي يمكنك اكتسابها."
بإمكان المسؤولين الحاليين تفعيل ميزة "مفاتيح المرور" الآن من لوحة تحكم CyberHoot على نظام التشغيل الآلي. أما العملاء الجدد، فيمكنهم معرفة المزيد عبر الرابط التالي: https://cyberhoot.com.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيد
بين الحين والآخر، يظهر برنامج خبيث مزود بحيلة ذكية بما يكفي لجعل باحثي الأمن يتوقفون ويفكرون...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

