نظرة عامة على الحادث
كشف اختراق كبير أصاب شبكات VPN المعتمدة على بروتوكول SSL من شركة FortiGate عن ثغرات أمنية في جميع جدران الحماية تقريبًا، مما شكل جرس إنذار للشركات التي تعتمد على أنظمة VPN المعتمدة على بروتوكول SSL التقليدية. يُبرز هذا الاختراق المخاطر الكامنة المرتبطة بالاعتماد على موردي جدران الحماية للوصول الآمن عن بُعد، خاصةً عند تعرض برمجياتهم للاختراق من خلال هجمات يوم الصفر.
الآثار المترتبة على المنظمات
غالبًا ما تُعدّ شبكات VPN المعتمدة على بروتوكول SSL عنصرًا أساسيًا في أمن شبكات الشركات، إذ تُمكّن الموظفين عن بُعد من الوصول إلى الموارد الداخلية. ومع ذلك، تُسلّط هذه الحادثة الضوء على نقاط ضعف هذه الأنظمة:
- التعرض ل هجمات يوم الصفرشبكات VPN المعتمدة على بروتوكول SSL والمرتبطة مباشرةً بعنوان IP الخاص بجدار الحماية، معرضة لهجمات مستهدفة تستغل ثغرات أمنية غير معروفة. في السنوات الأخيرة، استُهدف عدد من موردي جدران الحماية.سونيك وول ديسمبر 2024, فورتيجيت يناير 2025)
- التعقيد والمخاطر:تتضمن شبكات VPN SSL التقليدية تكوينات معقدة وإدارة بيانات اعتماد، مما قد يؤدي إلى تحديات تشغيلية وأمنية.
- مباشرة جدار الحماية استهداف:يؤدي مصادقة المستخدمين بشكل مباشر على جدار الحماية الخاص بالشركة إلى زيادة خطر الهجمات التي تعرض الشبكة بأكملها للخطر (مقالة SSL VPN المستهدفة الجزء الأول, هجمات حشو بيانات اعتماد SSL VPN – الجزء الثاني).
الحلول المقترحة: الانتقال إلى IPSEC -أو- الوصول عن بعد المستند إلى السحابة
للتخفيف من هذه المخاطر، ننصح المؤسسات بالنظر في التحول من شبكات VPN بتقنية SSL إلى استخدام إما شبكة VPN بتقنية IPsec (يمكن أن تكون محلية) أو حل وصول عن بُعد قائم على الحوسبة السحابية. تعمل هذه الحلول إما على فصل الوصول عن بُعد عن جدار الحماية الخاص بالشركة (في حالة الحلول السحابية) أو على تحويل الوصول عبر VPN إلى بروتوكول مصمم خصيصًا للأمان للوصول عن بُعد (IPsec).
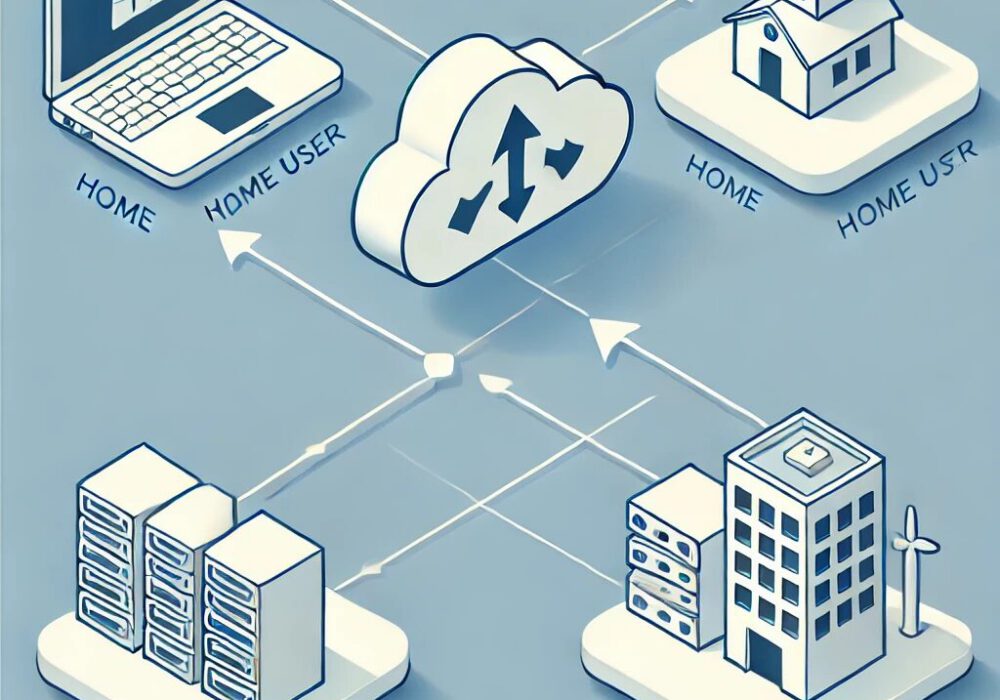
كيف يعمل الوصول عن بُعد المستند إلى السحابة
- الاتصال المؤسسيتُنشئ شبكة الشركة اتصالاً آمنًا ومستمرًا مع مُزوّد خدمة السحابة. يُمكّن هذا الاتصال المُزوّد من الوصول إلى الموارد الداخلية مع تطبيق سياسات الوصول.
- وصول المستخدم البعيديتصل المستخدمون عن بُعد بموفر خدمة السحابة عبر تطبيقات آمنة وخفيفة الوزن. تتم المصادقة باستخدام أساليب حديثة وفعّالة مثل مصادقة متعددة العوامل (MFA)، مما يلغي الحاجة إلى وجود بيانات الاعتماد على جدار الحماية الخاص بالشركة.
- إدارة مركزيةيُدير مُزوّد خدمة السحابة اتصالات آمنة بين المستخدمين عن بُعد وشبكة الشركة. وتُطبّق سياسات الأمان بانتظام، مما يُقلّل بشكل كبير من خطر التعرّض للثغرات الأمنية.
فوائد الحلول المستندة إلى السحابة
- تحسين الشعور بالأمان :من خلال إزالة التعرض المباشر لجدار الحماية والاستفادة من أساليب المصادقة المتقدمة، يمكن للمؤسسات حماية نفسها بشكل أفضل ضد الهجمات المستهدفة.
- إدارة مبسطة:تعمل السيطرة المركزية والتكوينات المبسطة على تقليل التعقيد التشغيلي.
- تحسين قابلية التوسعتوفر حلول السحابة المرونة اللازمة لاستيعاب القوى العاملة عن بعد المتنامية دون الحاجة إلى تغييرات كبيرة في البنية التحتية.
- إثبات المستقبل:إن التحول إلى بنية سحابية أصلية يضع المؤسسات في وضع يسمح لها بالتكيف مع المناظر الطبيعية الأمنية المتطورة.
كيف يعمل الوصول عن بعد عبر IPSEC
- الاتصال المؤسسي: تُنشئ شبكة الشركة اتصالاً آمناً ومشفّراً مباشرةً بجهاز المستخدم البعيد باستخدام نفق IPSEC VPN. يضمن هذا الاتصال تشفير جميع البيانات المنقولة بين المستخدم وموارد الشركة ومصادقة هذه البيانات بشكل آمن.
- وصول المستخدم عن بعد: يتصل المستخدمون عن بُعد بشبكة الشركة باستخدام عملاء IPSEC VPN المُثبّتين على أجهزتهم. عادةً ما تُجرى المصادقة عبر طرق مثل المفاتيح المُشتركة مُسبقًا، أو الشهادات، أو مجموعات اسم المستخدم/كلمة المرور، مما يُتيح وصولاً آمنًا إلى الموارد الداخلية. في جميع الحالات، يجب أن يكون هذا: مصادقة متعددة العوامل.
- إدارة مركزية: يتم إدارة حلول IPSEC VPN من خلال بوابات VPN مركزية، حيث يمكن للمسؤولين تكوين سياسات الأمان ومراقبة الاتصالات وفرض عناصر التحكم في الوصول لضمان الأمان المتسق عبر جميع الاتصالات البعيدة.
فوائد الحلول القائمة على IPSEC
- أمان قوي: توفر شبكات VPN التي تعمل بتقنية IPSEC آليات تشفير ومصادقة قوية، مما يحمي البيانات من الوصول غير المصرح به والتنصت.
- أداء موثوق به: نظرًا لأن شبكات VPN الخاصة بـ IPSEC تعمل مباشرة بين المستخدم البعيد وجدار الحماية الخاص بالشركة، فإنها توفر اتصالاً وأداءً ثابتين، مع الاعتماد بشكل ضئيل على خدمات الطرف الثالث.
- التحكم الحبيبي: يمكن للمؤسسات تنفيذ سياسات وصول دقيقة، وتقسيم الوصول إلى الشبكة استنادًا إلى أدوار المستخدم ومتطلباته، مما يعزز الأمان.
- تكنولوجيا مجربة: لقد كان IPSEC معيارًا صناعيًا للوصول عن بُعد الآمن لسنوات، مما يجعله حلاً موثوقًا به للمؤسسات التي تعطي الأولوية للاستقرار والامتثال.
- اعتبارات قابلية التوسع: على الرغم من أن شبكات VPN الخاصة بـ IPSEC تتطلب بنية أساسية مخصصة، إلا أنها قادرة على التوسع بشكل فعال مع التخطيط المناسب، مما يضمن الوصول عن بعد الآمن للقوى العاملة المتوسعة.
توصيات قابلة للتنفيذ
- ابدأ في التخطيط للانتقال من شبكات VPN التقليدية SSL إلى حل الوصول عن بعد المستند إلى السحابة أو المستند إلى نفق IPSEC في أقرب وقت ممكن.
- إذا كنت ستتبع نهج VPN الخاص بمزود الخدمة السحابية، فتواصل مع البائع بشأن أفضل الممارسات لإنشاء اتصالات آمنة بشبكة شركتك.
- في حلول VPN السحابية أو IPSEC، يجب عليك تنفيذ أساليب مصادقة قوية، مثل MFA، لتعزيز عمليات التحقق من المستخدم.
- تثقيف الموظفين بشأن بروتوكولات الوصول الجديدة لضمان انتقال سلس.
- مراقبة وتقييم أداء وأمان الحل المستند إلى السحابة بشكل مستمر.
- تنفيذ أقل امتيازًا و صفر الثقة نهجٌ مُتَّبعٌ لموارد الشركة. لم يعد بإمكانك منح الجميع حق الوصول إلى كل شيء. حدّد الوصول إلى البيانات بمسؤوليات وظيفية مُحددة.
- سجّل وراقب جميع حلول الوصول عن بُعد لديك في قاعدة بيانات مركزية تُراقب أنماط الهجمات وأنشطتها. أملك الوحيد هو رصد الهجمات الناشئة عند حدوثها والاستجابة السريعة للحد من المخاطر.
خاتمة
يُبرز اختراق FortiGate، واختراقات SSL VPN المماثلة في السنوات الأخيرة، الحاجة المُلِحّة لتحديث أمن شبكات الشركات. من خلال الانتقال إلى IPSEC أو حلول الوصول عن بُعد السحابية، يُمكن للمؤسسات إزالة الثغرات الأمنية المرتبطة بشبكات SSL VPN القديمة، وتعزيز أمنها، وضمان وصول سلس وآمن للموظفين عن بُعد.
قم بتأمين عملك مع CyberHoot اليوم!!!
سجّل الآن
لستَ مستعدًا للتسجيل بعد، ولكنك ترغب في معرفة المزيد؟ احضر ندوتنا الإلكترونية الشهرية لمشاهدة عرض توضيحي لـ CyberHoot، وطرح الأسئلة، والتعرف على الجديد. انقر على المربع الأخضر أدناه للتسجيل. أنت ترغب، أشعر بذلك!
تسجيل الويبينار
قراءة إضافية: