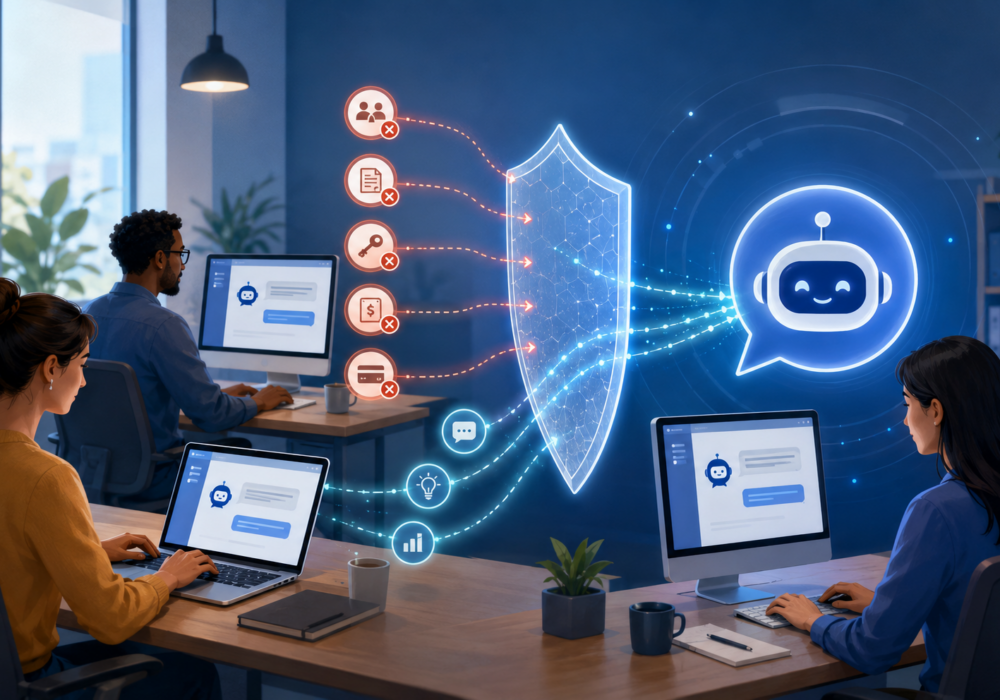
اندمجت أدوات الذكاء الاصطناعي في حياتنا العملية اليومية بسرعة مذهلة! يستخدم أحد أعضاء فريقك ChatGPT لكتابة رسائل البريد الإلكتروني، بينما يستخدم آخر مساعدًا ذكيًا مدمجًا في برنامج المحاسبة، ويقوم ثالث بربط إضافة ذكاء اصطناعي لتسريع الردود على العملاء في متصفح Chrome أو Outlook. لم يحصل أي من هذا على موافقة قسم تقنية المعلومات، ولم تلاحظ معظم الشركات الصغيرة هذا التحول. يُعد هذا الانتشار الواسع لاستخدام الذكاء الاصطناعي جزءًا طبيعيًا من إدارة الأعمال في عالمنا اليوم. مع ذلك، إذا تعلمت وركزت على بناء بعض العادات الآن بدلًا من لاحقًا، فقد تتجنب بعض التحديات التي نشهدها لدى أوائل من تبنوا الذكاء الاصطناعي.
لسنوات طويلة، ركز أمن الشبكات على مسار حركة البيانات. كانت جدران الحماية تفحص الاتصالات، وتحظر المواقع الضارة، وتمنع التهديدات المعروفة من التسلل. وقد أثبت هذا النهج فعاليته لفترة طويلة. ورغم أهمية هذا النهج اليوم، إلا أن الذكاء الاصطناعي يُضيف طبقة جديدة من الأنشطة التي لم تتعلم معظم الأدوات رصدها: مثل مطالبات الذكاء الاصطناعي، وتحميل ملفات تحتوي على بيانات حساسة وهامة (حتى عناوين IP)، والإجراءات الآلية بين التطبيقات وخدمات الذكاء الاصطناعي. فجدار الحماية يرى اتصالاً بموقع ويب يعمل بالذكاء الاصطناعي ويسمح بمروره دون معرفة ما كُتب في مربع البحث. ويغيب سياق هذه الأنشطة عن معظم أدوات الأمان الحالية. فما العمل إذن؟
ليست أدوات الذكاء الاصطناعي هي العدو. يكمن الخطر فيما يشاركه الناس معها دون تفكير. قائمة عملاء تُلصق في روبوت محادثة للمساعدة في التنسيق. عقد يحتوي على معلومات التسعير يُرفع إلى أداة ذكاء اصطناعي لتلخيص سريع. بيانات تسجيل دخول تُلصق في نافذة منبثقة عن طريق الخطأ. سيرة ذاتية تتضمن عنوان المنزل ورقم الضمان الاجتماعي تُضاف إلى أداة لتحسين السيرة الذاتية. لا يبدو أي من هذه الإجراءات محفوفًا بالمخاطر في حينه، ولا يتطلب أي منها نية خبيثة، لكن كل منها يُسلّم معلومات حساسة إلى نظام خارج عن سيطرتك.
وصفت مقالة حديثة في موقع "ذا هاكر نيوز" لحظة تحول جذري في أمن الشبكات. فقبل خمسة وعشرين عامًا، كانت جدران الحماية القائمة على الخوادم الوكيلة تفحص محتوى كل حزمة بيانات بحثًا عن التهديدات. كانت هذه الجدران أكثر أمانًا، لكنها كانت بطيئة للغاية. استحوذت شركة "تشيك بوينت" وغيرها من الشركات على السوق بفضل جدران الحماية التي تعتمد على فحص الحالة، والتي كانت تتعقب الاتصالات دون قراءة محتواها. تفوقت السرعة على الأمان، واختفت جدران الحماية القائمة على الخوادم الوكيلة.
الآن، يُجبر الذكاء الاصطناعي القطاع على التراجع. فجدار الحماية التقليدي الذي يراقب موقعًا إلكترونيًا مدعومًا بالذكاء الاصطناعي يرى اتصالًا طبيعيًا ومسموحًا به. ولا يملك أي وسيلة لتحديد ما إذا كان تنبيهٌ ما قد سرب قائمة عملائك أو ما إذا كان مُلحق الذكاء الاصطناعي قد تسبب في إجراء غير مصرح به. أما تصميمات جدران الحماية الجديدة الموصوفة في المقال، فتفعل ما كانت تفعله جدران الحماية الوكيلة قبل عقود: فحص المحتوى الفعلي المتدفق من وإلى شبكتك. هذا الفحص الدقيق نفسه الذي تخلى عنه القطاع من أجل السرعة، أصبح الآن أحد الطرق القليلة لمعرفة البيانات التي يرسلها الموظفون فعليًا إلى الذكاء الاصطناعي.
تخيّل وكالة تسويق صغيرة في يوم اثنين عادي. يقوم أحد الموظفين بنسخ ميزانية حملة عميل كاملة ولصقها في أداة كتابة مجانية تعمل بالذكاء الاصطناعي لإعادة صياغة بعض النصوص بسرعة. في نفس المكتب، يقوم موظف في قسم الحسابات بتحميل فاتورة مورد إلى أداة ذكاء اصطناعي لتلخيص شروط الدفع، دون أن يلاحظ وجود بيانات المورد المصرفية في الملف. لا يقصد أي منهما الإضرار بالآخرين، فكلاهما يحاول توفير عشر دقائق. هكذا تتسرب المعلومات الحساسة خارج الشركة دون أن يلاحظ أحد.
غالبًا ما تحتفظ أدوات الذكاء الاصطناعي المجانية المخصصة للمستهلكين بحق تخزين ما تكتبه واستخدامه لتدريب الإصدارات المستقبلية منها. وهذا جزء من آلية بقاء النسخة المجانية مجانية. أما خطط الأعمال المدفوعة من نفس الشركات، فعادةً ما توفر حماية أقوى للخصوصية، بما في ذلك خيارات لاستبعاد بياناتك تمامًا من التدريب. قبل أن يعتمد فريقك على أداة ذكاء اصطناعي مجانية في العمل اليومي، خصص خمس دقائق للتحقق من إعداداتها بحثًا عن خيار إلغاء الاشتراك في الاحتفاظ بالبيانات أو التدريب. إذا كانت شركتك تتعامل مع بيانات العملاء بانتظام، فغالبًا ما تغطي خطة الأعمال منخفضة التكلفة تكلفتها من خلال الحماية الإضافية وحدها.
لستَ بحاجةٍ إلى برامج مؤسسية لبناء عادات استخدام أكثر أمانًا للذكاء الاصطناعي. ابدأ بمحادثة قصيرة مع فريقك حول ما يجب عدم إدخاله في أي أداة ذكاء اصطناعي عامة: كلمات المرور، والسجلات المالية أو الصحية، وبيانات العملاء، والملكية الفكرية، وأي شيء مشمول باتفاقية سرية. دوّن ذلك في صفحة واحدة. راجعه مرة كل ثلاثة أشهر. احتفظ بقائمة مختصرة بأدوات الذكاء الاصطناعي المعتمدة حتى لا يضطر الموظفون للتخمين بشأن الأدوات التي تثق بها شركتك. العادات الصغيرة والمتكررة تحمي الشركة بشكل أكثر موثوقية من أداة واحدة باهظة الثمن لا يفهمها أحد. تحتوي مكتبة وثائق CyberHoot على سياسة استخدام مقبولة جاهزة للذكاء الاصطناعي يمكنك تعديلها والبدء منها.
قبل لصق أي شيء في أداة ذكاء اصطناعي، توقف للحظة وتأكد من شعورك: هل ستشعر بالراحة لو وصل هذا النص إلى بريد شخص غريب غدًا؟ إذا كانت الإجابة لا، فاحذفه وأعد صياغة الطلب دون التفاصيل الحساسة. اجعل البيانات مجهولة المصدر، فما تبحث عنه غالبًا ليس البيانات نفسها (مع أن هذا هو الهدف أحيانًا)، بل تنسيقها ووضوحها في رسالة بريد إلكتروني موجهة للعميل، والتي تحتاج إلى مزيد من التعاطف أو الإيجاز. إن بناء هذه العادة، وهي التريث وتقييم ما تلصقه، لا يستغرق سوى ثوانٍ بمجرد أن يصبح روتينًا، ويكشف معظم عمليات المشاركة الخطيرة قبل حدوثها.
مع الممارسة، يتحسن أداء كل فريق في رصد عادات الذكاء الاصطناعي الخطرة، وذلك من خلال تقديم مكافآت إيجابية للسلوكيات الجيدة، وتجنب العقاب أو التشهير العلني. عندما يُبدي أحدهم قلقه بشأن أداة ذكاء اصطناعي استخدمها، اعتبرها فرصة للتعلم معًا، لا خطأً يستحق التنبيه. تخصص بعض الفرق خمس دقائق في اجتماعها الأسبوعي لعرض تجارب الذكاء الاصطناعي، حيث يشارك كل فرد أداة جربها وأي نتائج غير متوقعة. تنمو الثقة عندما يشعر الأفراد بالأمان لطرح الأسئلة، وتتحول هذه الثقة إلى قرارات أفضل مع مرور الوقت.
اختر أداة ذكاء اصطناعي واحدة يستخدمها فريقك هذا الأسبوع، وناقشها معًا لمدة عشر دقائق. راجع اتفاقية استخدام أدوات الذكاء الاصطناعي وتدريبها للتأكد من حصولك على الترخيص الذي يحمي بياناتك من تدريب الذكاء الاصطناعي على تحسين أدائه. اسأل فريقك عن البيانات التي تُدخل في الأداة، واتفقوا على أنواع البيانات التي يجب تجنب مشاركتها مع الذكاء الاصطناعي مستقبلًا. تحقق من إعدادات الأداة بحثًا عن خيار خصوصية البيانات. حمّل سياسة الاستخدام المقبول للذكاء الاصطناعي من CyberHoot، وابدأ بتحديثها لتوجيه موظفيك وإدارتها. تُرسّخ هذه المحادثات البسيطة عادات أمنية يستمر الموظفون في اتباعها، وكل محادثة منها تجعل عملك أكثر أمانًا من ذي قبل.
هل جدار الحماية هل يمكنك معرفة ما يكتبه الموظفون في أدوات الذكاء الاصطناعي؟
لا. جدار الحماية التقليدي يرى الاتصال بموقع ويب مدعوم بالذكاء الاصطناعي ويسمح به دون قراءة الطلب نفسه. ليس لديه أي وسيلة لمعرفة ما إذا كان شخص ما قد لصق قائمة عملاء أو كلمة مرور في المربع. أما تصميمات جدران الحماية الأحدث فتفحص المحتوى المتدفق من وإلى الموقع، وهي إحدى الطرق القليلة لمعرفة البيانات التي يرسلها فريقك إلى الذكاء الاصطناعي.
ما نوع البيانات الحساسة التي تتسرب إلى أدوات الذكاء الاصطناعي عن طريق الخطأ؟
تنشأ التسريبات الشائعة من المهام اليومية. يقوم الموظفون بلصق قوائم العملاء لطلب المساعدة في التنسيق، وتحميل العقود التي تتضمن الأسعار، وإرسال السير الذاتية التي تحتوي على عناوين المنازل وأرقام الضمان الاجتماعي، أو تلخيص الفواتير التي تتضمن تفاصيل الحسابات المصرفية للموردين. لا يبدو أي من هذه الأمور خطيرًا في الوقت الحالي، ولكن كل منها يُسلّم بيانات خاصة إلى نظام خارج عن سيطرتك.
هل تقوم أدوات الذكاء الاصطناعي المجانية بالتدريب على المعلومات التي تكتبها؟
نعم، في كثير من الأحيان. تحتفظ أدوات الذكاء الاصطناعي المجانية للمستهلكين عادةً بحق تخزين مدخلاتك واستخدامها لتحسين الإصدارات المستقبلية. أما خطط الأعمال المدفوعة من نفس الشركات، فعادةً ما توفر مزايا أخرى. خصوصية أقوىبما في ذلك خيار استبعاد بياناتك من التدريب. تحقق من إعدادات الاحتفاظ بالبيانات أو إلغاء الاشتراك في التدريب قبل أن يعتمد فريقك على أداة مجانية في العمل اليومي.
ما هي أبسط طريقة يمكن للشركات الصغيرة اتباعها للحد من تسرب بيانات الذكاء الاصطناعي؟
ابدأ بقاعدة من صفحة واحدة تُحدد ما لا يجب إدخاله مطلقًا في أداة ذكاء اصطناعي عامة: كلمات المرور، والسجلات المالية أو الصحية، وبيانات العملاء. الملكية الفكريةوأي شيء يخضع لاتفاقية سرية. احتفظ بقائمة مختصرة بالأدوات المعتمدة حتى لا يضطر الموظفون للتخمين. راجع كليهما مرة كل ثلاثة أشهر. العادات الصغيرة المتكررة تحمي العمل بشكل أكثر موثوقية من أداة واحدة باهظة الثمن.
لماذا تعود جدران الحماية التي تفحص المحتوى؟
قبل خمسة وعشرين عامًا، كانت جدران الحماية القائمة على الخوادم الوكيلة تقرأ محتوى كل حزمة بيانات بحثًا عن التهديدات. كانت آمنة ولكنها بطيئة، لذا اتجه السوق نحو الفحص القائم على الحالة، والذي يتتبع الاتصالات دون قراءة المحتوى. غيّر الذكاء الاصطناعي الصورة. يرى جدار الحماية الآن اتصالًا مسموحًا به بموقع ذكاء اصطناعي دون أي رؤية للبيانات الخارجة، لذا يعود القطاع إلى فحص المحتوى العميق.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيد
بين الحين والآخر، يظهر برنامج خبيث مزود بحيلة ذكية بما يكفي لجعل باحثي الأمن يتوقفون ويفكرون...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

