شارك في تأليفه كريج تايلور
في عالم الأمن السيبراني المتغير باستمرار، تتزايد وتيرة خروقات البيانات وتأثيرها. وتأتي تهديدات الأمن السيبراني بأشكال متنوعة، بما في ذلك الهندسة الاجتماعية، وسرقة بيانات الاعتماد، وهجمات التصيد الاحتيالي، وحتى هجمات تطبيقات الويب. إذا تعرضت مؤسستك لحادثة أمن سيبراني، فستساعدك هذه المقالة على إرشادك خلال الخطوات اللازمة للاستجابة لها. تفترض CyberHoot أن لديك عملية إدارة حوادث الأمن السيبراني (CIMP) جاهزة لمساعدتك في اتخاذ الإجراءات اللازمة.
قد تُساعدك النصائح والحيل الواردة في هذه المقالة على تحديد الثغرات في خطتك. سيساعدك اتباع دليل CyberHoot أدناه على تجاوز حادثة الأمن السيبراني بكفاءة وفعالية. إذا لم يكن لديك شهادة CIMP، فينبغي عليك الاستعانة ببرنامج vCISO من CyberHoot لمساعدتك في إنشائه.
في أي حادث، يُشجَّع الناس على التحرك بسرعة للحد من الأضرار الناجمة عن أي اختراق. ومع ذلك، يُحذِّر CyberHoot المستخدمين من أولويتين أساسيتين.
الأول هو حماية أرواح البشر. إذا كان النظام المُخترق يُقدم خدماتٍ مُنقذة للحياة، فقد لا تتمكن من إيقافه لمعالجة الاختراق. أرواح البشر هي الأولوية.
ثانيًا، إذا كان التحقيق الجنائي الرقمي مهمًا لأصحاب النظام، فيجب التعامل مع الحادث مع إيلاء الأولوية القصوى لحفظ الأدلة في جهود المعالجة. قد يعني هذا أخذ نسخة من القرص الصلب باستخدام أدوات الطب الشرعي الرقمي المتقدمة مثل Encase.
بعد الإجابة على سؤال الأدلة الجنائية والسلامة البشرية، يمكنك الآن البدء بالتحرك بسرعة نحو تحديد الحادث واحتوائه. لاحتواء أي حدث، عليك معرفة ما حدث. وللإجابة على ذلك، عليك تشكيل فريق الاستجابة.
نأمل أن تكون عملية إدارة حوادث الأمن السيبراني (CIMP) قد حددت أعضاء فريق الاستجابة وأبلغتهم بمتطلبات التجمع ليلاً ونهاراً قبل وقوع أي حادث . اجمعهم الآن لتحديد ما حدث. سيضم هذا الفريق دائماً متخصصين في أمن المعلومات، وتقنية المعلومات، والعمليات، والإدارة العليا.
تفترض هذه المقالة أنك تأكدت من وجود حادثة، ولكنك قد لا تعرف ما حدث. في كثير من الأحيان، تحدث حوادث مفاجئة ليلاً، ولكن لها تفسير بسيط لا يُعَدُّ حادثة أمنية على الإطلاق. تمتلئ محركات الأقراص، مما يؤدي إلى تعطل الخوادم، وهذا ليس حادثة أمنية. حدث ذلك بالصدفة في الساعة الثالثة فجرًا، مما أدى إلى حالة من الذعر في مركز عمليات الأمن لديك.
تحذير: في الحوادث، تنتشر التكهنات والتخمينات غير المدعمة. بصفتك مسؤولاً عن معالجة الحوادث، عليك أن تطلب من الجميع أخذ نفس عميق ومراجعة الحقائق. إذا كانت لديك معلومات أساسية مفقودة، فاحصل عليها. الهدف الأول في احتواء الحوادث هو معرفة ما حدث. ولتحقيق ذلك، عليك تجميع فريقك للمساعدة في جمع المعلومات.
هل سارت عملية تغيير مُجدولة على نحوٍ سيء؟ هل يفتقر النظام إلى تصحيحاتٍ حرجة؟ هل لديك مُخترق داخلي خبيث؟ ما هي مؤشرات الاختراق التي تراها؟ ستساعدك إجابات هذه الأسئلة على احتواء الحدث.
الفريق واثق من أن ثغرة أمنية مفقودة في موقع ووردبريس الخاص بك قد استُغلت، مما أدى إلى اختراق خادم الويب الخاص بك. تؤكد إشعارات الأمان الحديثة أن شفرة الاستغلال منتشرة، وأن المتسللين يخترقون مواقع ووردبريس. تم العثور على دليل على وجود اختراق في خادم ووردبريس الخاص بك، وتم تأكيد مصدر الحادث. ماذا الآن؟
إذا اقتضى الأمر، اتصل بقسم الشرطة المحلي وأبلغ عن وضعك والمخاطر المحتملة لسرقة الهوية أو الاحتيال الإلكتروني أو أي نوع آخر من أنواع الاختراقات الأمنية. كلما أسرعت جهات إنفاذ القانون في الإبلاغ عن الحادث، زادت فعاليتها. إذا لم تكن الشرطة المحلية على دراية بالتحقيق في اختراقات المعلومات، فاتصل بمكتب التحقيقات الفيدرالي المحلي أو جهاز الخدمة السرية الأمريكية . أما في حالات سرقة البريد، فاتصل بدائرة التفتيش البريدي الأمريكية.
لمنع فقدان المزيد من البيانات، افصل جميع الأجهزة المتأثرة عن الشبكة، ولكن لا تقم بإيقاف تشغيل أي جهاز إذا لزم الأمر لإجراء تحليل جنائي رقمي . قد يؤدي إعادة تشغيل الجهاز إلى مسح معلومات قيّمة من الذاكرة والأقراص. ما عليك سوى فصلها عن الشبكة لمنع وصول المتسللين عن بُعد وإيقاف أي عمليات نقل بيانات خارج مؤسستك.
افحص جميع نقاط دخول وخروج الشبكة (عادةً جدران الحماية ) بحثًا عن أي دليل على الوصول عن بُعد. هل ترى اتصالات من دول أجنبية؟ هل تم نقل بيانات خارج المؤسسة؟ هل توجد ملفات مشفرة تشير إلى هجوم ببرامج الفدية؟
إذا كانت لديك مجموعة من الأدوات التي قد تكشف عن وجود برامج ضارة أو برامج تجسس للتحكم عن بُعد ، فيجب عليك تشغيلها على الأجهزة المتأثرة. في هذا المثال، لم يتم العثور على أي برامج ضارة إضافية داخل بيئتك. اقتصر الضرر على الموقع الإلكتروني المُستضاف خارجيًا. ولم يحدث أي فقدان للبيانات.
إذا تعرض الموقع الإلكتروني للاختراق، فسيتعين إعادة بنائه بسبب وجود برنامج خبيث (روتكيت) قام المخترقون بتثبيته. هذه هي خطوتنا التالية، وهي القضاء على الثغرات الأمنية والبرامج الضارة التي زرعها المخترقون في بيئتك.
نصائح: بما أن معظم الحوادث تحدث بعد ساعات العمل، فقد يتطلب الأمر غدًا أيضًا إشراك الطب الشرعي والشؤون القانونية والموارد البشرية والاتصالات/العلاقات العامة لإدارة الحادث.
الطب الشرعي الرقمي : إذا كان الطب الشرعي الرقمي مهمًا، فمن الضروري الاستعانة به مبكرًا في الاستجابة للحادث لتجنب إتلاف الأدلة في التحقيق. يُنصح بالاستعانة بمحقق جنائي رقمي مستقل لمساعدتك في تحديد مصدر الاختراق ونطاقه. سيقوم المحقق بالتقاط صور رقمية للأنظمة المتضررة، وجمع الأدلة وتحليلها، ووضع خطة للمعالجة. ولكن انتبه، فأجرهم يتراوح بين 400 و500 دولار أمريكي في الساعة.
المستشار القانوني : استشر مستشارك القانوني بشأن الحادثة المعنية. يوفر هذا بعض الحماية للمختصين بمعالجة الحوادث استنادًا إلى امتياز السرية بين المحامي والموكل، حيث يمنعهم من الكشف عن كل ما هو معروف عن الحادثة قيد التحقيق. كما يمكنهم تقديم المشورة لك بشأن القوانين الفيدرالية وقوانين الولاية التي قد تُطبق نتيجةً للاختراق.
الإبلاغ عن الاختراق : في أفضل الأحوال، يمكنك احتواء الاختراق والقضاء عليه خلال 24 إلى 48 ساعة. مع ذلك، قد تكون لديك التزامات تعاقدية بإبلاغ العملاء خلال 24 ساعة من تأكيد حدوث الاختراق. لذا، يُنصح بتكليف شخص ما بالتحقق من ذلك وتنفيذ خطة التواصل المناسبة، سواءً بالاستعانة بشركات العلاقات العامة أو بدونها.
إن أمكن، ضع الأجهزة "النظيفة" على الإنترنت بدلاً من الأجهزة المتأثرة. بالإضافة إلى ذلك، حدِّث بيانات اعتماد وكلمات مرور المستخدمين المصرح لهم. إذا اخترق مخترق نظامك لأي فترة زمنية قبل إغلاق الموقع الإلكتروني باستخدام برنامجه الجذري، فيجب أن تفترض أن جميع بيانات الاعتماد التي تسمح بالوصول إلى الموقع الإلكتروني وموقع ووردبريس الخاص بك قد تعرضت للاختراق، وسيظل نظامك عرضة للخطر حتى تُغيِّر بيانات الاعتماد هذه، حتى لو أزلت أدوات المخترق.
إذا كان مزود خدمة مُدارة (MSP) يدعم البنية التحتية لتكنولوجيا المعلومات الخاصة بك، فراجع المعلومات الشخصية التي يمكنهم الوصول إليها وقرر ما إذا كنت بحاجة إلى تغيير امتيازات الوصول الخاصة بهم.
في هذه الحالة، نعتقد أن التحديثات المفقودة على موقع ووردبريس كانت السبب الرئيسي. لذا، فإن الخطوة التالية مباشرةً بعد احتواء المشكلة هي تحديث النظام وإعادته للعمل. انتبه جيدًا لطريقة التحديث. إن وضع النظام على الإنترنت خارج جدار الحماية الخاص بك يُعرّضه لمخاطر جسيمة. قم بالتحديث من مكان آمن قبل إتاحة النظام للإنترنت.
إذا ادعى مزودو الخدمة لديك أنهم عالجوا الثغرات الأمنية، فتحقق من ذلك فعليًا عن طريق الفحص المباشر. يُنصح الآن بمراجعة حالة تحديثات جميع أنظمتك (الداخلية والخارجية) للتأكد من أنها مُحدّثة بالكامل. تحقق أيضًا من برنامج مكافحة الفيروسات لديك للتأكد من أن جميع الأنظمة مُحدّثة، ومثبتة بشكل صحيح، وتعمل بكفاءة مع خاصية الإبلاغ.
إذا تعرضت الأجهزة لاختراقات من نوع rootkits أو برامج ضارة متطورة، فغالبًا ما لا يتوفر برنامج مكافحة فيروسات قادر على تنظيف الجهاز وإعادته إلى حالته الأصلية. في هذه الحالات، يجب مسح الجهاز وإعادة بنائه من الصفر قبل إعادته إلى الإنتاج.
بعد إتمام عمليات التصحيح والتحقق في قسم "الاستئصال"، يمكنك الآن الانتقال إلى مرحلة الاسترداد. هذا يعني إعادة موقع ووردبريس الخاص بك، بعد أن تم تصحيحه بالكامل، إلى مرحلة الإنتاج ومراقبته عن كثب. هناك دائمًا احتمال أن يكون السبب الجذري خاطئًا، وأن يعود المخترقون.
بعد ذلك، وجه انتباهك إلى معرفة مدى الاختراق.
تحقق مما إذا كانت إجراءات مثل التشفير مُفعّلة وقت وقوع الاختراق. حلّل النسخ الاحتياطية أو البيانات المحفوظة. راجع السجلات لتحديد من كان لديه حق الوصول إلى البيانات وقت الاختراق. افحص قواعد جدار الحماية وسجلاته لمعرفة ما إذا تم تسريب البيانات إلى الإنترنت. ملاحظة: قد لا يكون ذلك ممكنًا إذا كان أي منفذ مفتوحًا لأي وجهة صادرة في جدار الحماية. ضع في اعتبارك استخدام حل لمراقبة أحداث الحوادث الأمنية في المرحلة التالية (رقم 5).
عند تعرض شركتك لاختراق بيانات، يجب عليك إبلاغ جهات إنفاذ القانون والشركات الأخرى المتضررة والأفراد المتضررين. عند القيام بذلك، أول ما عليك فعله هو تحديد متطلباتك القانونية. جميع الولايات الأمريكية، بالإضافة إلى مقاطعة كولومبيا وبورتوريكو وجزر العذراء الأمريكية، سنّت تشريعات تلزم بالإبلاغ عن اختراقات أمن المعلومات الشخصية. علاوة على ذلك، قد توجد قوانين أو لوائح أخرى تنطبق على حالتك، وذلك بحسب نوع المعلومات المخترقة. لذا، يُرجى مراجعة القوانين واللوائح الخاصة بشركتك على مستوى الولاية والمستوى الفيدرالي لمعرفة أي متطلبات محددة لشركتك.
إذا شمل الاختراق أكثر من 500 سجل صحي إلكتروني شخصي، فأنت ملزم بموجب قانون الإبلاغ عن اختراقات البيانات الصحية بإخطار وزارة الصحة والخدمات الإنسانية. وقد يتعين عليك أيضًا إخطار لجنة التجارة الفيدرالية، وفي بعض الحالات، وسائل الإعلام. قبل التواصل مع وسائل الإعلام بشأن اختراق كبير يستحق النشر، يُنصح باستشارة شركة علاقات عامة.
بناءً على نوع البيانات المكشوفة أو المسروقة، قد تكون مُلزمًا بإبلاغ عملائك. تشترط بعض اتفاقيات الخدمة الإدارية (MSA) الإبلاغ عن الاختراق في إطار زمني محدد، لذا قد يكون الوقت قد حان للالتزام القانوني بإبلاغ جهات معينة. في حال اختراق بيانات HIPAA أو معلومات شخصية غير عامة، فهناك متطلبات إبلاغ تشريعية هنا. استشر خبير الخصوصية، وخبير HIPAA، والفرق القانونية، وفرق العقود لديك لضمان تعاملك مع التزامات الامتثال والتعاقد في هذه المرحلة.
التزم بخطة اتصالاتك وإخطاراتك، مع ضمان وصولها إلى جميع الأطراف المتضررة (العملاء، الموظفون، المستثمرون، شركاء الأعمال، وغيرهم من أصحاب المصلحة). قدّم بيانات واقعية حول الاختراق، ولا تحجب التفاصيل الرئيسية التي قد تساعد المستهلكين على حماية أنفسهم. من المهم التنويه إلى أنه لا ينبغي عليك مشاركة أي معلومات علنية قد تُعرّض المستهلكين لمزيد من المخاطر.
نقطة أخيرة بشأن إخطار الخروقات هي أن جهات إنفاذ القانون قد تمنعك من إخطار الأطراف المتضررة بسبب "تحقيقاتها النشطة". جميع العقود تتضمن مهلة للإخطار في هذه الحالة.
بمجرد عودة الأنظمة للعمل واستكمال عملية التعافي بشكل كبير، يمكنك التركيز على التعلم من الحادث. فكّر في عقد جلسة "استخلاص الدروس" أو " تحليل الأسباب الجذرية ". في هذه الجلسة، يمكنك الاستفادة من الحادث لتحسين دفاعاتك، وأنظمة التنبيه، وعملياتك التجارية.
عند إعداد شبكتك، ربما قمت بتقسيمها بحيث لا يؤدي اختراق خادم أو موقع إلى اختراق خادم أو موقع آخر. تعاون مع فريق تقنية المعلومات لديك (مزود خدمات مُدارة) لتحليل مدى فعالية خطة التقسيم في احتواء الاختراق. إذا كنت بحاجة إلى إجراء أي تغييرات، فافعل ذلك الآن.
إذا كان خرق البيانات يتضمن معلومات شخصية منشورة بشكل غير صحيح على موقعك الإلكتروني، فاحذفها فورًا. انتبه، فمحركات البحث على الإنترنت تخزن المعلومات لفترة زمنية. يمكنك التواصل مع محركات البحث للتأكد من عدم أرشفتها للمعلومات الشخصية المنشورة عن طريق الخطأ.
يمكنك أيضًا البحث عن بيانات شركتك المكشوفة للتأكد من عدم حفظ أي مواقع أخرى نسخة منها. إذا وجدت أيًا منها، تواصل مع تلك المواقع واطلب منهم حذفها.
في حال سرقة معلومات الحسابات، مثل أرقام بطاقات الائتمان أو الحسابات المصرفية أو أرقام الضمان الاجتماعي، ينبغي على الشركات التواصل مع مكاتب الائتمان الرئيسية للحصول على معلومات ونصائح وحماية إضافية. قد تُجبر الشركات على دفع تكاليف مراقبة الاحتيال/الائتمان للأفراد المتضررين. وقد يكون لديكم أيضًا تغطية تأمينية لتغطية هذه المراقبة.
أفضل حماية للأفراد المتورطين في خرق السجلات المالية هي تجميد ائتمانهم في مكاتب الائتمان التالية:
ترانسونيون تجميد الائتمان
Equifax تجميد الائتمان
اكسبريان مركز التجميد
إنوفيس تجميد الأمان
ChexSystems تجميد الأمان
شهادة تجميد الأمان
خدمات الوضوح تجميد الأمان
كورلوجيك تيلي تراك تجميد الائتمان
كورلوجيك كريدكو تجميد الائتمان
عند إخطار الأفراد، يوصى بما يلي:
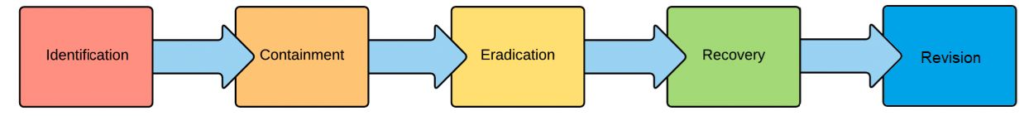
أفضل وقت للاستعداد لأي حادث هو قبل وقوعه. حدد عملية التعامل مع حوادث الأمن السيبراني (CIMP) قبل الحاجة إليها، ثم تدرب عليها قبل وقوعها. يُعدّ تجميع فريقك لمراجعة الخطوات الخمس للحادث الأمني أمرًا بالغ الأهمية لتحقيق النجاح على المدى الطويل. بعد ذلك، ستتمكن من المضي قدمًا بسلاسة خلال مراحل تحديد المشكلة، والاحتواء، والاستئصال، والاستعادة، والمراجعة.
لا تبخلوا أيضًا بالدروس المستفادة. لديكم معلومات قيّمة جاهزة للتعلم منها بعد أي حادث. اتباع هذه الإجراءات والخطوات يضمن استمرارية شركتكم على المدى الطويل.
المصدر
موارد ذات الصلة:
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.