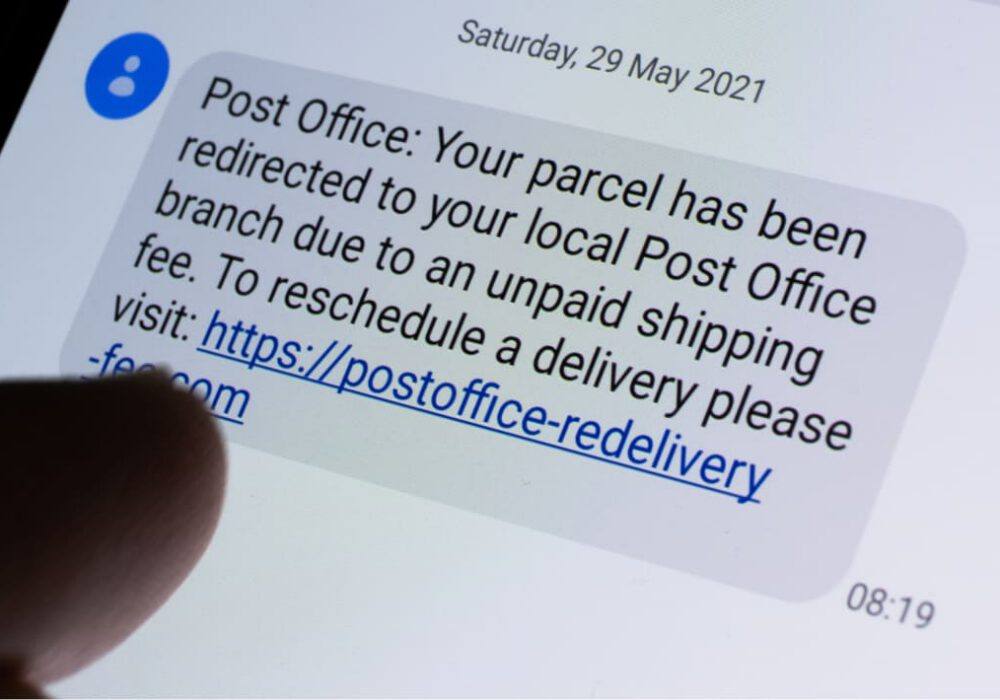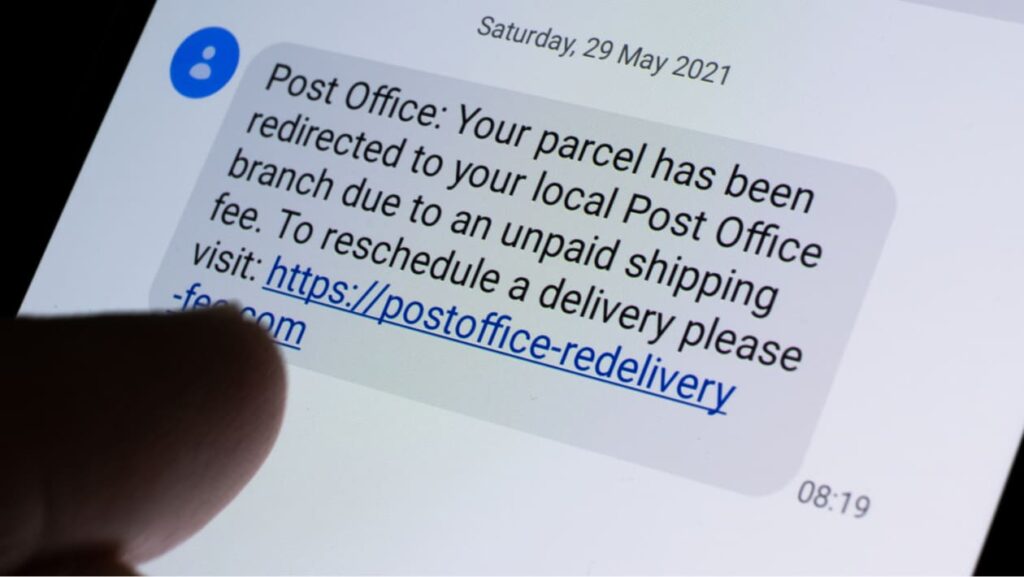
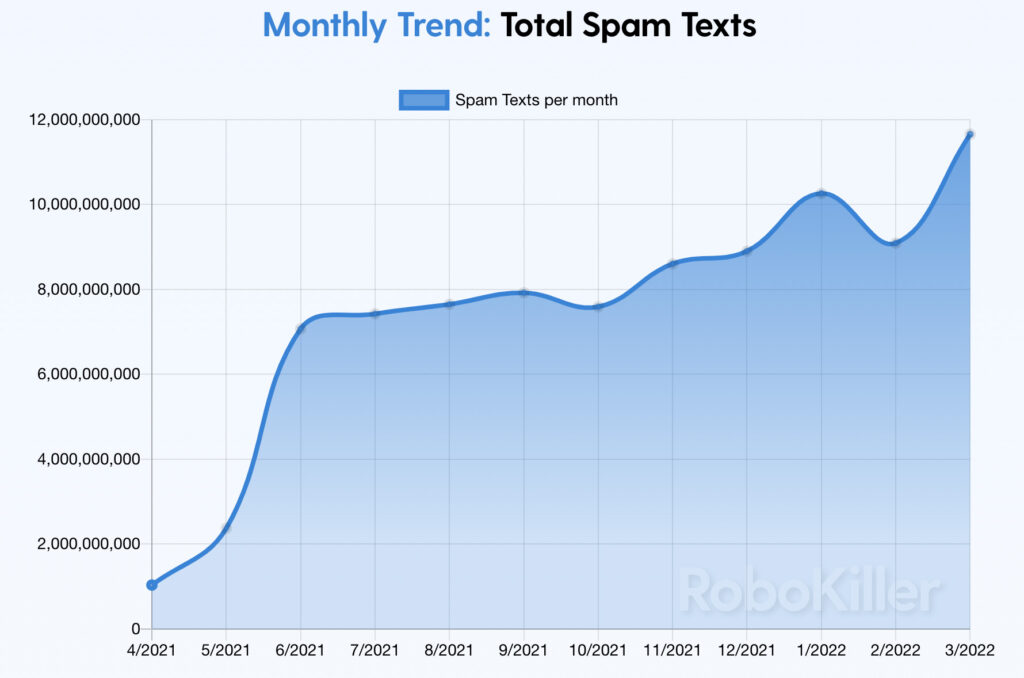
من المحتمل أن يكون أي شخص يمتلك هاتفًا محمولًا قد تلقى رسالة نصية غير متوقعة من رقم مجهول تحتوي على رابط. منذ الأول من أبريل 2021، تضاعفت هذه الرسائل المزعجة والخطيرة ست مرات. إذا نقرت على أحد هذه الروابط، فقد تُزوّد المخترقين بمعلومات قيّمة يمكنهم استخدامها لسرقة رصيد حسابك البنكي، أو انتحال هويتك ، أو حتى تتبع مكانك. يُطلق على هذا النوع من هجمات الهندسة الاجتماعية اسم " التصيّد عبر الرسائل النصية القصيرة "، وهو ببساطة التصيّد الاحتيالي عبر الرسائل النصية القصيرة. يستخدم المحتالون طُعمًا واضحًا مثل مكملات الطاقة، أو جوائز نقدية من متاجر كبرى، أو حلوى CBD بنكهات جديدة. بعض الرسائل أكثر دهاءً، إذ تتنكر في صورة نتائج اختبارات كوفيد-19، أو إشعارات شحن، أو تنبيهات لمدفوعات إلكترونية لم تتم. في كلتا الحالتين، تُعدّ هذه الرسائل خطيرة وتزداد شيوعًا بين مجرمي الإنترنت.
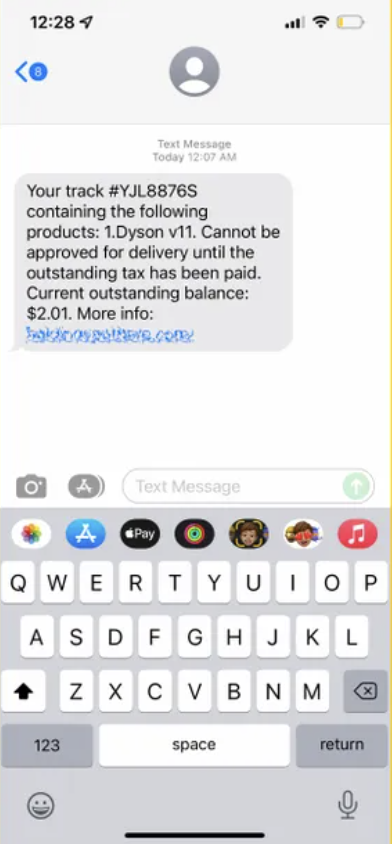
تحاول الغالبية العظمى من هجمات التصيد الاحتيالي انتزاع البيانات الشخصية من المستهلكين الغافلين عبر البريد الإلكتروني. ومع ذلك، يستغل مجرمو الإنترنت بشكل متزايد المستهلكين المشتتين الذين نادرًا ما يكونون بدون هواتفهم الذكية لخداع الآخرين والحصول على معلومات تسجيل الدخول وكلمات المرور، أو معلومات بطاقات الائتمان أو غيرها من المعلومات المالية، أو حتى الوصول إلى شبكات شركاتهم. ألقِ نظرة على الصور أدناه لتكوين فكرة عن كيفية محاولتهم خداع المستخدمين الغافلين:
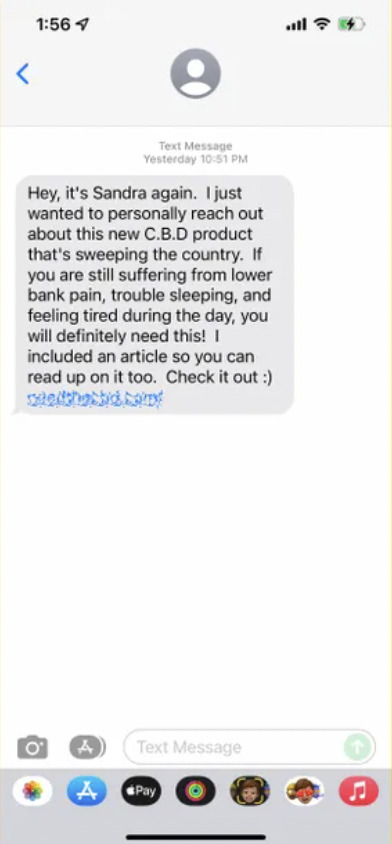
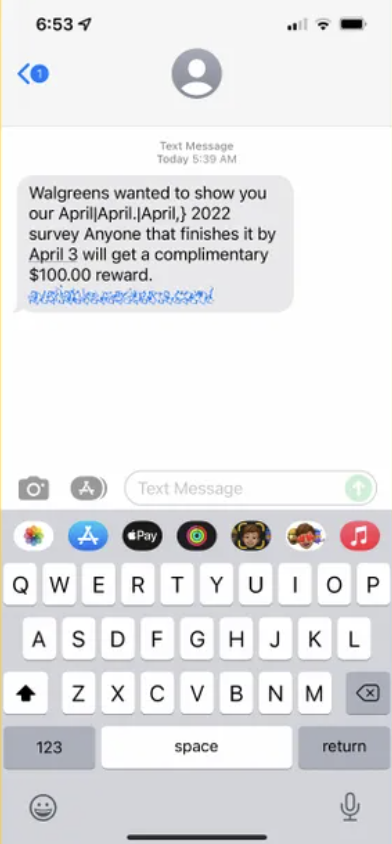
أفادت لجنة التجارة الفيدرالية أن الرسائل النصية الاحتيالية كلّفت المستهلكين الأمريكيين 131 مليون دولار العام الماضي، مقارنةً بـ 86 مليون دولار في عام 2020، وشكّلت 21% من إجمالي حالات الاحتيال المُبلّغ عنها. وفي الآونة الأخيرة، رصدت شركة Proofpoint ارتفاعًا حادًا في هجمات البرامج الضارة على الهواتف المحمولة في أوروبا، بلغ خمسة أضعاف، بدءًا من فبراير. وشملت هذه الهجمات محاولات التصيّد الاحتيالي عبر الرسائل النصية، بالإضافة إلى هجمات أُرسلت فيها برامج ضارة مباشرةً إلى الأجهزة عبر تطبيق خبيث. هل يُمكن ربط ذلك بالحرب في أوكرانيا التي اندلعت آنذاك؟ يشتبه موقع CyberHoot في وجود صلة، لكنه لا يستطيع إثباتها.
يشير باحثو شركة Proofpoint إلى أن التصيد الاحتيالي عبر الرسائل النصية أصبح أسلوب الهجوم المفضل لدى مجرمي الإنترنت الذين يسعون لاختراق الأجهزة المحمولة، وخاصة هواتف آيفون من شركة آبل. ومؤخراً، تمكن برنامج بيغاسوس ، أحد أقوى برامج التجسس على الإطلاق، من التسلل إلى هواتف عدد كبير من المسؤولين الحكوميين والصحفيين ونشطاء حقوق الإنسان بعد نقرهم على رابط خبيث في رسالة نصية أو بريد إلكتروني.
بشكل عام، لا ترغب بالرد على رسائل نصية من أشخاص لا تعرفهم. هذه أفضل طريقة للحفاظ على سلامتك. وينطبق هذا بشكل خاص عندما تأتي الرسالة من رقم هاتف لا يبدو كرقم هاتف، مثل "5000" أو "452-981". فهذه علامة على أن الرسالة النصية هي في الواقع مجرد بريد إلكتروني مُرسل إلى هاتف. يجب عليك اتخاذ الاحتياطات الأساسية عند استخدام هاتفك، مثل:
تذكر، رسالة نصية واحدة خاطئة كافية لاختراق بياناتك وهاتفك وأمنك الشخصي. بقليل من الحكمة والحذر، يمكنك ضمان عدم وقوعك ضحية لهجمات الرسائل النصية القصيرة.
بالإضافة إلى ذلك، ستساعدك التوصيات التالية أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
مصادر:
قراءات إضافية:
التصيد الاحتيالي عبر الرسائل النصية القصيرة (Smishing)، التصيد الاحتيالي الجديد
هجوم التعداد السكاني في المملكة المتحدة عبر الرسائل النصية القصيرة
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيد
الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.