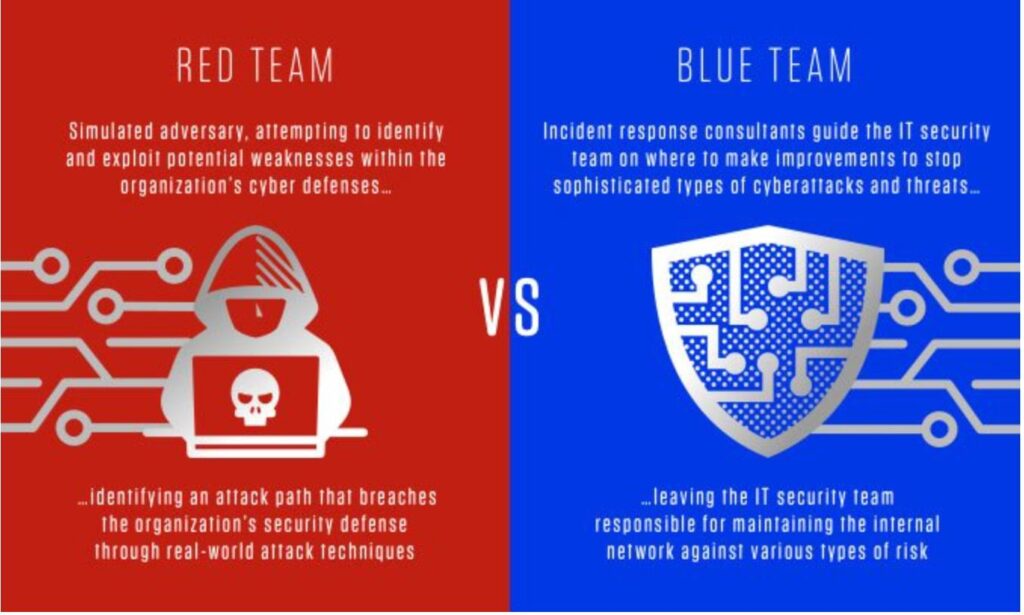
يقوم الفريق الأزرق "بالدفاع" في تمرين الفريق الأحمر/الأزرق. هذا النشاط، المصمم على غرار التدريبات العسكرية، هو عبارة عن مواجهة بين فريقين من محترفي الأمن السيبراني المدربين تدريباً عالياً: يستخدم الفريق الأحمر تقنيات القرصنة الواقعية في محاولة لاختراق البيئة المستهدفة، بينما يعمل الفريق الأزرق، المكون من مستجيبي الحوادث، على تحديد وتقييم والاستجابة واحتواء أي اختراقات خلال هذه التدريبات.
تلعب محاكاة الفرق الحمراء/الزرقاء دورًا هامًا في حماية المؤسسات من الهجمات الإلكترونية التي يشنها خصوم اليوم المتطورون. تساعد تمارين الفرق الحمراء/الزرقاء المؤسسات على:
لا تحتاج الشركات الصغيرة والمتوسطة الحجم عادةً إلى إجراء تمارين فرق الهجوم الأحمر والأزرق والبنفسجي. غالبًا ما تُجرى هذه التمارين في الشركات الكبيرة التي تملك ميزانية كبيرة لها. يُعد اختبار الاختراق أحد أنواع تمارين فرق الهجوم الأحمر، وتتراوح تكلفته بين 15,000 و30,000 دولار كحد أدنى لإجراء اختبار عالي الجودة. ما لم تكن شركتك تملك ميزانية كبيرة، ومستوى نضج في مجال الأمن السيبراني في العديد من المجالات الأخرى الحيوية لبرنامج الأمن السيبراني الدفاعي المتعمق، فقد لا يكون الاستثمار في تمارين فرق الهجوم الأحمر والأزرق والبنفسجي مُبررًا. مع ذلك، يُمكن لمؤسستك اتخاذ العديد من الإجراءات الأخرى لتحسين أمنها السيبراني دون الحاجة إلى حماية، ودون تكبّد تكاليف باهظة، كما هو موضح أدناه. توصيات إضافية للأمن السيبراني
ستساعدك هذه التوصيات أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
مصادر:
المصطلحات ذات الصلة:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيد
الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.