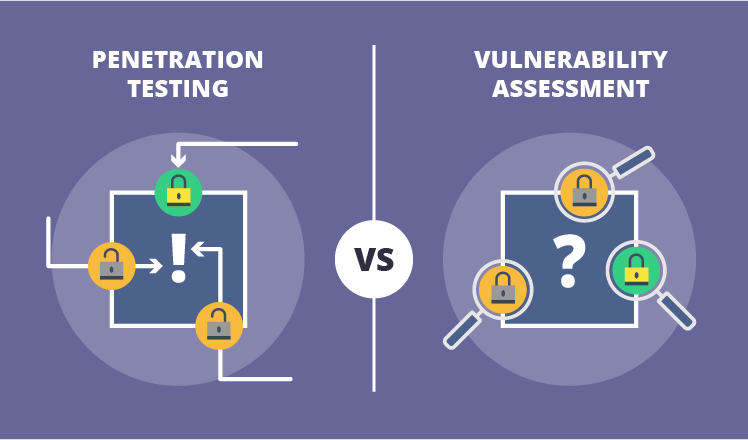
يُعدّ فحص الثغرات الأمنية عمليةً لتحديد نقاط الضعف الأمنية وعيوب البرمجة في الأنظمة والبرامج العاملة عليها. وهو عنصرٌ أساسيٌ في برنامج إدارة تنبيهات الثغرات الأمنية، الذي يهدف في جوهره إلى حماية المؤسسة من الاختراقات وكشف البيانات الحساسة والبالغة الأهمية. وتعتمد هذه البرامج على التقييمات لقياس جاهزية الأمن السيبراني وتقليل المخاطر، ويُعدّ فحص الثغرات الأمنية أداةً بالغة الأهمية في مجال الأمن السيبراني.
ماسح الثغرات الأمنية هو تطبيق يُحدد ويُنشئ قائمة بجميع الأنظمة المتصلة بالشبكة. لكل جهاز يُحدده، يحاول تحديد نظام التشغيل المُستخدم، وحسابات المستخدمين، والمنافذ والبروتوكولات المفتوحة، والبرامج ذات الصلة المُثبتة على النظام. بعد إنشاء القائمة، يتحقق ماسح الثغرات الأمنية من كل عنصر فيها مقابل قاعدة بيانات واحدة أو أكثر للثغرات الأمنية المعروفة. والنتيجة هي قائمة بجميع الأنظمة التي تم العثور عليها وتحديدها على الشبكة، مع تسليط الضوء على أي منها يحتوي على ثغرات أمنية معروفة ويحتاج إلى معالجة.
ينبغي إجراء فحص الثغرات الأمنية في الشركات الصغيرة والمتوسطة لتحسين دفاعاتها الأمنية السيبرانية. إضافة هذه الأداة إلى مجموعة أدوات VAMP مفيدة للغاية، إذ تساعد في تحديد نقاط دخول متنوعة للمخترقين؛ بدءًا من سوء التكوين وصولًا إلى البرامج الضعيفة التي تحتاج إلى ترقية وتصحيح، حيث يُحسّن فحص الثغرات الأمنية دفاعات الأمن السيبراني لديك بشكل كبير.
بالإضافة إلى فحص الثغرات الأمنية، ينبغي للشركات الصغيرة والمتوسطة الحجم أن تتضمن جميع الأنشطة والحلول التالية لتعزيز حماية الأمن السيبراني لديها:
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
مصادر:
قراءة إضافية:
فحص الثغرات الأمنية واختبار الاختراق
عملية إدارة تنبيهات الثغرات الأمنية (VAMP)
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور. افتتاحية بقلم كريج تايلور: لقد تدربنا لسنوات...
اقراء المزيد
معظم اختبارات التصيد الاحتيالي تخدع موظفيك. أما هذا الاختبار فيبدأ بالتحية! يُخبر HootPhish المستخدمين مُسبقًا: هذا...
اقراء المزيد
الخطورة: حرجة (CVSS 9.2) | تاريخ الإصدار: 22 أكتوبر 2026. في 21 أكتوبر، تم اكتشاف عيبين حرجين في لغة PHP...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.


