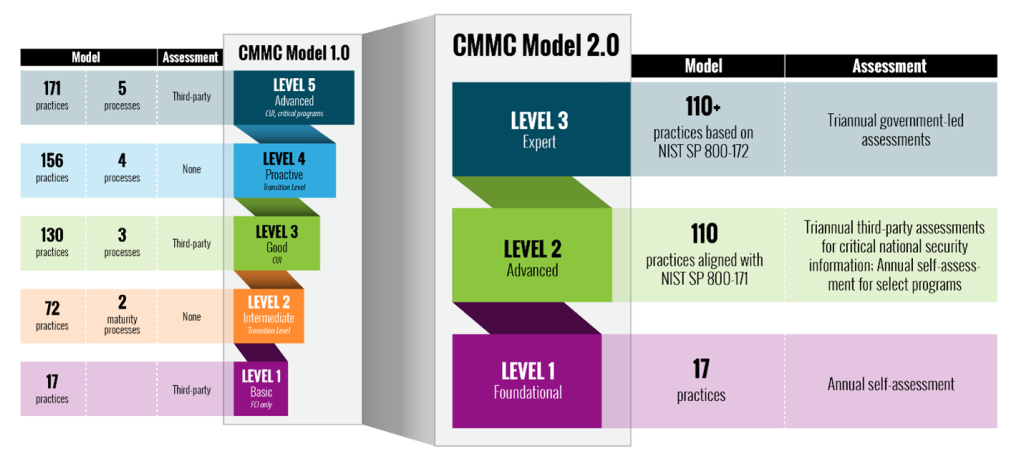
شهادة نموذج نضج الأمن السيبراني (CMMC) هي نظام لمستويات الامتثال يساعد الحكومة، وتحديدًا وزارة الدفاع الأمريكية (DoD) ، على تحديد ما إذا كانت المؤسسة تمتلك التدابير الأمنية اللازمة للتعامل الآمن مع المعلومات غير المصنفة الخاضعة للرقابة ( CUI ) أو غيرها من البيانات بالغة الأهمية للأعمال. يتعين على الشركات الراغبة في العمل مع وزارة الدفاع الأمريكية الحصول على تصنيف CMMC والالتزام بلوائح CMMC المحددة. بدأ نظام CMMC بخمسة مستويات من الشهادات، ولكن كما هو موضح أدناه، مع إصدار CMMC 2.0 في يناير 2022، تم تقليص المستويات إلى ثلاثة مستويات فريدة كما هو مبين أدناه.
المستوى الأول هو ما ينبغي أن تكون معظم الشركات قد حققته بالفعل؛ ويشمل ذلك أنظمة الأمان الأساسية، وأساليب إدارة كلمات المرور ، وبرامج الحماية من الفيروسات . أما المستوى الثالث فيشمل أساليب استباقية للكشف عن التهديدات والتخفيف من آثارها قبل وقوعها، بالإضافة إلى أنظمة وعمليات مُطبقة لتدقيق البنية التحتية، وتحديد الثغرات، ومعالجتها. ويتم تحسين نظام المستوى الثالث باستمرار.
تُشترط المؤسسات التي تتعامل مع معلومات وزارة الدفاع الأمريكية (DoD) الحصول على شهادة CMMC. إذا كانت المؤسسة تتعامل مع معلومات سرية، فقد تحتاج فقط إلى تصريح من المستوى الثاني أو أقل. أما إذا كانت تتعامل مع معلومات سرية، فمن المرجح أن تحتاج إلى تصريح من المستوى الثالث.
إذا كنت مهتمًا بالعمل مع الحكومة، فقد تحتاج مؤسستك إلى الامتثال لمعايير CMMC. تختلف متطلبات الامتثال لمعايير CMMC باختلاف العقد، حيث تتطلب العديد من العقود الامتثال للمستوى 1 أو المستوى 2 فقط، بينما تتطلب بعضها الامتثال للمستوى 3.
إذا لم تكن تعمل مع الحكومة، ولكنك تخطط للعمل في قطاع الدفاع مستقبلًا، فعليك البدء برحلتك في CMMC. يُقدّر الكثيرون أن المؤسسة قد تستغرق من ١٢ إلى ١٨ شهرًا للوصول إلى مستوى جاهزية CMMC الثاني، ووقتًا أطول للمستوى الثالث.
ينبغي عليك أيضًا الاستعانة بمستشار من CMMC لمساعدتك في الاستعداد. هناك العديد من الخيارات التي قد تؤدي إلى نتائج عكسية. ولا تزال هناك قرارات أخرى تتعلق بامتثال CMMC قيد التحديد، وأبرزها تحديد من يمكنه التصديق على امتثاله للمستوى الثاني، ومن سيُطلب منه الحصول على شهادة من جهة اعتماد مرخصة.
تتعلق المبادئ الأساسية للامتثال لمعايير CMMC بأفضل ممارسات الأمن الاستباقية والمتسقة، استنادًا إلى أهداف الضوابط NIST 800-171. هذه هي الضوابط التي ينبغي على معظم المؤسسات التركيز على تطبيقها لضمان برنامج قوي للأمن السيبراني قائم على الدفاع المتعمق، ولضمان راحة البال.
ستساعدك التوصيات الإضافية أدناه في توجيه مؤسستك على الطريق الصحيح نحو الامتثال لمعايير CMMC.
توصيات إضافية بشأن الأمن السيبراني
بالإضافة إلى ذلك، ستساعدك التوصيات التالية أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
مصادر:
قراءة إضافية:
تأمين القاعدة الصناعية الدفاعية
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيد
بين الحين والآخر، يظهر برنامج خبيث مزود بحيلة ذكية بما يكفي لجعل باحثي الأمن يتوقفون ويفكرون...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

