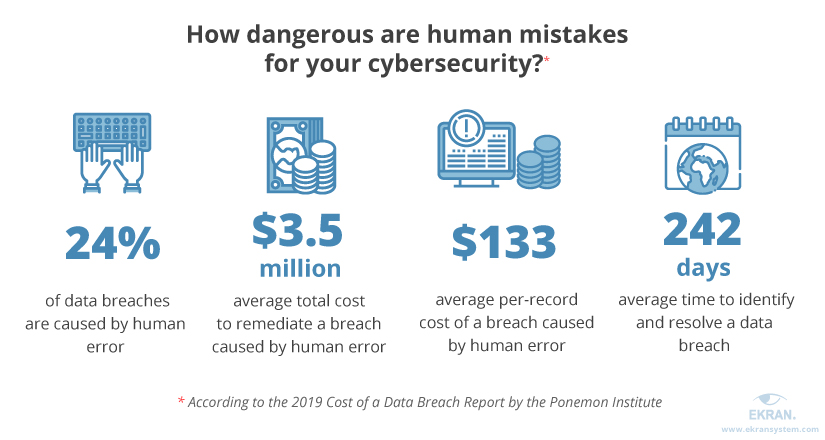
يحدث التهديد الداخلي غير المقصود عندما تؤدي تصرفات أحد الموظفين إلى إلحاق الضرر بنظام أو شبكة، أو فقدان بيانات بالغة الأهمية أو حساسة، أو حتى عندما يُبقي موظف متعاون بابًا مفتوحًا لمتسلل للدخول إلى مبنى آمن. قد تقع هذه الحوادث دون أي نية خبيثة، مما يجعلها غير مقصودة، لكنها مع ذلك قد تُلحق ضررًا بالغًا بالشركة المعنية.
وتشمل الأمثلة: قيام موظف بحذف مستند مهم عن طريق الخطأ؛ ووقوع موظف ضحية لهجوم تصيد احتيالي مستهدف يؤدي إلى إدخال برامج الفدية إلى شبكة الشركة؛ وعندما يقوم موظف عن طريق الخطأ بمشاركة معلومات أكثر مع عميل أو طرف ثالث مما هو مسموح به قانونًا.
المصطلحات ذات الصلة: منع فقدان البيانات ، الموظف الداخلي ، التهديد الداخلي الخبيث
ثقّف موظفيك بأن حوادث الأمن السيبراني التي يُنفذها قراصنة من خارج الشركة غالبًا ما لا تنجح دون خطأ من أحد الموظفين الداخليين. توجد تهديدات داخلية عرضية وخبيثة بطبيعتها. يُعدّ تثقيف موظفيك لتوخي اليقظة في مراقبة التهديدات أو الأخطاء الداخلية جزءًا أساسيًا من برنامج التوعية بالأمن السيبراني في شركتك الصغيرة والمتوسطة.
جميع التهديدات الموجهة لشركتك، سواءً من موظف ساخط أو مجرد موظف غير مدرب تدريبًا كافيًا، قد تؤدي إلى عواقب وخيمة. إليك بعض النصائح الوقائية للحد من خطر حدوث ذلك:
هناك خطوات أخرى يمكن اتخاذها، لكن الخطوات الأربع المذكورة أعلاه تُمثل نقطة انطلاق جيدة لأصحاب الشركات الصغيرة والمتوسطة لبناء برنامج قوي للأمن السيبراني. فمع الوعي، يتحسن الأمن.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيد
بين الحين والآخر، يظهر برنامج خبيث مزود بحيلة ذكية بما يكفي لجعل باحثي الأمن يتوقفون ويفكرون...
اقراء المزيد
المؤلف: كريج تايلور لا أستطيع زيارة مقهى، أو الذهاب للعب جولة غولف، أو إجراء محادثة ودية مع...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.

