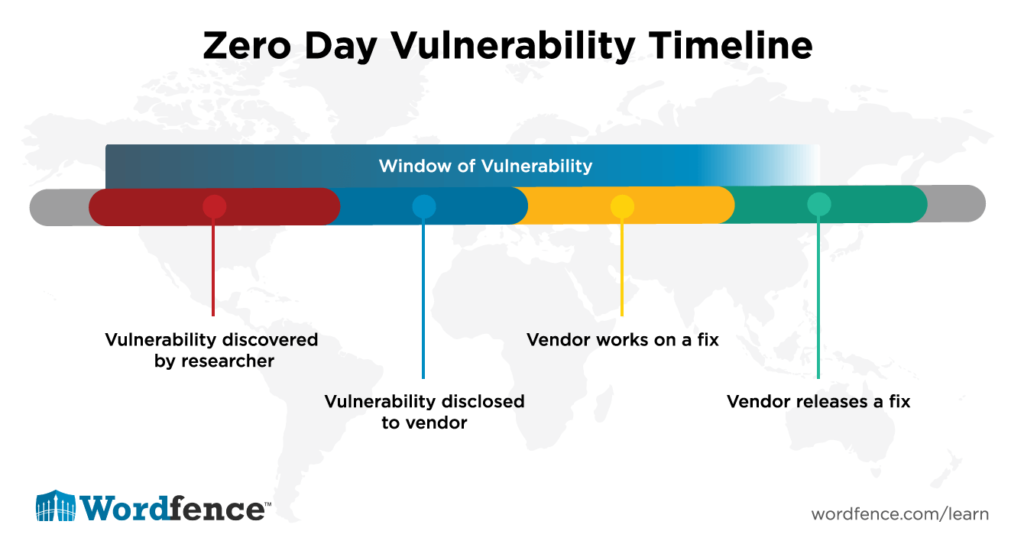
ثغرة اليوم الصفر هي خلل أمني غير معروف لمورّد البرامج أو الشركة التي تم اكتشافها فيها، ولم يصدر لها تحديث أمني بعد . يشير مصطلح "اليوم الصفر" إلى أن المطورين لم يُمنحوا أي فرصة لإصلاح هذا الخلل الأمني الذي تم اكتشافه مؤخرًا في برامجهم أو أجهزتهم. يحدث "هجوم اليوم الصفر" عندما يستغل المخترقون ثغرة أمنية لم يتم إصلاحها بعد (وربما غير معروفة حتى) من قِبل مطوري البرامج أو الأجهزة. يسمح هذا الاستغلال للمخترقين باختراق النظام من خلال ثغرة اليوم الصفر في البرنامج أو الجهاز.
في يوليو 2014، أطلقت جوجل مبادرة "يوم الصفر"، وهي عبارة عن برنامج يضم محللين أمنيين من جوجل مُكلَّفين باكتشاف ثغرات يوم الصفر؛ ويُسمى هذا الفريق "مشروع الصفر". يكتشف باحثو "مشروع الصفر" الثغرات في حلول الأجهزة والبرمجيات، ويُبلغون الشركة المُصنِّعة بهذه النتائج. ويعملون معًا لإصلاح الخلل الأمني، ويُصدرون تصحيحات علنية بعد سدِّ الثغرة.
يشبه مشروع زيرو برامج مكافآت اكتشاف الأخطاء ، وهي عبارة عن صفقة تقدمها العديد من المواقع الإلكترونية والمنظمات ومطوري البرامج حيث يمكن للأفراد الحصول على تقدير ومكافأة مالية مقابل الإبلاغ عن الأخطاء أو الثغرات الأمنية في منتجات البائعين.
المصطلحات ذات الصلة: برامج مكافآت اكتشاف الثغرات ، الإفصاح المسؤول ، الثغرات الأمنية
قراءات ذات صلة:
يستغل المتسللون ثغرة أمنية جديدة في مكون WordPress الإضافي لإنشاء حسابات إدارية مزيفة
خرق البيانات في شركة ميتسوبيشي إلكتريك ناجم عن ثغرة أمنية في برنامج مكافحة الفيروسات
مصادر:
تعرف على "مشروع الصفر"، فريق جوجل السري من قراصنة البحث عن الأخطاء
تعتمد كيفية استجابتك لثغرات Zero-Day كشركة على ما إذا كنت تقوم بتطوير الأجهزة (HW) أو البرامج (SW) بنفسك، أو ما إذا كنت تستخدم أجهزة وبرامج شركات أخرى.
بالنسبة للشركات التي لا تُطوّر أجهزة أو برامج، يكفي وجود سياسة وإجراءات لإدارة تنبيهات الثغرات الأمنية للتعامل مع الثغرات الأمنية المُعلنة في الأجهزة والبرامج المُستخدمة. تُحدد هذه الإجراءات سرعة تحديث أجهزتك وفقًا لخطورة أو حجم المخاطر. في حالة المخاطر التي تُمثل اختراقًا كاملًا لشبكاتك، حيث يتوفر رمز استغلال، ولديك منافذ وبروتوكولات مُفعّلة للإنترنت للخدمات المُستهدفة، تنص سياستك على إيقاف كل شيء آخر والتحديث فورًا. مع ظهور أدوات اكتشاف الثغرات الأمنية غير المعروفة (Zero-day) المدعومة بالذكاء الاصطناعي وسرعتها، فعّل التحديث التلقائي. الانتظار يُعرّضك للاختراق، حيث يُمكن للذكاء الاصطناعي عكس هندسة التحديثات الحرجة الجديدة في دقائق أو ساعات. حدّث إجراءات إدارة تنبيهات الثغرات الأمنية (VAMP) لديك لتسمح بذلك، حتى لو كان ذلك على حساب توقف النظام. في رأينا، من الأفضل بكثير مواجهة انقطاعات في الخدمة بدلًا من حدوث اختراق.
نهج جديد: بالنسبة للشركات التي تقوم بتطوير الأجهزة أو البرامج، فأنت بحاجة إلى إيجاد واستخدام أداة اكتشاف الثغرات الأمنية غير المعروفة (Zero-day) التي تعمل بالذكاء الاصطناعي على نفسك. لا تنشر الكود إلى أن تقوم بإصلاح الأخطاء الناتجة عن الذكاء الاصطناعي في أجهزتك وبرامجك.
الأسلوب القديم: بالنسبة للشركات التي تقوم بتطوير الأجهزة أو البرامج، ينبغي عليك دمج برنامج أو آلية مكافآت اكتشاف الأخطاء والإبلاغ المسؤول عنها ضمن عمليات التطوير لديك. اذكر على موقعك الإلكتروني كيفية الإبلاغ عن الأخطاء الحرجة في برنامجك والطريقة المناسبة للإبلاغ عنها.
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيد
بين الحين والآخر، يظهر برنامج خبيث مزود بحيلة ذكية بما يكفي لجعل باحثي الأمن يتوقفون ويفكرون...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.