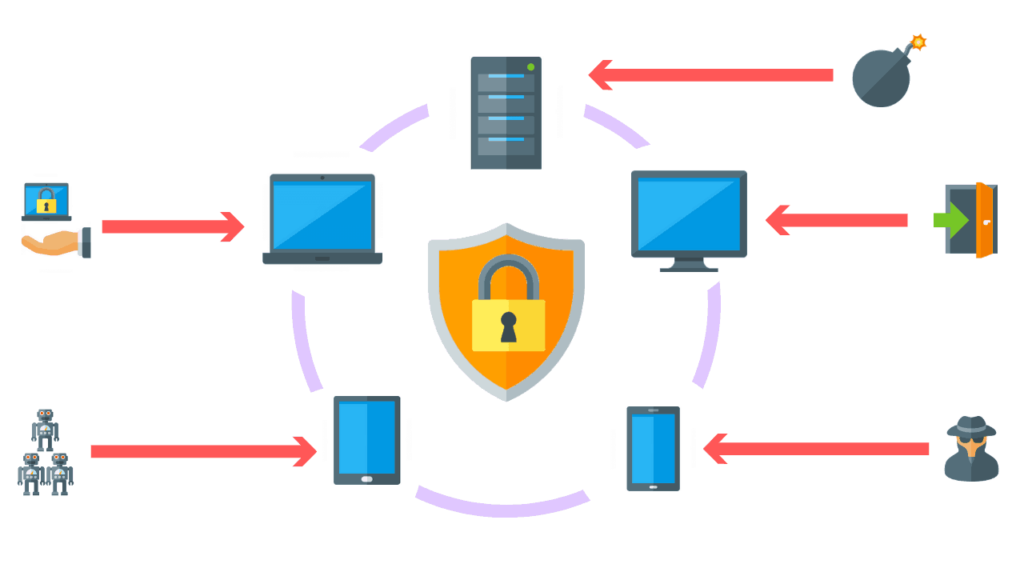
يُعد نظام الكشف والاستجابة لنقاط النهاية (EDR)، والذي يُشار إليه أيضًا باسم نظام الكشف والاستجابة للتهديدات لنقاط النهاية (EDTR)، حلاً أمنيًا لنقاط النهاية يقوم بمراقبة أجهزة المستخدم النهائي باستمرار للكشف عن التهديدات الإلكترونية مثل برامج الفدية والبرامج الضارة والاستجابة لها.
تُسجِّل حلول أمان EDR الأنشطة والأحداث الجارية على نقاط النهاية وأحمال العمل الخاصة بها، مما يُتيح لفرق الأمن الرؤية اللازمة للكشف عن الحوادث التي قد تُغفل لولا ذلك. يجب أن يُوفِّر حل EDR رؤيةً مستمرةً وشاملةً لما يحدث على نقاط النهاية في الوقت الفعلي.
يجب أن توفر أداة EDR قدرات متقدمة للكشف عن التهديدات والتحقيق فيها والاستجابة لها؛ بما في ذلك البحث عن بيانات الحوادث وفرز التنبيهات للتحقيق فيها، والتحقق من الأنشطة المشبوهة، ومطاردة التهديدات، والكشف عن الأنشطة الضارة واحتوائها.
تتجاوز خدمات EDR أنظمة مكافحة الفيروسات التقليدية غير المراقبة، حيث توفر كشفًا شبه فوري للأحداث الحرجة، وفي بعض الحالات توقف الهجوم فورًا. في حالات أخرى، تُصدر خدمات EDR إنذارًا وتُؤتمت الاستجابة مع إمكانية الوصول الفوري عن بُعد للسيطرة على أي جهاز مُحتمل أن يكون عدائيًا في شبكتك. بعض الموردين المذكورين أدناه يراقبون هجمات برامج الفدية، ويُشيرون إلى إمكانية مقاطعة أو منع أحداث التشفير من الحدوث. إذا كان هذا صحيحًا، فسيكون ذلك خطوةً متقدمةً على حلول مكافحة الفيروسات التقليدية المتوفرة في السوق، حيث إنها لا تمنع دائمًا وقوع هجمات برامج الفدية. يُقدم العديد من الموردين المشهورين قدرات EDR إما كمنتجات مستقلة أو كجزء من حزمة خدمات:
تُمكّن أدوات الكشف عن نقاط النهاية والاستجابة لها المؤسسات من مراقبة نقاط النهاية والخوادم باستمرار لاكتشاف السلوكيات الضارة المحتملة، وفي بعض الحالات منع حدوثها. تستطيع أدوات الكشف عن نقاط النهاية والاستجابة لها الفعّالة اكتشاف هذه الأحداث والاستجابة لها للحد من الأضرار التي قد تلحق بنقاط النهاية والشبكة ككل.
توصيات إضافية بشأن الأمن السيبراني
بالإضافة إلى ذلك، ستساعدك التوصيات التالية أنت وشركتك على حماية أنفسكم من مختلف التهديدات التي قد تواجهونها يوميًا. يمكنكم الحصول على جميع الاقتراحات المذكورة أدناه من خلال الاستعانة بخدمات تطوير برنامج vCISO من CyberHoot.
جميع هذه التوصيات مُدمجة في منتج CyberHoot أو خدمات vCISO من CyberHoot. مع CyberHoot، يمكنك إدارة موظفيك وتدريبهم وتقييمهم واختبارهم. تفضل بزيارة CyberHoot.com واشترك في خدماتنا اليوم. على الأقل، واصل التعلم من خلال الاشتراك في نشراتنا الإخبارية الشهرية للأمن السيبراني للبقاء على اطلاع دائم بآخر مستجدات الأمن السيبراني.
مصادر:
قراءة إضافية:
أفضل 10 منتجات مكافحة الفيروسات التي يجب عليك التفكير فيها لأعمالك
EDR وXDR وMDR: فهم الاختلافات وراء الاختصارات
المصطلحات ذات الصلة:
إدارة الأحداث والحوادث الأمنية (SEIM)
يوفر CyberHoot موارد أخرى متاحة لك. تجد أدناه روابط لجميع مواردنا، فلا تتردد في الاطلاع عليها وقتما تشاء:
ملاحظة: إذا كنت ترغب في الاشتراك في نشرتنا الإخبارية، فقم بزيارة أي رابط أعلاه (باستثناء الرسوم البيانية) وأدخل عنوان بريدك الإلكتروني على الجانب الأيمن من الصفحة، ثم انقر فوق " أرسل لي النشرات الإخبارية".
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: أتذكر الأيام الأولى لـ...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور. افتتاحية بقلم كريغ تايلور: مدونة هذا الأسبوع تتضمن...
اقراء المزيد
بين الحين والآخر، يظهر برنامج خبيث مزود بحيلة ذكية بما يكفي لجعل باحثي الأمن يتوقفون ويفكرون...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.