عادةً ما أتجنب في مقدمة هذه النشرة المبالغة والتهويل. لكن في الحقيقة، لا يوجد أي مبالغة أو تهويل في المقدمة التالية. أرجوكم انتبهوا وبادروا بالعمل الآن. إن إمكانيات الذكاء الاصطناعي التي تُطرح في السوق تُقلقني بشدة. بإمكانكم اتخاذ تدابير بالغة الأهمية لحماية شركاتكم الآن، ونأمل أن تتجاوزوا بنجاح التحديات القادمة. المستقبل بعد هذه التحديات مشرق وآمن وأكثر استقرارًا من أي وقت مضى. التحديات التي نواجهها، والتي أسميها " تسونامي الاختراقات" ، تتزايد، وفرصتكم للاستعداد تتلاشى بسرعة. لذا، بادروا الآن للاستعداد. إليكم السبب.
في أبريل، كشفت شركة أنثروبيك عن معاينة Claude Mythos، وهو نموذجها الأقوى في مجال الذكاء الاصطناعي لبرمجة الأنظمة واكتشاف الثغرات الأمنية، لكنها سرعان ما امتنعت عن إصداره للجمهور بسبب مخاوف تتعلق بالأمن السيبراني. وقد تناولنا هذا الموضوع هنا . في 9 يونيو، أصدرت أنثروبيك Fable 5، وهي نسخة محمية من نفس النموذج الأساسي. أجبرت الحكومة الأمريكية أنثروبيك على سحب Fable 5 من التداول العام بعد ثلاثة أيام من إصداره، عندما رصد فريق أمن أمازون ثغرة أمنية في نظام الحماية الخاص بهم.
بات الذكاء الاصطناعي اليوم يمسح الشبكات ويكشف الثغرات الأمنية أسرع من أي فريق بشري، ليس ثغرة أو اثنتين فحسب، بل آلاف الثغرات. علاوة على ذلك، رصد فريق "أنثروبيك" للهجمات الإلكترونية 832 جهة خبيثة تستغل الذكاء الاصطناعي في جميع مراحل دورة حياة الهجوم خلال العام الماضي. وقد تضاعفت نسبة الجهات عالية الخطورة تقريبًا في ستة أشهر فقط. وتُعلّق برامج مكافآت اكتشاف الثغرات عملياتها نظرًا لتزايد حجم وجودة البلاغات بشكل يفوق القدرة على إدارتها. ويعاني مطورو البرامج من وطأة الثغرات التي يكشفها الذكاء الاصطناعي، بينما يتمكن المهاجمون من الوصول إلى هذه الأدوات نفسها في الوقت الراهن. تتناول مقالتنا الثانية لهذا الشهر آلية عمل ذلك بالتفصيل، وكيف ينبغي لمؤسستك الاستعداد له.
كما قال ستيف جيبسون، الباحث الأمني ومقدم بودكاست "الأمن الآن!"، في التاسع من يونيو:
"لم يسمعني أحد ممن يتابعون هذه المدونة الصوتية [ ملاحظة المحرر: لأكثر من 20 عامًا ] أصرخ بأن السماء ستسقط. لكن ما نتعلمه من هذا التقرير هو أقرب ما يكون إلى ذلك."
لا تنتظر. اتخذ هذه الخطوات الأربع على الأقل الآن. اقرأ المقال للاطلاع على المزيد من الاقتراحات.
قلل من حجم بياناتك. تقليل حجم البيانات على شبكتك الداخلية يعني تقليل عدد إشعارات الاختراق عند تمكن المهاجمين من اختراقها.
أغلق كل باب مفتوح. راجع وأغلق كل مسار شبكي لست بحاجة إليه بشكل مطلق.
قم بنشر نظام خداعي. إنه مصمم لتنبيهك فور دخول أي شخص إلى شبكتك.
اضبط التحديث على الوضع التلقائي. بدون تأخير، بدون استثناءات. يتم تحليل إصدارات التحديثات الجديدة عكسيًا إلى ثغرات استغلال نشطة في وقت قياسي (دقائق وساعات - وليس أيامًا وأسابيع).
نتناول هذا الشهر أيضًا مخاطر الهوية التي تكمن داخل شبكتك بعد تسجيل دخول المستخدمين، وما فعله جوجل كروم للمساعدة في وقف سرقة ملفات تعريف الارتباط.
اضحك. تعلّم. استمتع!
كريج، الرئيس التنفيذي
المؤسس المشارك لشركة CyberHoot
حققت شركة CyberHoot رسمياً هدفاً طال انتظاره بالظهور في بودكاست " Security Now! " الشهير مع ليو لابورت وستيف جيبسون. وللتوضيح التام، فإن هذا الظهور هو رعاية مدفوعة الأجر للبودكاست.
بالإضافة إلى ذلك، قام ليو لابورت شخصياً بتأييد سايبر هوت:
"عندما تعرضنا لهجوم تصيد إلكتروني [قبل استخدام CyberHoot] ، أصبح من الواضح تمامًا أننا بحاجة إلى بذل المزيد من الجهد لحماية شركتنا. لم تعد أساليب التدريب التقليدية فعّالة. جاء CyberHoot لإنقاذنا. إنه ممتع، وفريقنا يُحبه، والأهم من ذلك كله، أنه يُساعدنا على البقاء آمنين. فلنستمر!" - ليو لابورت
يرجى مشاهدة هذا التقرير القصير الذي مدته 3 دقائق حيث يشارك ليو لابورت تجربته مع HootPhish ويشرح لماذا لفت انتباهه نهج التعزيز الإيجابي الذي تتبعه CyberHoot في التوعية بالتصيد الاحتيالي.
هل أعجبك تطبيق CyberHoot؟ نحن بحاجة إلى مساعدتك. يرجى ترك تقييمك على موقع G2.com!
- G2
للحصول على مزيد من المعلومات حول كيفية كتابة تقييم على موقع CyberHoot، يُرجى مشاهدة الفيديو التعريفي القصير أدناه. ملاحظة: لتجنب التقييمات الاحتيالية، سيطلب منك كل موقع تقييم إنشاء حساب بريد إلكتروني وتأكيد هويتك من خلال عملية التسجيل.
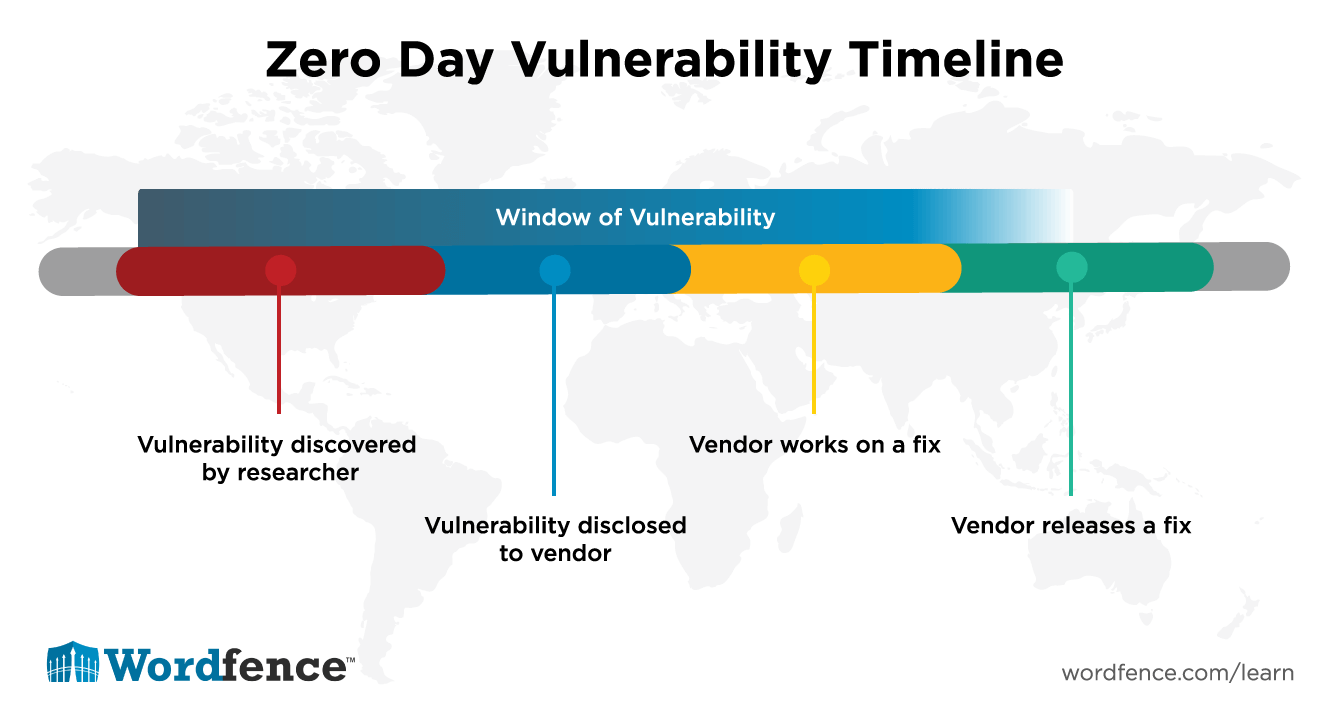
الثغرة الأمنية الصفرية هي عيب أمني لا يعلم به مُورّد البرنامج بعد. ولا يوجد تحديث أمني متوفر. ولم يُمنح المطورون أي فرصة لإصلاحها.
لم يتغير هذا التعريف. ما تغير هو من يكتشف هذه الثغرات وسرعة اكتشافها. أدوات الذكاء الاصطناعي الآن تفحص ملايين أسطر البرمجة في غضون ساعات، وتكشف عن ثغرات كان سيستغرق الباحثون البشريون أسابيع أو حتى شهورًا لاكتشافها! ويملك المهاجمون إمكانية الوصول إلى هذه الأدوات نفسها. فعندما يصدر تحديث برمجي هام، يستطيع الذكاء الاصطناعي تحليل ما يُصلحه في دقائق، مما يمنح المهاجمين مخططًا تفصيليًا قبل أن تُحدد معظم المؤسسات موعدًا للتحديث.
الحل بسيط: فعّل التحديثات التلقائية الآن. لا تنتظر فترة الصيانة. يمكن استعادة النظام بعد فترة توقف بسبب التحديث، أما بعد حدوث اختراق أمني فلا يمكن استعادته.
اقرأ مصطلح Cybrary بالكامل، بما في ذلك ما يجب فعله سواء كانت شركتك تستخدم البرامج أو تقوم بتطويرها: ثغرات اليوم الصفر
يرجى الملاحظة: تُجري CyberHoot ترقية مجانية لجميع المستخدمين المتقدمين إلى Autopilot. تواصلوا مع support@cyberhoot.com لحجز موعد الترقية المجانية. سيتم إيقاف منصة Power Platform نهائيًا في سبتمبر 2026.
يسرّنا أن نُقدّم لكم ميزة Custom AttackPhish الجديدة ضمن منصة Autopilot من CyberHoot ، والتي تُتيح للمسؤولين مرونةً أكبر عند إجراء محاكاة التصيّد الاحتيالي. باستخدام Custom AttackPhish ( الموجودة في CustomHoots Power-Up )، يُمكن للمسؤولين إنشاء وإطلاق حملات تصيّد احتيالي مُخصّصة تُحاكي بشكلٍ أفضل التهديدات الواقعية التي قد يواجهها المستخدمون.
يساعد هذا المؤسسات على تقديم تدريب أكثر ملاءمة للتوعية الأمنية مع تحسين قدرة المستخدمين على التعرف على محاولات التصيد الاحتيالي والاستجابة لها.
إذا كنت بحاجة إلى مساعدة إضافية، فيمكنك دائمًا التواصل مع فريق الدعم لدينا على support@cyberhoot.com.
انضم اليوم إلى برنامج الإحالة من CyberHoot وابدأ بكسب 20% من إجمالي الإيرادات لمدة عام كامل من خلال التسجيل عبر رابط الإحالة الخاص بك. بصفتك شريك إحالة، لن تحصل على مكافآت مالية فحسب، بل ستشعر أيضًا برضا مساعدة الآخرين على تعزيز وعيهم الأمني وحمايتهم من التهديدات الإلكترونية. لا تتردد، سجل الآن على الرابط التالي : https://cyberhoot.com/referral-program/
الإحالة من خلال لوحة معلومات Autopilot:
انضم إلى CyberHoot في مهمتنا لبناء عالم أكثر وعيًا وأمانًا! رشّح CyberHoot Autopilot لصديق، وسيستمتع بشهر أول مجاني. مع كل تسجيل جديد باستخدام رابط الإحالة الخاص بك، ستحصل على شهر مجاني يُضاف إلى حسابك. هذا العرض حصري للمسجلين الجدد في CyberHoot.
هل تعرف شخصًا تعرض مؤخرًا لحادث سير خطير، سواءً بهجوم إلكتروني أو بريد إلكتروني تصيد احتيالي أو مكالمة هاتفية تتعلق بالهندسة الاجتماعية؟ ننصحك بالتدريب المجاني على الأمن السيبراني من CyberHoot. سيتلقى ستة (6) مقاطع فيديو (مدة كل منها 3-4 دقائق) بالإضافة إلى إحدى عمليات محاكاة التصيد الاحتيالي الواقعية للغاية، والتي تتميز بالتعزيز الإيجابي. كل ذلك مجانًا.
التسجيل : https://cyberhoot.com/individuals
تنزيل ورقة بحثية حول CyberHoot - كيف يُحسّن HootPhish أداءه مقارنةً بـ AttackPhish
كل جديد: رسوم بيانية توضيحية لإحصاءات الأمن السيبراني لعام ٢٠٢٥
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.