الأمن السيبراني لا يتوقف، وهذا الشهر خير دليل. فبينما يُعيد الذكاء الاصطناعي تشكيل أساليب عملنا ، فإنه يُعيد تشكيل أساليب المهاجمين أيضًا. وفي الوقت نفسه، تُتيح الأحداث الرياضية الكبرى للمجرمين الإلكترونيين فرصًا لا تُقاوم لاستغلال الحماس والعاطفة. والخبر السار هو أن المدافعين يمتلكون أدوات جديدة فعّالة، ومن أبرز التحسينات الاستغناء نهائيًا عن كلمات المرور.
تتناول قصتنا الرئيسية هجومًا حقيقيًا على شركة محاسبة قانونية معتمدة كاد أن ينجح؛ ليس بسبب برمجيات خبيثة متطورة، بل لأن المهاجم بنى ثقة أحد الموظفين بصبر على مدى أسابيع قبل أن يستخدم أسلوب الإلحاح والسلطة لإقناعه بالنقر على رابط اجتماع خبيث. وهذا يُذكّرنا بأن أنجح الهجمات اليوم غالبًا ما تستهدف الجانب النفسي للبشر قبل أن تستهدف التكنولوجيا.
ومن هنا، نستكشف تطورًا مثيرًا للقلق في مجال الذكاء الاصطناعي. فقد اكتشف الباحثون مؤخرًا وظائف برامج الفدية التي قام نموذج ذكاء اصطناعي بتجميعها بكفاءة دون أن يتم تدريبه بشكل صريح على كيفية إنشاء برامج الفدية. وهذا مثال آخر على مدى سرعة تطور قدرات الذكاء الاصطناعي، ولماذا يجب على المؤسسات أن تفترض أن المهاجمين سيواصلون الوصول إلى أدوات ذات قدرات متزايدة.
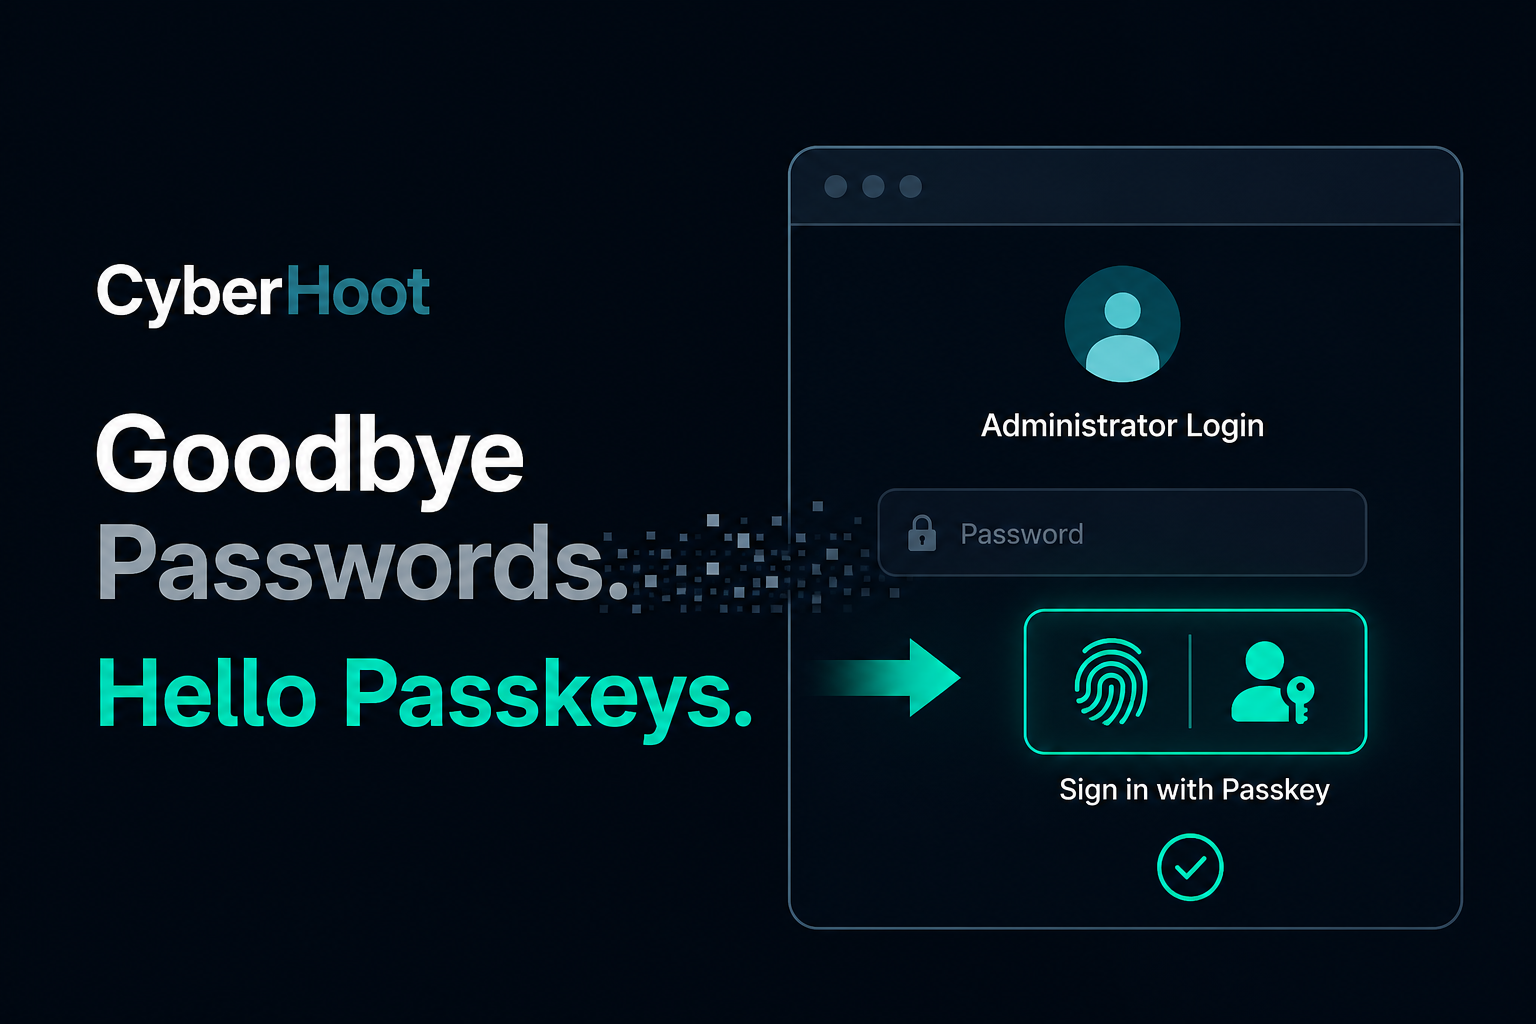
هناك أخبار سارة هذا الشهر أيضًا. فقد أصبح نظام CyberHoot رسميًا بدون كلمات مرور للمسؤولين، مع دعم مدمج لمفاتيح المرور. لا تزال كلمات المرور من أضعف نقاط الأمن السيبراني، وتُزيل مفاتيح المرور العديد من المخاطر المرتبطة بسرقة بيانات الاعتماد، وإعادة استخدام كلمات المرور، والتصيد الاحتيالي. إنها خطوة إضافية نحو جعل الأمن القوي أسهل بدلًا من أن يكون أكثر صعوبة.
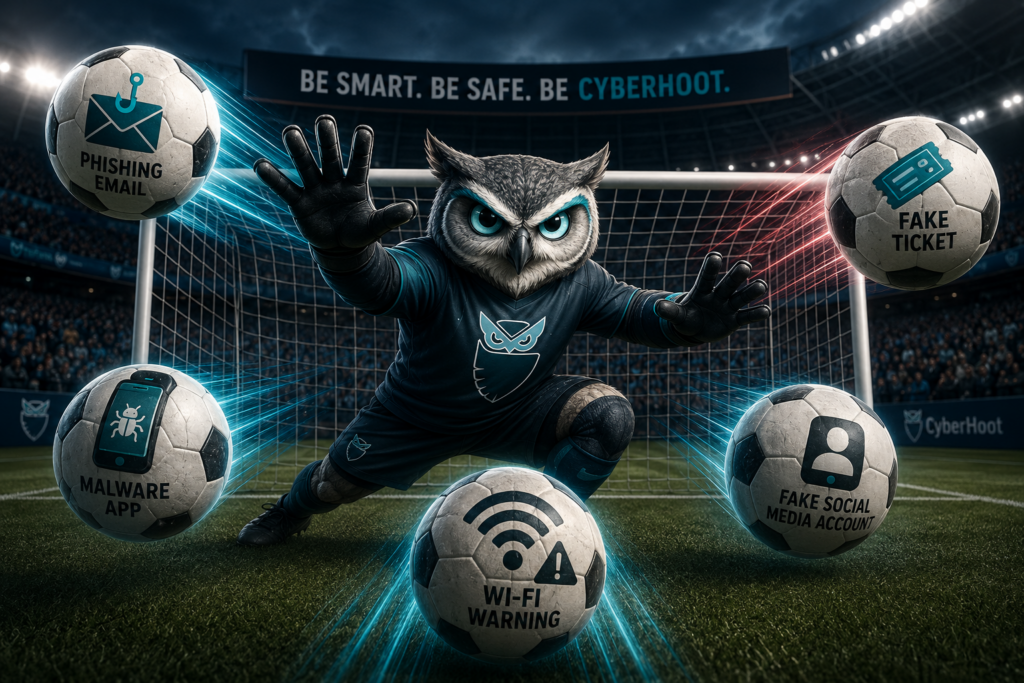
وأخيرًا، مع جذب بطولة كأس العالم لكرة القدم لآلاف المشاهدين حول العالم، بدأ المحتالون باستغلال هذا الحماس. تتزايد مبيعات التذاكر المزيفة، ومواقع البث المباشر الوهمية، وعمليات الاحتيال في السفر، وحملات التصيد الإلكتروني بشكل ملحوظ خلال الأحداث الدولية الكبرى. سواء كنت تحضر المباريات أو تشاهدها من المنزل، فإن معرفة ما يجب الانتباه إليه سيجنبك الوقوع ضحيةً للاحتيال.
نشجعكم هذا الشهر على ما يلي:
اضحك. تعلّم. استمتع!
كريج، الرئيس التنفيذي
المؤسس المشارك لشركة CyberHoot
حققت شركة CyberHoot رسمياً هدفاً طال انتظاره بالظهور في بودكاست " Security Now! " الشهير مع ليو لابورت وستيف جيبسون. وللتوضيح التام، فإن هذا الظهور هو رعاية مدفوعة الأجر للبودكاست.
بالإضافة إلى ذلك، قام ليو لابورت شخصياً بتأييد سايبر هوت:
"عندما تعرضنا لهجوم تصيد إلكتروني [قبل استخدام CyberHoot] ، أصبح من الواضح تمامًا أننا بحاجة إلى بذل المزيد من الجهد لحماية شركتنا. لم تعد أساليب التدريب التقليدية فعّالة. جاء CyberHoot لإنقاذنا. إنه ممتع، وفريقنا يُحبه، والأهم من ذلك كله، أنه يُساعدنا على البقاء آمنين. فلنستمر!" - ليو لابورت
يرجى مشاهدة هذا التقرير القصير الذي مدته 3 دقائق حيث يشارك ليو لابورت تجربته مع HootPhish ويشرح لماذا لفت انتباهه نهج التعزيز الإيجابي الذي تتبعه CyberHoot في التوعية بالتصيد الاحتيالي.
هل أعجبك تطبيق CyberHoot؟ نحن بحاجة إلى مساعدتك. يرجى ترك تقييمك على موقع G2.com!
ماري م. مديرة مشروع – G2
للحصول على مزيد من المعلومات حول كيفية كتابة تقييم على موقع CyberHoot، يُرجى مشاهدة الفيديو التعريفي القصير أدناه. ملاحظة: لتجنب التقييمات الاحتيالية، سيطلب منك كل موقع تقييم إنشاء حساب بريد إلكتروني وتأكيد هويتك من خلال عملية التسجيل.
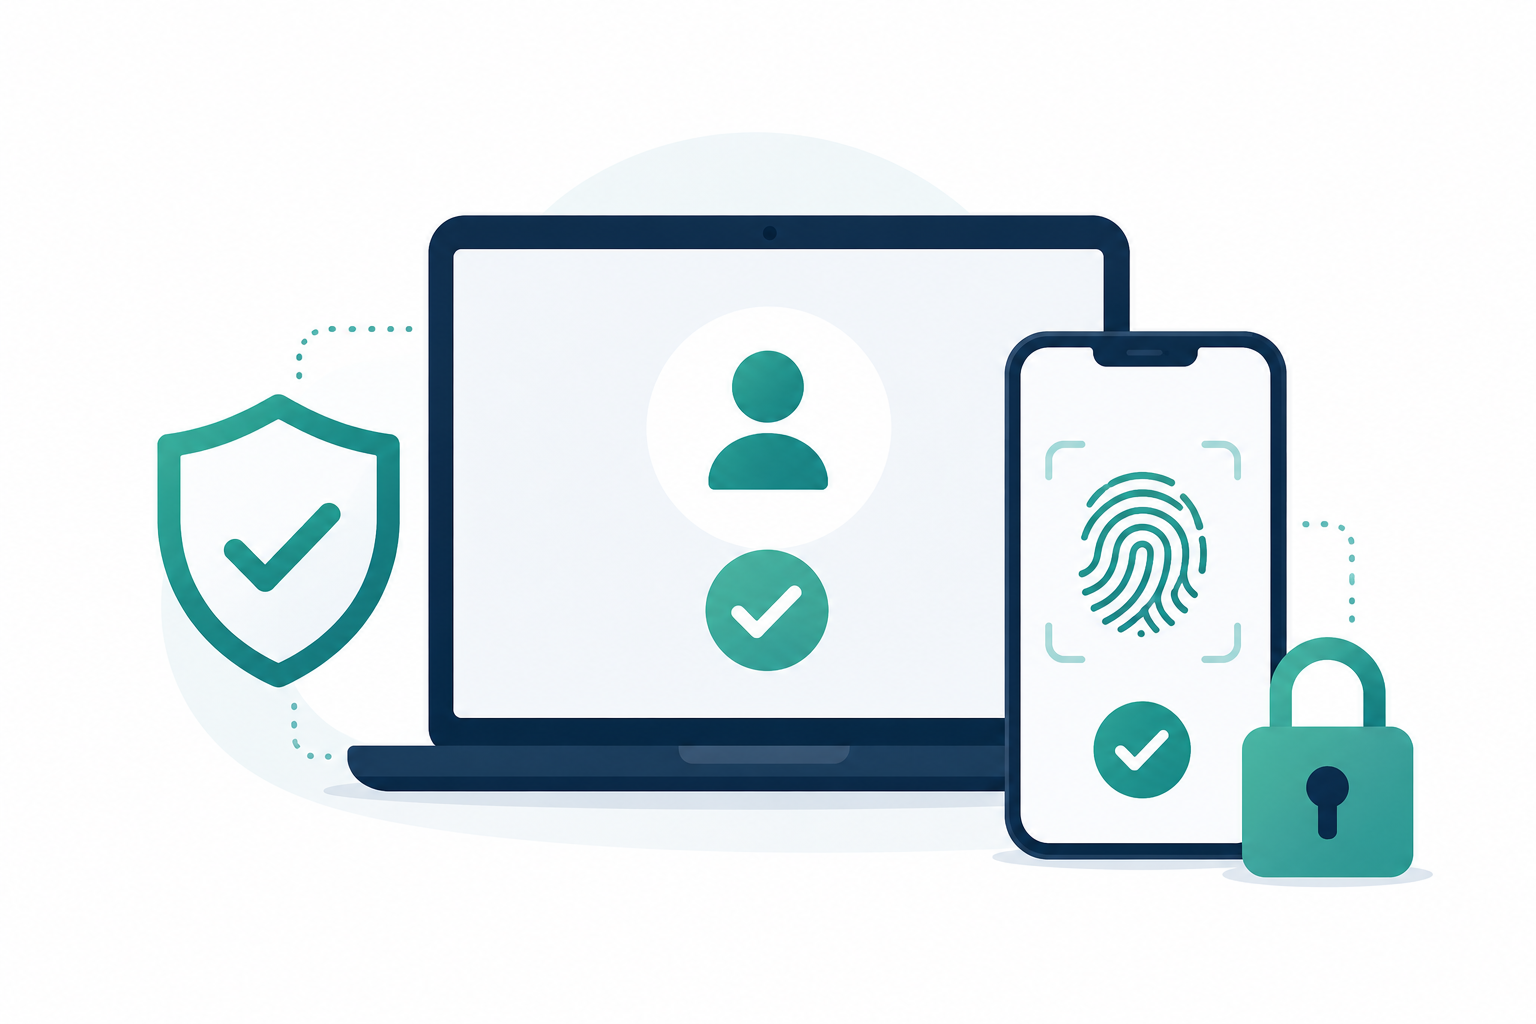
مفتاح المرور هو بديل عصري لكلمات المرور. فبدلاً من كتابة كلمة مرور، يُصادق المستخدمون باستخدام شيء يملكونه بالفعل (هاتفهم، أو حاسوبهم، أو مفتاح أمان الجهاز) بالإضافة إلى بيانات بيومترية (بصمة الإصبع أو بصمة الوجه) أو رمز PIN للجهاز. وفي الخلفية، يستخدم مفتاح المرور تشفير المفتاح العام، مما يجعله مقاومًا للتصيد الاحتيالي وسرقة بيانات الاعتماد.
هنا هو كيف يعمل:
بخلاف كلمات المرور، لا يوجد شيء يمكن للمهاجم سرقته من قاعدة بيانات الموقع الإلكتروني يمكن إعادة استخدامه في مكان آخر.
يرجى الملاحظة: تُجري CyberHoot ترقية مجانية لجميع المستخدمين المتقدمين إلى Autopilot. تواصلوا مع support@cyberhoot.com لحجز موعد الترقية المجانية. سيتم إيقاف منصة Power Platform نهائيًا في سبتمبر 2026.
يسرّنا أن نُقدّم لكم ميزة Custom AttackPhish الجديدة ضمن منصة Autopilot من CyberHoot ، والتي تُتيح للمسؤولين مرونةً أكبر عند إجراء محاكاة التصيّد الاحتيالي. باستخدام Custom AttackPhish ( الموجودة في CustomHoots Power-Up )، يُمكن للمسؤولين إنشاء وإطلاق حملات تصيّد احتيالي مُخصّصة تُحاكي بشكلٍ أفضل التهديدات الواقعية التي قد يواجهها المستخدمون.
يساعد هذا المؤسسات على تقديم تدريب أكثر ملاءمة للتوعية الأمنية مع تحسين قدرة المستخدمين على التعرف على محاولات التصيد الاحتيالي والاستجابة لها.
إذا كنت بحاجة إلى مساعدة إضافية، فيمكنك دائمًا التواصل مع فريق الدعم لدينا على support@cyberhoot.com.
انضم اليوم إلى برنامج الإحالة من CyberHoot وابدأ بكسب 20% من إجمالي الإيرادات لمدة عام كامل من خلال التسجيل عبر رابط الإحالة الخاص بك. بصفتك شريك إحالة، لن تحصل على مكافآت مالية فحسب، بل ستشعر أيضًا برضا مساعدة الآخرين على تعزيز وعيهم الأمني وحمايتهم من التهديدات الإلكترونية. لا تتردد، سجل الآن على الرابط التالي : https://cyberhoot.com/referral-program/
الإحالة من خلال لوحة معلومات Autopilot:
انضم إلى CyberHoot في مهمتنا لبناء عالم أكثر وعيًا وأمانًا! رشّح CyberHoot Autopilot لصديق، وسيستمتع بشهر أول مجاني. مع كل تسجيل جديد باستخدام رابط الإحالة الخاص بك، ستحصل على شهر مجاني يُضاف إلى حسابك. هذا العرض حصري للمسجلين الجدد في CyberHoot.
هل تعرف شخصًا تعرض مؤخرًا لحادث سير خطير، سواءً بهجوم إلكتروني أو بريد إلكتروني تصيد احتيالي أو مكالمة هاتفية تتعلق بالهندسة الاجتماعية؟ ننصحك بالتدريب المجاني على الأمن السيبراني من CyberHoot. سيتلقى ستة (6) مقاطع فيديو (مدة كل منها 3-4 دقائق) بالإضافة إلى إحدى عمليات محاكاة التصيد الاحتيالي الواقعية للغاية، والتي تتميز بالتعزيز الإيجابي. كل ذلك مجانًا.
التسجيل : https://cyberhoot.com/individuals
تنزيل ورقة بحثية حول CyberHoot - كيف يُحسّن HootPhish أداءه مقارنةً بـ AttackPhish
كل جديد: رسوم بيانية توضيحية لإحصاءات الأمن السيبراني لعام ٢٠٢٥
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.