يستحوذ موسم الضرائب على كل شيء. لأسابيع، ينشغل معظم أصحاب الأعمال بالمواعيد النهائية والتمديدات والوثائق. وقد يتراجع الاهتمام بأمن المعلومات مؤقتًا. يُعد شهر مايو الوقت المناسب للتوقف قليلًا وإلقاء نظرة فاحصة على مخاطر الأعمال التي غالبًا ما تمر دون ملاحظة. هذا الشهر، تُسلط CyberHoot الضوء على ثلاثة مخاطر خفية تميل إلى التفاقم بهدوء، خاصةً خلال المواسم التي تكون فيها الأولويات مختلفة.
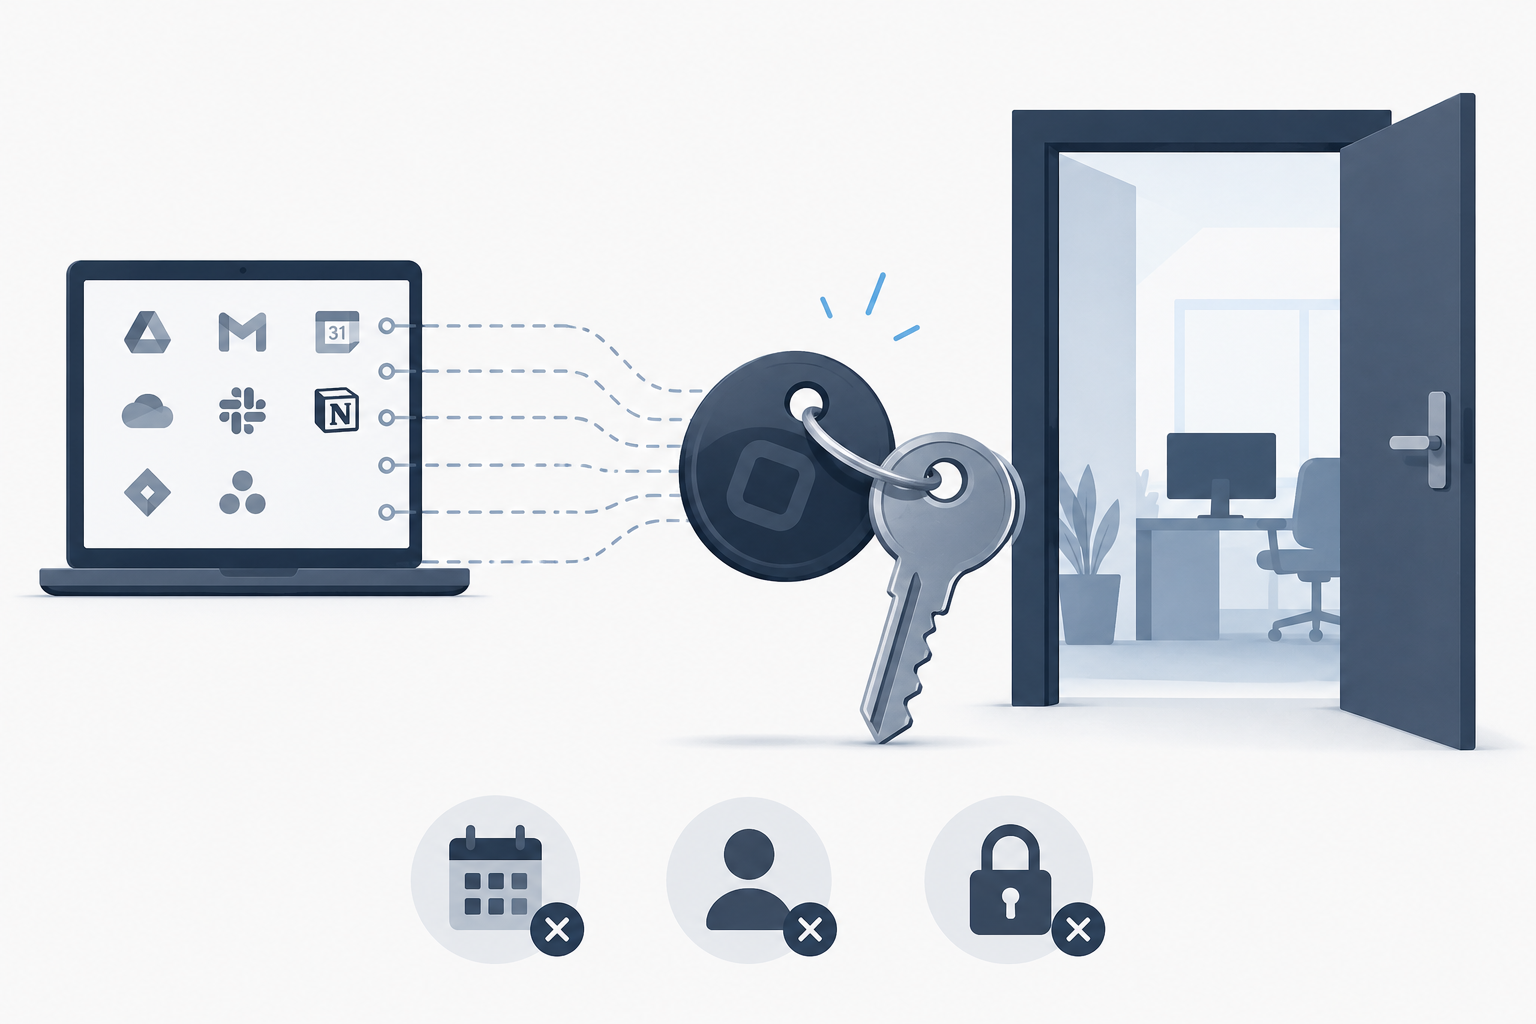
أولًا، نتناول بالتفصيل اتصالات تطبيقات الطرف الثالث بمساحات عمل جوجل ومايكروسوفت، والتي تمنحها ضمنيًا صلاحيات واسعة للوصول إلى بيانات الشركة، وكيف أن معظم المؤسسات تجهل حجم هذه الاتصالات. فعندما يربط موظف تطبيقًا جديدًا للإنتاجية أو المشاريع بحساب عمله، غالبًا ما يحصل هذا التطبيق على إذن لقراءة البريد الإلكتروني، والوصول إلى الملفات، وعرض بيانات التقويم. ولا يراجع معظم الموظفين ما وافقوا عليه، ولا تلاحظ معظم فرق تكنولوجيا المعلومات حدوث ذلك. وقد بحثنا هذه المشكلة في مقالنا الأخير بعنوان "ربط موظفوك 47 تطبيقًا بجوجل العام الماضي. هل يمكنك ذكر واحد منها؟"، وستفاجئك النتائج.
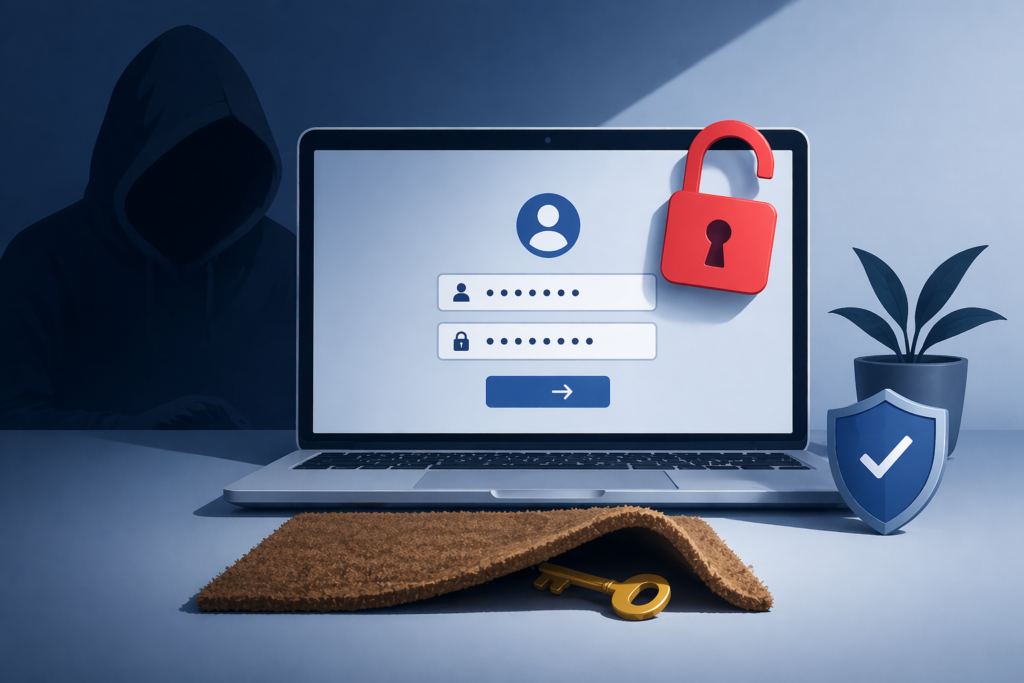
ثانيًا، نتناول كيف لم يعد المهاجمون بحاجة إلى كلمة مرورك للوصول إلى حساباتك. عند تسجيل دخولك إلى جوجل أو مايكروسوفت أو أي تطبيق ويب، يتلقى متصفحك رمز جلسة، وهو جزء صغير من البيانات يثبت أنك قد قمت بالمصادقة مسبقًا. يستطيع المهاجمون الذين يسرقون هذا الرمز الدخول مباشرةً إلى حسابك دون معرفة كلمة مرورك، ودون تفعيل المصادقة متعددة العوامل. لا حاجة لإجبار المستخدم على الدخول، ولا تنبيهات بفشل تسجيل الدخول، بل وصول صامت. نشرح بالتفصيل كيفية عمل ذلك وكيفية التعامل معه في مقالنا بعنوان "المهاجمون لا يحتاجون إلى مفتاح، فهم يمتلكون مفتاحك بالفعل".
أخيرًا، نتناول خطرًا كامنًا على حافة كل شبكة يملكها عملاؤك، بما في ذلك الشبكات التي لا يمكنهم رؤيتها. تُسيطر معظم الشركات على شبكة مكاتبها، لكن قليلًا منها يمتلك أي رؤية لأجهزة التوجيه المنزلية التي يستخدمها موظفوها عن بُعد يوميًا. نادرًا ما تُحدَّث هذه الأجهزة، ويكاد لا تُراقَب، ولا يكاد أحد يعرف إصدار البرامج الثابتة المُثبَّتة عليها. يُدرك المهاجمون ذلك، إذ تستهدف جهات فاعلة تابعة لدولٍ ما أجهزة التوجيه المنزلية وأجهزة توجيه المكاتب الصغيرة كنقاط دخول إلى شبكات الشركات، نظرًا لسهولة اختراقها وصعوبة اكتشافها. قد يكون إعداد العمل عن بُعد لعملائك هو الحلقة الأقل أمانًا في بيئتهم بأكملها. نتناول الصورة الكاملة في مقالنا بعنوان: "لماذا أصبحت أجهزة توجيه عملائك الآن موضوعًا للنقاش حول الأمن القومي؟".
تشترك هذه المخاطر الثلاثة في أمرٍ هام: لا يُعلن أيٌّ منها عن نفسه. لا يُطلق أي إنذار، ولا تفشل أي عملية تسجيل دخول، ولا تظهر أي رسائل خطأ. تتراكم أذونات تطبيقات الطرف الثالث بصمت. تُتيح رموز الجلسات المسروقة الوصول دون تنبيهات. تبقى أجهزة التوجيه المخترقة دون اكتشافها لأشهر أو حتى سنوات! القاسم المشترك هو أن هذه المخاطر موجودة بالفعل داخل بيئتك، وتعمل من خلال أنظمة واتصالات موثوقة تعتمد عليها يوميًا. الخطوة الأولى لإصلاح هذه المشاكل الخفية هي معرفة وجودها. الآن وقد عرفتَ ذلك، تابع القراءة لتتعرف على كيفية التعامل معها.
كريج، الرئيس التنفيذي
المؤسس المشارك لشركة CyberHoot
هل أعجبك تطبيق CyberHoot؟ نحن بحاجة إلى مساعدتك. يرجى ترك تقييمك على موقع G2.com!
- G2
للحصول على مزيد من المعلومات حول كيفية كتابة تقييم على موقع CyberHoot، يُرجى مشاهدة الفيديو التعريفي القصير أدناه. ملاحظة: لتجنب التقييمات الاحتيالية، سيطلب منك كل موقع تقييم إنشاء حساب بريد إلكتروني وتأكيد هويتك من خلال عملية التسجيل.
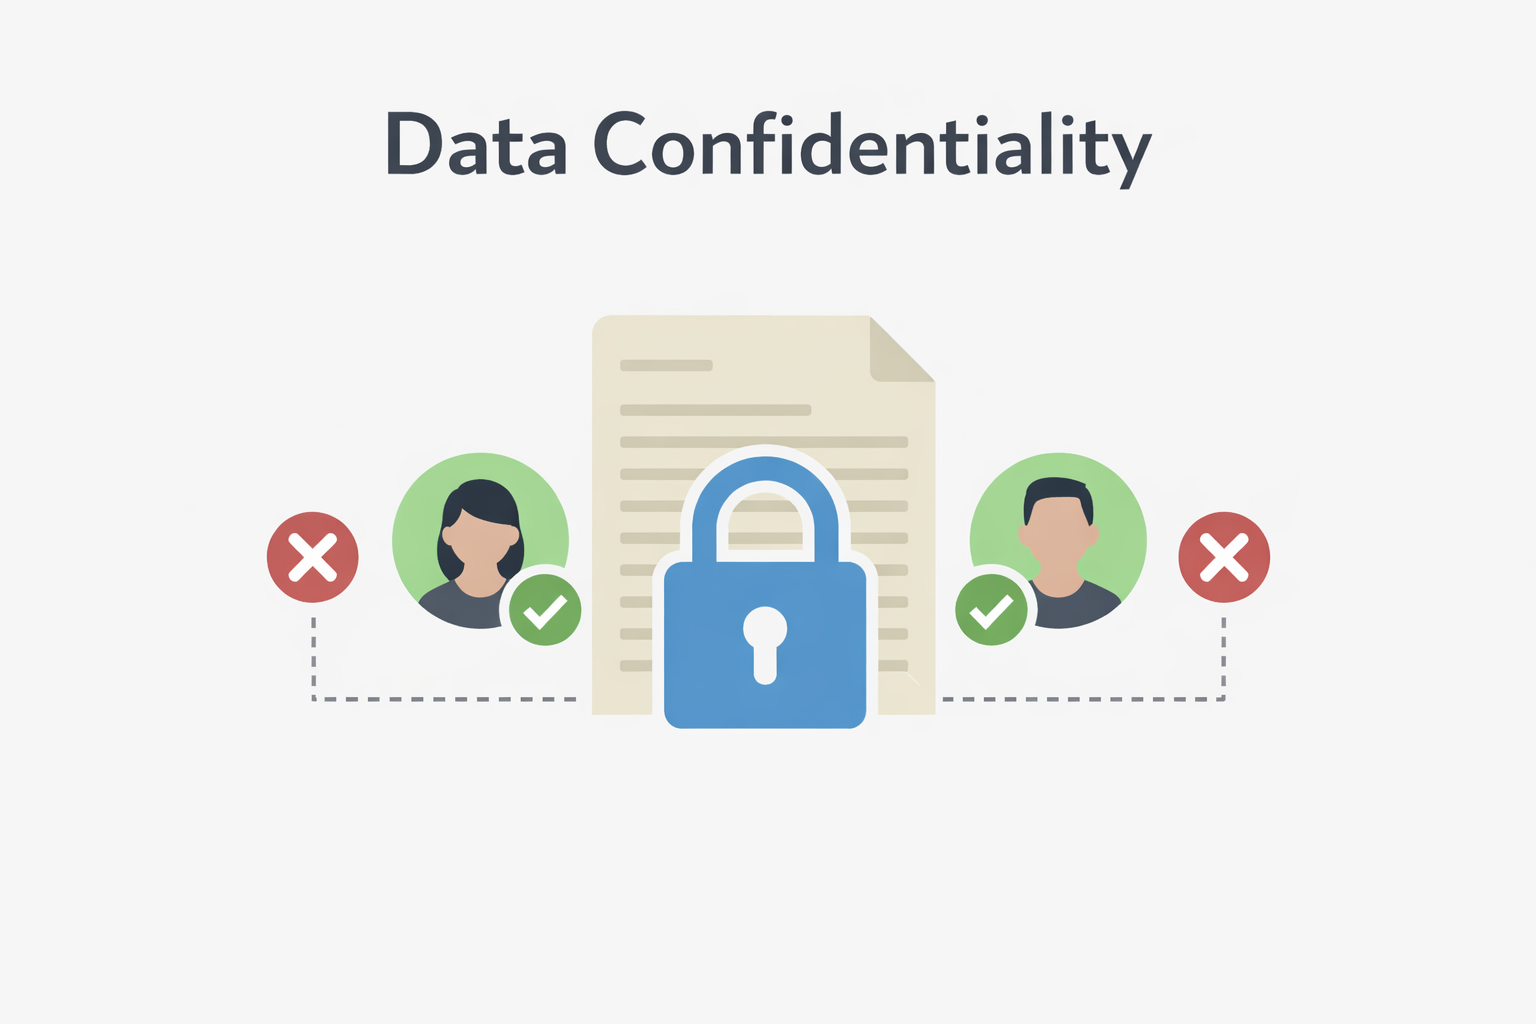
تُعدّ سرية البيانات ضمانةً بأن المعلومات لا يمكن الوصول إليها إلا من قِبل الأفراد المُصرّح لهم ، ولا يتم الكشف عنها لأي شخص دون حاجة مشروعة لمعرفتها. وهي تُركّز على حماية البيانات من الاطلاع عليها أو مشاركتها أو الكشف عنها دون إذن، سواء كان ذلك عن طريق الخطأ أو عن قصد. وهذا عنصر أساسي في مثلث CIA (السرية، والنزاهة ، والتوافر ).
تُحفظ السرية من خلال ضوابط مثل قيود الوصول والتشفير والمصادقة وصلاحيات المستخدم. وعندما تُنتهك السرية، قد تُكشف بيانات حساسة كالسجلات المالية والمعلومات الشخصية والملكية الفكرية، مما يؤدي إلى أضرار قانونية ومالية وتشويه السمعة.
تُضيف CyberHoot باستمرار محتوى جديدًا إلى منصتها. أحدث إضافة فيديو لدينا هو "التعامل بحذر: حماية المعلومات الشخصية الحساسة". شاهد الفيديو أدناه، وقم بتعيينه يدويًا عبر CustomHoots إذا كنت بحاجة إلى تدريب على حماية المعلومات الشخصية الحساسة.
يرجى الملاحظة: تُجري CyberHoot ترقية مجانية لجميع المستخدمين المتقدمين إلى Autopilot. تواصلوا مع support@cyberhoot.com لحجز موعد الترقية المجانية. سيتم إيقاف منصة Power Platform نهائيًا في سبتمبر 2026.
التحسينات العامة:
حققت شركة CyberHoot رسمياً هدفاً طال انتظاره بالظهور في بودكاست " Security Now! " الشهير مع ليو لابورت وستيف جيبسون. وللتوضيح التام، فإن هذا الظهور هو رعاية مدفوعة الأجر للبودكاست.
يرجى مشاهدة هذا التقرير القصير الذي مدته 3 دقائق حيث يشارك ليو لابورت تجربته مع HootPhish ويشرح لماذا لفت انتباهه نهج التعزيز الإيجابي الذي تتبعه CyberHoot في التوعية بالتصيد الاحتيالي.
يسرّنا أن نُقدّم لكم ميزة Custom AttackPhish الجديدة ضمن منصة Autopilot من CyberHoot ، والتي تُتيح للمسؤولين مرونةً أكبر عند إجراء محاكاة التصيّد الاحتيالي. باستخدام Custom AttackPhish ( الموجودة في CustomHoots Power-Up )، يُمكن للمسؤولين إنشاء وإطلاق حملات تصيّد احتيالي مُخصّصة تُحاكي بشكلٍ أفضل التهديدات الواقعية التي قد يواجهها المستخدمون.
يساعد هذا المؤسسات على تقديم تدريب أكثر ملاءمة للتوعية الأمنية مع تحسين قدرة المستخدمين على التعرف على محاولات التصيد الاحتيالي والاستجابة لها.
إذا كنت بحاجة إلى مساعدة إضافية، فيمكنك دائمًا التواصل مع فريق الدعم لدينا على support@cyberhoot.com.
انضم اليوم إلى برنامج الإحالة من CyberHoot وابدأ بكسب 20% من إجمالي الإيرادات لمدة عام كامل من خلال التسجيل عبر رابط الإحالة الخاص بك. بصفتك شريك إحالة، لن تحصل على مكافآت مالية فحسب، بل ستشعر أيضًا برضا مساعدة الآخرين على تعزيز وعيهم الأمني وحمايتهم من التهديدات الإلكترونية. لا تتردد، سجل الآن على الرابط التالي : https://cyberhoot.com/referral-program/
الإحالة من خلال لوحة معلومات Autopilot:
انضم إلى CyberHoot في مهمتنا لبناء عالم أكثر وعيًا وأمانًا! رشّح CyberHoot Autopilot لصديق، وسيستمتع بشهر أول مجاني. مع كل تسجيل جديد باستخدام رابط الإحالة الخاص بك، ستحصل على شهر مجاني يُضاف إلى حسابك. هذا العرض حصري للمسجلين الجدد في CyberHoot.
هل تعرف شخصًا تعرض مؤخرًا لحادث سير خطير، سواءً بهجوم إلكتروني أو بريد إلكتروني تصيد احتيالي أو مكالمة هاتفية تتعلق بالهندسة الاجتماعية؟ ننصحك بالتدريب المجاني على الأمن السيبراني من CyberHoot. سيتلقى ستة (6) مقاطع فيديو (مدة كل منها 3-4 دقائق) بالإضافة إلى إحدى عمليات محاكاة التصيد الاحتيالي الواقعية للغاية، والتي تتميز بالتعزيز الإيجابي. كل ذلك مجانًا.
التسجيل : https://cyberhoot.com/individuals
تنزيل ورقة بحثية حول CyberHoot - كيف يُحسّن HootPhish أداءه مقارنةً بـ AttackPhish
كل جديد: رسوم بيانية توضيحية لإحصاءات الأمن السيبراني لعام ٢٠٢٥
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.