أهلاً بكم في النشرة الإخبارية لشهر مارس من CyberHoot حول الأمن السيبراني!
يواصل مجرمو الإنترنت تطوير أساليبهم، مستغلين الأدوات والمنصات التي تعتمد عليها المؤسسات يوميًا. فمن خدمات التوقيع الرقمي الموثوقة إلى تطبيقات الجوال وإضافات المتصفح، يبتكر المهاجمون طرقًا لدمج أنشطتهم الخبيثة في سير العمل المعتاد. والنتيجة هي بيئة تهديدات تتحول فيها الأدوات المألوفة إلى نقاط دخول غير متوقعة.
الخبر السار هو أن هذه الهجمات تتبع أنماطًا محددة. بمجرد فهم كيفية عملها، يمكنك رصدها مبكرًا، وتدريب المستخدمين بشكل أكثر فعالية، ووضع التدابير الوقائية المناسبة لإيقافها قبل تفاقمها.
في هذا الشهر في CyberHoot، نقوم بدراسة أربعة تطورات تسلط الضوء على كيفية قيام المهاجمين بتطوير أساليبهم مع استهداف نفس نقاط الضعف الأساسية: الثقة والراحة والسلوكيات البشرية الشائعة.
يواصل مجرمو الإنترنت استغلال منصة DocuSign باستخدام قوالب تصيد احتيالي قابلة للتخصيص بدرجة عالية، تحاكي إشعارات المستندات الرسمية بدقة. تبدو هذه الرسائل أصلية، وشائعة بما يكفي لعدم إثارة الشكوك، وغالبًا ما تكون عاجلة، مما يجعلها فعالة للغاية في خداع المستخدمين لحملهم على تسليم بيانات اعتمادهم أو معلوماتهم الحساسة. سنشرح بالتفصيل كيفية عمل هذه الحملات، وما هي المؤشرات التي يجب على فريقك مراقبتها قبل التعامل مع طلبات توقيع المستندات.
يُثير نوع جديد من البرمجيات الخبيثة لنظام أندرويد، يُدعى PromptSpy، مخاوف جدية نظرًا لقدرته غير المألوفة: فهو يستغلّ مساعدًا يعمل بالذكاء الاصطناعي سرًا لإنشاء رسائل تصيّد احتيالي مقنعة وتخصيص أنشطة خبيثة. ومن خلال تزويد الذكاء الاصطناعي برسائل تبدو بريئة، يخدع نظامًا مفيدًا عادةً ليدعم هجمات القرصنة دون علمه. هذا المزيج بين البرمجيات الخبيثة والأتمتة المدعومة بالذكاء الاصطناعي يُشير إلى مستوى جديد من التطور يجب على فرق الأمن أن تكون على دراية به.
تتطور برامج الفدية الخبيثة باستمرار . فبدلاً من الاعتماد فقط على أساليب الهجوم التقليدية، يتجه العديد من المشغلين نحو نقاط دخول جديدة مثل بيانات الاعتماد المخترقة، والخدمات المكشوفة، ووصول جهات خارجية. يُعد فهم نقاط ارتكاز المهاجمين الأولية أمرًا أساسيًا لتعزيز دفاعاتك قبل بدء عمليات ابتزاز الفدية.
أخيرًا، يقوم امتداد خبيث لمتصفح كروم، يتظاهر بأنه أداة إنتاجية تجارية شرعية، بجمع بيانات حساسة من مستخدمين غير مدركين. وردت التقارير الأولية من مناطق بعيدة على الإنترنت، ولكن نظرًا للنجاح المبكر، فمن المؤكد أن هذه الهجمات ستنتشر. تُعدّ الهجمات التي تستهدف المتصفحات، مثل هذه، خطيرة بشكل خاص لأنها تعمل داخل بيئات موثوقة، وغالبًا ما تتجاوز وسائل الحماية التقليدية.
تؤكد كل من هذه التهديدات حقيقة بسيطة: نادراً ما تبدو الهجمات الحديثة خبيثة بشكل واضح. إنها تنجح لأنها تشبه النشاط التجاري الطبيعي، وتستغل ميول المستخدمين النهائيين.
تابع القراءة لمعرفة كيفية عمل هذه التهديدات، وماذا تعني لمؤسستك، والخطوات العملية التي يمكنك اتخاذها للبقاء متقدمًا عليها.
كريج
الرئيس التنفيذي والمؤسس المشارك لشركة سايبر هوت
في ركن مدير أمن المعلومات الافتراضي لهذا الشهر ، يُشارك ديف ستايسي، الحاصل على شهادتي CISSP وFLMI ، رؤيته حول الزيادة الأخيرة في نشاط القرصنة الإلكترونية المرتبطة بالصراع الدائر في الشرق الأوسط، وما ينبغي على المؤسسات مراقبته. ويُسلط الضوء في نصيحته على أسباب ميل هذه الأحداث إلى إثارة تصاعد في التهديدات الإلكترونية، ويُحدد خطوات عملية يُمكن للشركات اتخاذها لتعزيز دفاعاتها.
نظراً لتطورات الوضع في الشرق الأوسط، أنصحكم بتوخي الحذر الشديد ومتابعة الوضع عن كثب فيما يتعلق بحماية أصول معلومات الشركة . لقد شهدنا بالفعل هجوماً كبيراً على شركة أمريكية (سترايكر) تسبب في اضطراب كبير في أعمالها وفقدان بيانات ضخمة، حيث تم مسح كمية هائلة من البيانات من آلاف أجهزة سترايكر. وبحسب التقارير، طُلب من أكثر من 50,000 موظف قطع الاتصال بجميع الشبكات وتجنب تشغيل أجهزة الشركة الخاصة بهم.
تتضمن هجمات مسح البيانات عادةً برامج خبيثة مصممة للكتابة فوق أي بيانات موجودة على الأجهزة المصابة. أفاد مصدر موثوق مطلع على هجوم سترايكر، شريطة عدم الكشف عن هويته، لموقع KrebsOnSecurity أن منفذي الهجوم استخدموا على ما يبدو برنامج مايكروسوفت إنتيون لإصدار أمر "مسح البيانات عن بُعد" ضد جميع الأجهزة المتصلة. علاوة على ذلك، يبدو أن المهاجمين ربما حصلوا على حساب مسؤول نظام إنتيون ذي صلاحيات مميزة عبر عملية تصيد ناجحة لشن هذا الهجوم. وقد أعلنت إيران مسؤوليتها عن الهجوم، مصرحةً بأنه جاء ردًا على عمل عسكري أمريكي ضدها.
أعتقد أنه من المرجح أن نشهد المزيد من الهجمات المشابهة من قراصنة إيرانيين ومتعاطفين معهم، بالإضافة إلى انتهازيين سيحاولون استغلال الفوضى والارتباك. وبينما تركز وسائل الإعلام الرئيسية على المظاهر التقليدية للصراع العسكري (كالسفن والطائرات والقنابل والصواريخ وغيرها)، يُرجح أن يصبح الفضاء الإلكتروني جبهة جديدة للهجمات على الشبكات الحكومية والتجارية في الولايات المتحدة والدول الحليفة. والهدف هو إحداث فوضى وإلحاق خسائر مالية. في رأيي، لا توجد منظمة بمنأى عن هذا التهديد.
في هذا السياق، فإن أفضل مسار للعمل هو:
هل أعجبك CyberHoot؟ نحتاج مساعدتك. شاركنا رأيك باستخدام الروابط أدناه!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
- G2
للحصول على مزيد من المعلومات حول كيفية كتابة تقييم على موقع CyberHoot، يُرجى مشاهدة مقاطع الفيديو القصيرة أدناه. ملاحظة: لتجنب التقييمات الاحتيالية، سيطلب منك كل موقع تقييم إنشاء حساب بريد إلكتروني وتأكيد هويتك من خلال عملية التسجيل.
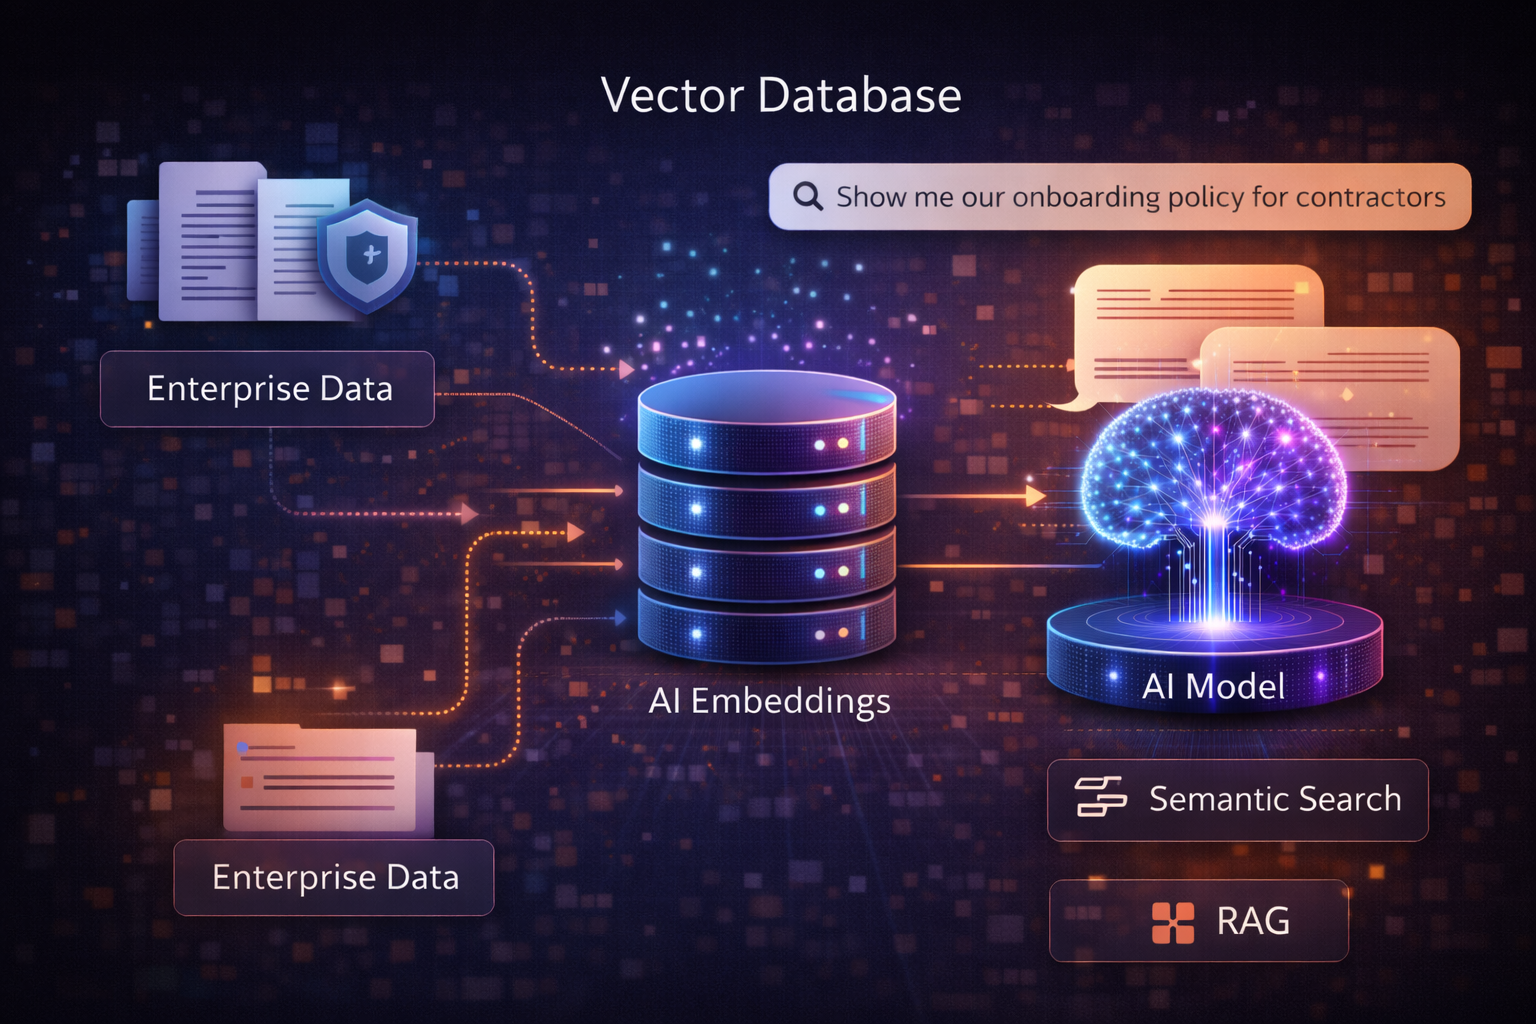
قاعدة بيانات المتجهات ، أو مخزن المتجهات ، هي نظام بيانات متخصص مصمم لتخزين وبحث تمثيلات المتجهات ، وهي تمثيلات رقمية للنصوص أو الصور أو غيرها من البيانات التي تُنشئها نماذج التعلم الآلي. تُجسد هذه التمثيلات المعنى الدلالي، مما يسمح للأنظمة بالعثور على المعلومات بناءً على التشابه ، وليس الكلمات المفتاحية الدقيقة.
تُعد قواعد بيانات المتجهات مكونًا أساسيًا لأنظمة الذكاء الاصطناعي الحديثة، وخاصة تلك التي تستخدم البحث الدلالي والتوليد المعزز بالاسترجاع (RAG) . فبدلاً من السؤال "هل تحتوي هذه الوثيقة على هذه الكلمات؟"، يسأل النظام "ما هي الوثائق الأكثر تشابهًا في المعنى مع هذا السؤال؟".
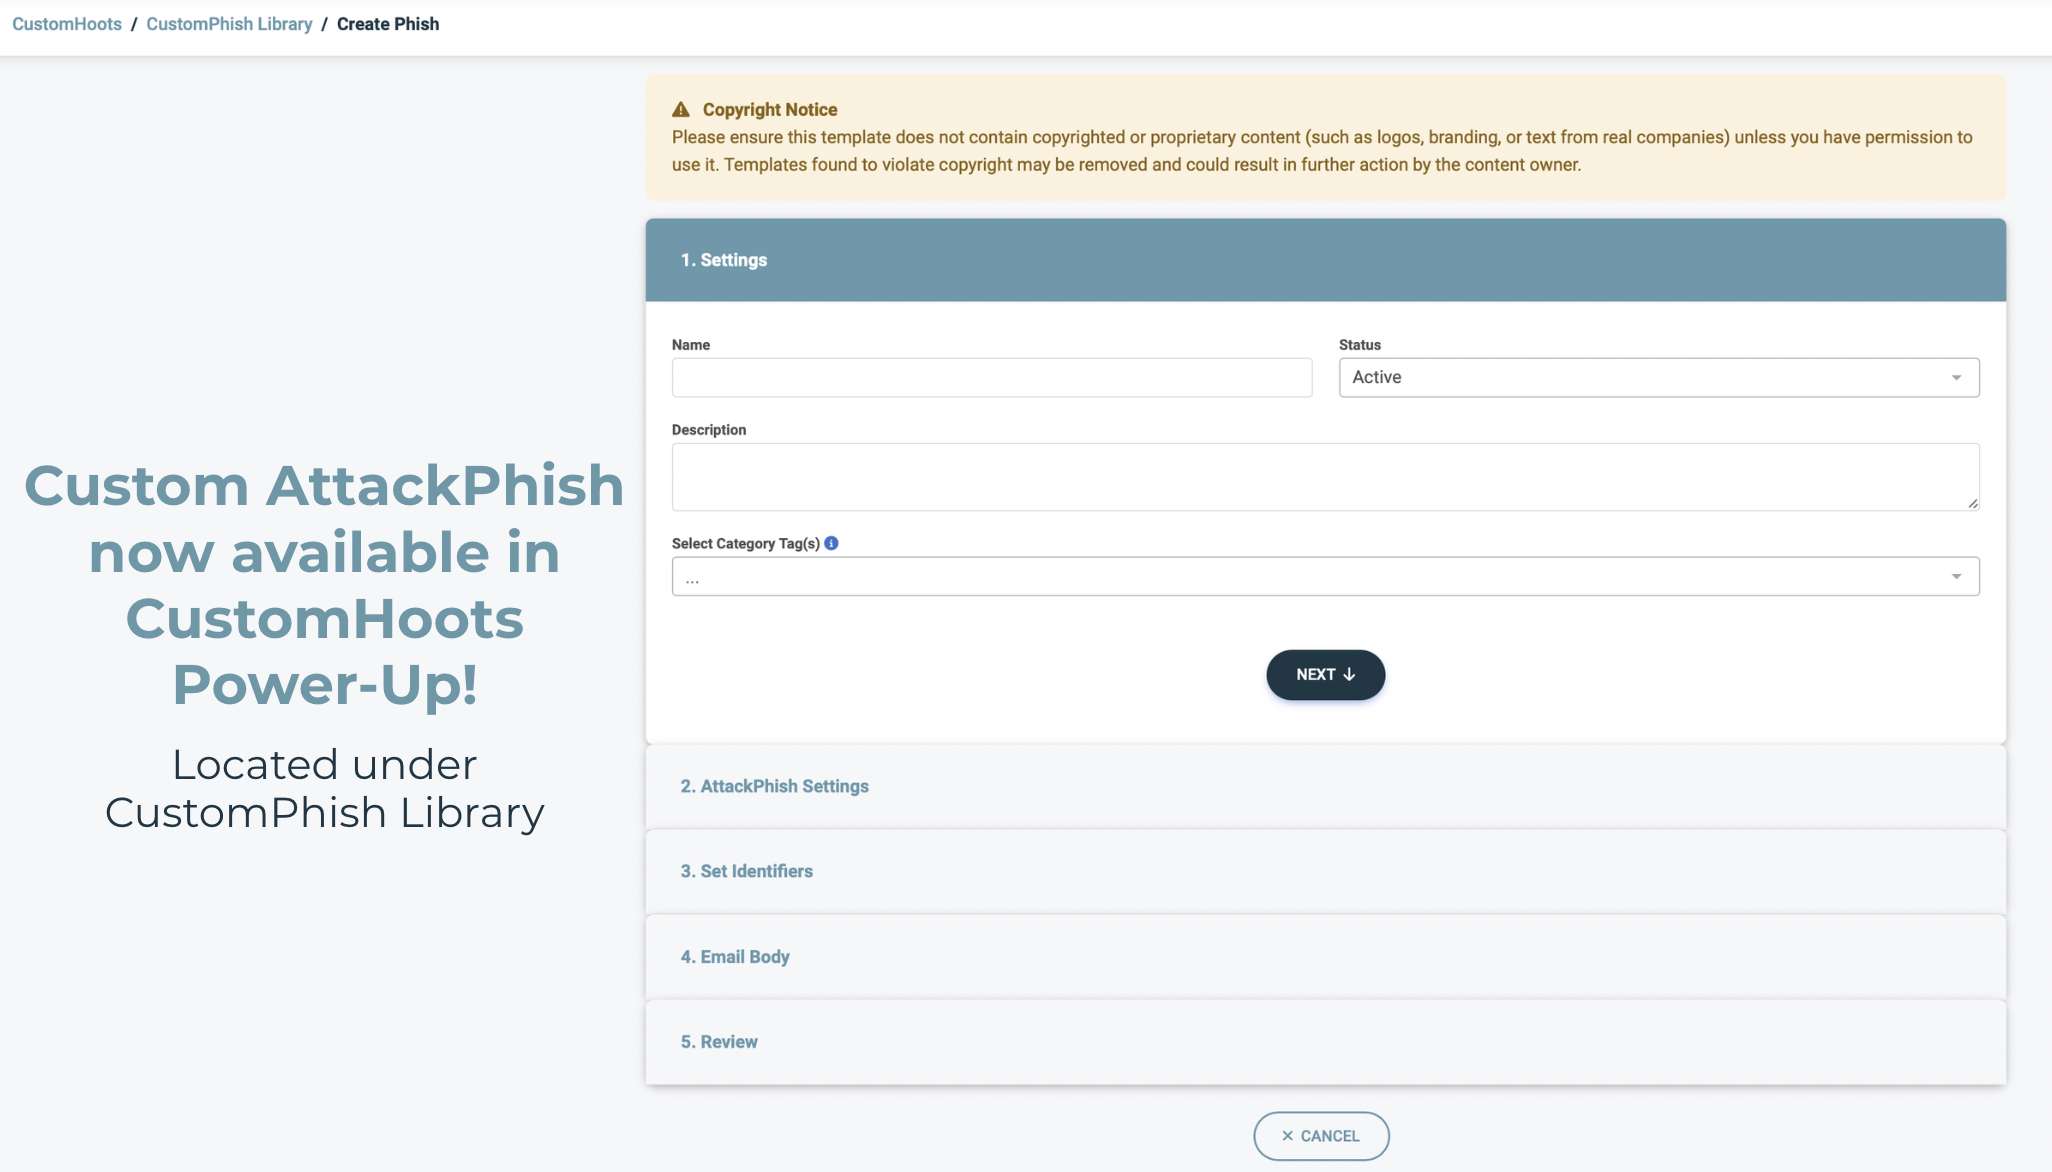
يسرّنا أن نُقدّم لكم ميزة Custom AttackPhish الجديدة ضمن منصة Autopilot من CyberHoot ، والتي تُتيح للمسؤولين مرونةً أكبر عند إجراء محاكاة التصيّد الاحتيالي. باستخدام Custom AttackPhish ( الموجودة في CustomHoots Power-Up )، يُمكن للمسؤولين إنشاء وإطلاق حملات تصيّد احتيالي مُخصّصة تُحاكي بشكلٍ أفضل التهديدات الواقعية التي قد يواجهها المستخدمون.
يساعد هذا المؤسسات على تقديم تدريب أكثر ملاءمة للتوعية الأمنية مع تحسين قدرة المستخدمين على التعرف على محاولات التصيد الاحتيالي والاستجابة لها.
إذا كنت بحاجة إلى مساعدة إضافية، فيمكنك دائمًا التواصل مع فريق الدعم لدينا على support@cyberhoot.com.
انضم اليوم إلى برنامج الإحالة من CyberHoot وابدأ بكسب 20% من إجمالي الإيرادات لمدة عام كامل من خلال التسجيل عبر رابط الإحالة الخاص بك. بصفتك شريك إحالة، لن تحصل على مكافآت مالية فحسب، بل ستشعر أيضًا برضا مساعدة الآخرين على تعزيز وعيهم الأمني وحمايتهم من التهديدات الإلكترونية. لا تتردد، سجل الآن على الرابط التالي : https://cyberhoot.com/referral-program/
الإحالة من خلال لوحة معلومات Autopilot:
انضم إلى CyberHoot في مهمتنا لبناء عالم أكثر وعيًا وأمانًا! رشّح CyberHoot Autopilot لصديق، وسيستمتع بشهر أول مجاني. مع كل تسجيل جديد باستخدام رابط الإحالة الخاص بك، ستحصل على شهر مجاني يُضاف إلى حسابك. هذا العرض حصري للمسجلين الجدد في CyberHoot.
هل تعرف شخصًا تعرض مؤخرًا لحادث سير خطير، سواءً بهجوم إلكتروني أو بريد إلكتروني تصيد احتيالي أو مكالمة هاتفية تتعلق بالهندسة الاجتماعية؟ ننصحك بالتدريب المجاني على الأمن السيبراني من CyberHoot. سيتلقى ستة (6) مقاطع فيديو (مدة كل منها 3-4 دقائق) بالإضافة إلى إحدى عمليات محاكاة التصيد الاحتيالي الواقعية للغاية، والتي تتميز بالتعزيز الإيجابي. كل ذلك مجانًا.
التسجيل : https://cyberhoot.com/individuals
تنزيل ورقة بحثية حول CyberHoot - كيف يُحسّن HootPhish أداءه مقارنةً بـ AttackPhish
كل جديد: رسوم بيانية توضيحية لإحصاءات الأمن السيبراني لعام ٢٠٢٥
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.