أهلاً بكم في النشرة الإخبارية لشهر فبراير من CyberHoot حول الأمن السيبراني!
لم يعد المهاجمون يستهدفون كلمات المرور فحسب، بل باتوا يستهدفون رموز الجلسات، وخدمات الحوسبة السحابية ذات الإعدادات الخاطئة، وحتى أدوات الذكاء الاصطناعي التي يستخدمها فريقك يوميًا. أصبحت الحماية أكثر ثغرات، وأصبح المتصفح، دون أن يشعر، نقطة ضعف أخرى في دفاعاتك.
ومع ذلك، هناك أخبار سارة. فكل المخاطر المذكورة هذا الشهر قابلة للوقاية. إن الفهم الواضح لكيفية عملها يحول المفاجأة إلى تدابير وقائية ودفاعات قوية.
في هذا الشهر في CyberHoot، نستعرض أربع قضايا ناشئة تستحق اهتمامكم، ليس لأنها مثيرة، ولكن لأنها عملية، وفي الوقت المناسب، وقابلة للإصلاح.
تستغل إضافات المتصفح الخبيثة ثغرة أمنية لسرقة رموز جلسات ChatGPT دون الحاجة إلى إدخال كلمة مرور أو تفعيل المصادقة متعددة العوامل. بمجرد حصول المهاجم على رمز جلسة صالح، يمكنه انتحال شخصية المستخدمين كما لو أنهم سجلوا دخولهم بشكل شرعي. سنشرح آلية عمل هذا الهجوم من الناحية التقنية، وسبب تجاوزه لإجراءات الحماية التقليدية، والضوابط التي يجب تطبيقها فورًا لحماية مؤسستك.
ارتكب أحد كبار قادة الأمن السيبراني مؤخرًا خطأً مكلفًا في مجال الذكاء الاصطناعي ، ولم يكن ذلك بسبب نقص في المعرفة التقنية، بل نتيجة إهمال ممارسات الاستخدام الآمن لأداة ذكاء اصطناعي متاحة للعموم. والدرس واضح: حتى الخبراء المتمرسين قد يعرضون بيانات حساسة للخطر في غياب الضوابط اللازمة. سنحلل ما حدث ونقدم إطارًا عمليًا لاستخدام أدوات الذكاء الاصطناعي بأمان ومسؤولية دون حظر استخدامها.
لا تزال Google Workspace ركيزة أساسية في عمليات الأعمال الحديثة، ومع ذلك، تستمر الثغرات الأمنية الشائعة في التسبب باختراقات يمكن تجنبها . فمن ضعف تقسيم أدوار المسؤولين إلى غياب سياسات الوصول المشروط، قد تُؤدي أخطاء بسيطة في الإعدادات إلى مخاطر جسيمة. سنحدد نقاط الضعف الأكثر شيوعًا، ونشرح أهميتها، ونقدم قائمة مرجعية مُرتبة حسب الأولوية للمعالجة.
أخيرًا، كشفت ثغرة MongoBleed عن 87,000 قاعدة بيانات MongoDB متصلة بالإنترنت . لم تكن هذه ثغرة أمنية معقدة، بل كانت مشكلة كشف بيانات. سنتناول في هذا المقال الفئات الأكثر عرضة للخطر، وكيفية تحديد ما إذا كانت بياناتك عرضة للاختراق، وخطوات التحديث الفورية التي يجب اتخاذها، واستراتيجيات التحصين طويلة الأمد التي تحمي بياناتك من أن تصبح حديث الساعة.
تابع القراءة، والتزم بالانضباط، واجعل مؤسستك ذكية في مجال الأمن السيبراني.
كريج
الرئيس التنفيذي والمؤسس المشارك لشركة سايبر هوت
هل أعجبك CyberHoot؟ نحتاج مساعدتك. شاركنا رأيك باستخدام الروابط أدناه!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
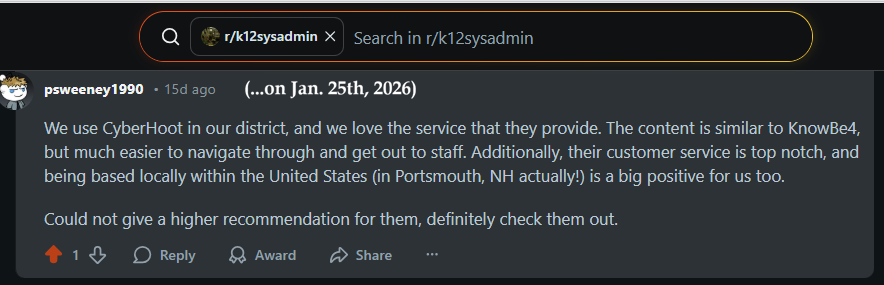
– موضوع إدارة نظام التعليم الأساسي والثانوي على موقع Reddit
للحصول على مزيد من المعلومات حول كيفية كتابة تقييم على موقع CyberHoot، يُرجى مشاهدة مقاطع الفيديو القصيرة أدناه. ملاحظة: لتجنب التقييمات الاحتيالية، سيطلب منك كل موقع تقييم إنشاء حساب بريد إلكتروني وتأكيد هويتك من خلال عملية التسجيل.
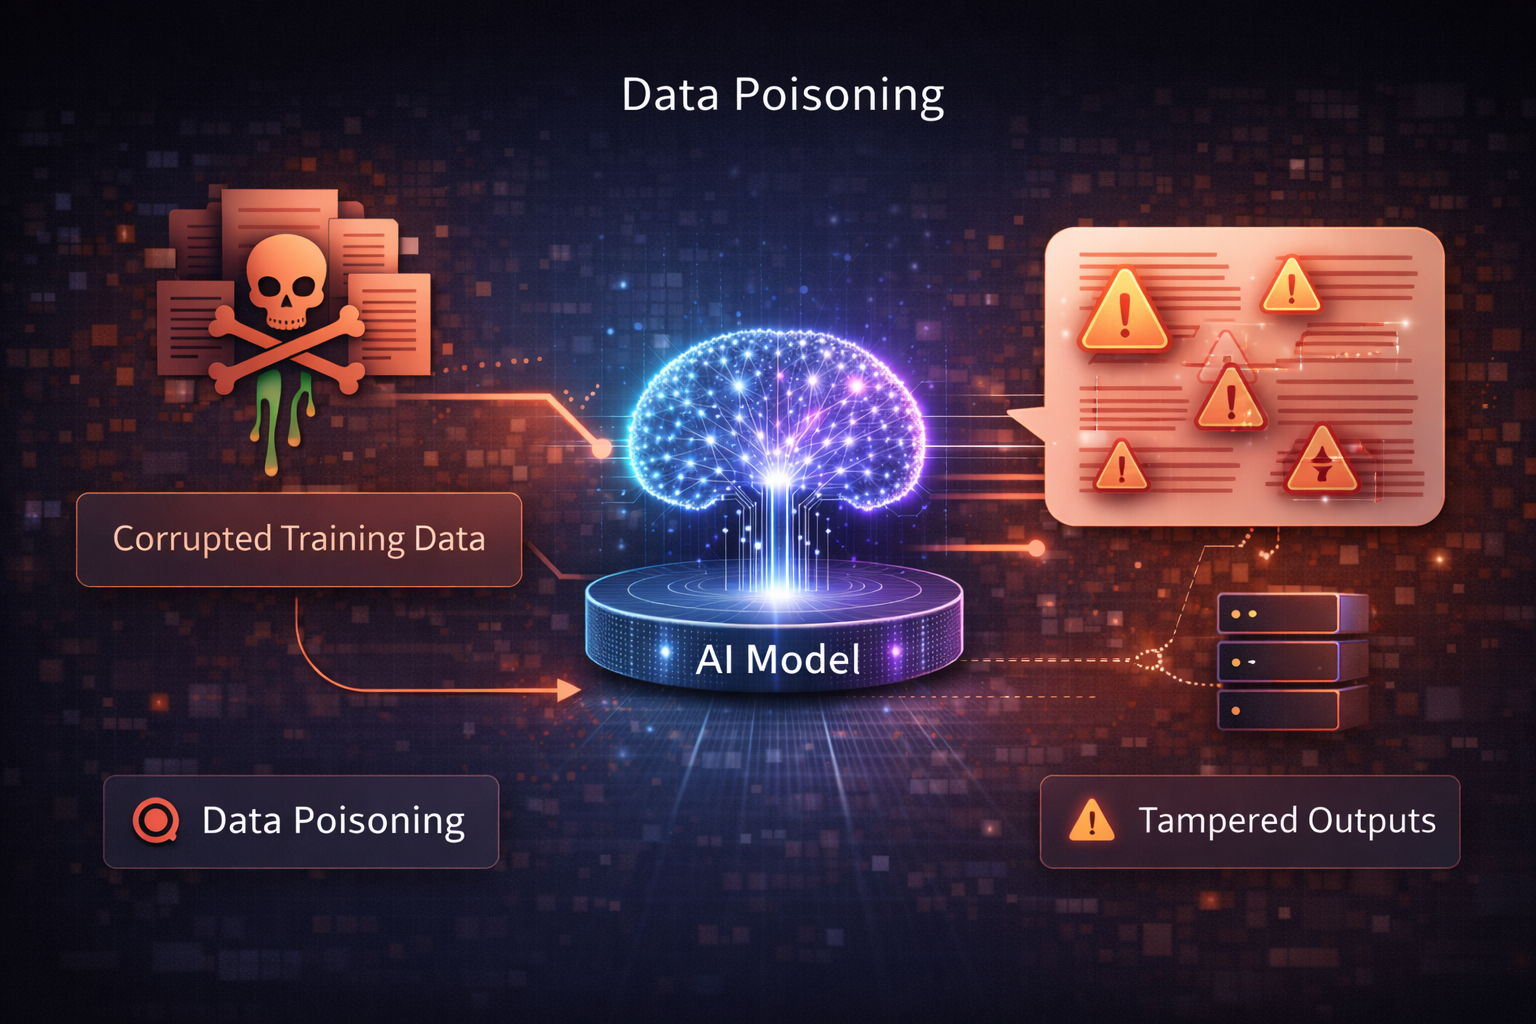
تسميم البيانات هو هجوم يقوم فيه المهاجم عمداً بإدخال بيانات خبيثة أو مضللة أو متحيزة في مسار تدريب نموذج الذكاء الاصطناعي أو ضبطه أو تلقي ملاحظاته، وذلك للتأثير على سلوك النموذج. والهدف من ذلك هو جعل النموذج ينتج مخرجات غير صحيحة أو غير آمنة أو متحيزة أو خاضعة لسيطرة المهاجم ، سواء بشكل عام أو في ظروف محددة.
بخلاف الهجمات القائمة على التوجيهات، تستهدف هجمات تسميم البيانات عملية التعلم نفسها . وبمجرد دمج البيانات المسمومة، قد يتصرف النموذج بشكل ضار حتى بالنسبة للمستخدمين العاديين والشرعيين.
أصبح دعم خدمة ChatBot الذاتية الجديد من CyberHoot متاحًا الآن، موفرًا مساعدة على مدار الساعة طوال أيام الأسبوع مباشرةً من خلال واجهة الإدارة وعلى موقعنا الإلكتروني CyberHoot. تقع هذه الأداة الذكية في أسفل يمين الشاشة، وتساعدك على إيجاد الإجابات فورًا، وحلّ المشكلات، والوصول إلى الموارد دون انتظار ردّ عبر البريد الإلكتروني.
إذا كنت بحاجة إلى مساعدة إضافية، فيمكنك دائمًا التواصل مع فريق الدعم لدينا على support@cyberhoot.com.
انضم اليوم إلى برنامج الإحالة من CyberHoot وابدأ بكسب 20% من إجمالي الإيرادات لمدة عام كامل من خلال التسجيل عبر رابط الإحالة الخاص بك. بصفتك شريك إحالة، لن تحصل على مكافآت مالية فحسب، بل ستشعر أيضًا برضا مساعدة الآخرين على تعزيز وعيهم الأمني وحمايتهم من التهديدات الإلكترونية. لا تتردد، سجل الآن على الرابط التالي : https://cyberhoot.com/referral-program/
الإحالة من خلال لوحة معلومات Autopilot:
انضم إلى CyberHoot في مهمتنا لبناء عالم أكثر وعيًا وأمانًا! رشّح CyberHoot Autopilot لصديق، وسيستمتع بشهر أول مجاني. مع كل تسجيل جديد باستخدام رابط الإحالة الخاص بك، ستحصل على شهر مجاني يُضاف إلى حسابك. هذا العرض حصري للمسجلين الجدد في CyberHoot.
هل تعرف شخصًا تعرض مؤخرًا لحادث سير خطير، سواءً بهجوم إلكتروني أو بريد إلكتروني تصيد احتيالي أو مكالمة هاتفية تتعلق بالهندسة الاجتماعية؟ ننصحك بالتدريب المجاني على الأمن السيبراني من CyberHoot. سيتلقى ستة (6) مقاطع فيديو (مدة كل منها 3-4 دقائق) بالإضافة إلى إحدى عمليات محاكاة التصيد الاحتيالي الواقعية للغاية، والتي تتميز بالتعزيز الإيجابي. كل ذلك مجانًا.
التسجيل : https://cyberhoot.com/individuals
تنزيل ورقة بحثية حول CyberHoot - كيف يُحسّن HootPhish أداءه مقارنةً بـ AttackPhish
كل جديد: رسوم بيانية توضيحية لإحصاءات الأمن السيبراني لعام ٢٠٢٥
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيد
بقلم: كاتي بوكيتي | افتتاحية: كريغ تايلور | افتتاحية بقلم كريغ تايلور: أنا محظوظ لأن لدي...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.