المحرر: كريج تايلور
بدأتُ مسيرتي المهنية في مجال الأمن السيبراني قبل ثلاثين عامًا، حيث عملتُ في شركة متخصصة في جدران الحماية (Border Network Technologies، التي استحوذت عليها لاحقًا شركة Secure Computing). في ذلك الوقت، لم تكن شبكة الإنترنت العالمية موجودة، وكان البريد الإلكتروني أداةً نصيةً فتحت آفاقًا جديدةً للتواصل لم يسبق لها مثيل. لم تُفدني شهادتي في علم النفس كثيرًا في البداية، لكن كتب O'Reilly أصبحت مرجعي الأساسي. بروتوكول TCP/IP، ونظام أسماء النطاقات (DNS)، وBind، وبروتوكول SMTP، هل يتذكر أحدكم الفرق بين بروتوكول نقل الملفات النشط والسلبي (FTP)؟
بالعودة إلى جدران الحماية، في أواخر التسعينيات، أمضينا وقتًا طويلًا في إقناع الأفراد والشركات التي تربط شبكاتها الداخلية (مثل Token Ring وIPX/SPX وVines وNetBeui وAppletalk) بالإنترنت، بأن جدار الحماية يُعدّ شرطًا أمنيًا أساسيًا لا غنى عنه . في ذلك الوقت، كانت جدران الحماية تنقسم إلى فئتين: جدران حماية أبطأ، وربما أكثر أمانًا، تعتمد على الخوادم الوكيلة، وجدران حماية أسرع تعتمد على فحص الحالة . كانت هذه الجدران بمثابة خط الدفاع الأمني الرئيسي الذي يحمي معظم الشركات قبل وبعد ظهور شبكة الويب العالمية (WWW). عندما كان جدار الحماية يُعاني من مشكلة أمنية، كانت الأولوية القصوى لأي جهة هي إصلاح الثغرات الأمنية وتخفيف المخاطر.
مع قيام شركة Frontier Models باختبار البرامج بشكل منهجي، بما في ذلك جدران الحماية، بقدرات تفوق أي قدرات بشرية سابقة، فلا عجب أننا نشهد زيادة هائلة في عدد الثغرات المكتشفة والتحديثات الأمنية التي تم إصدارها خلال الأشهر الخمسة الأخيرة من عام 2026! لم يقتصر الأمر على إصدار الشركات الكبرى لتحديثات أمنية أكثر بمرتين أو ثلاث مرات، بل تراوحت بين 5 و20 ضعفًا!
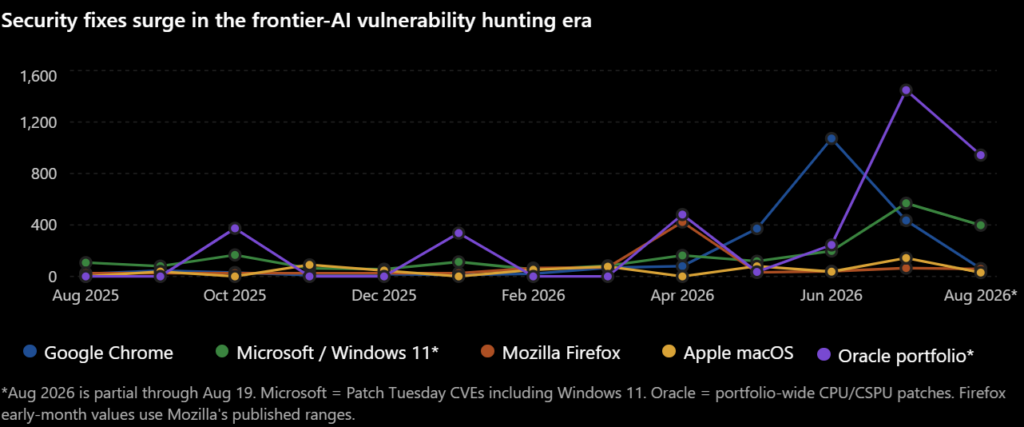
هذا هو السياق الذي كتب فيه موقع CyberHoot عن ثغرتين أمنيتين حديثتين تم اكتشافهما في جدار حماية SonicWall. ليست SonicWall الشركة الوحيدة التي تعاني من ثغرات أمنية، بل هي مؤشر على طفرة حديثة في اختبارات الاختراق وتحديد الثغرات الأمنية باستخدام الذكاء الاصطناعي المتقدم. هذه مجرد بوادر عاصفة قادمة، قد تكون عاصفة عاتية من الفئة الخامسة، تؤدي إلى عدد من الاختراقات لم نشهده في التاريخ الحديث. ووفقًا لتقرير تحالف العيون الخمس ، أمامنا أشهر للاستعداد، لا سنوات.
تنصحكم شركة CyberHoot بإجراء تقييم جاهزية الذكاء الاصطناعي (أرسلوا بريدًا إلكترونيًا إلى AIReadiness@CyberHoot.com وسنرسل لكم نسخة منه). يتجاوز هذا التقييم النقاط الست التالية التي يُنصح بالبدء بها:
ويساعد هذا الأمل،
كريج تايلور، محرر
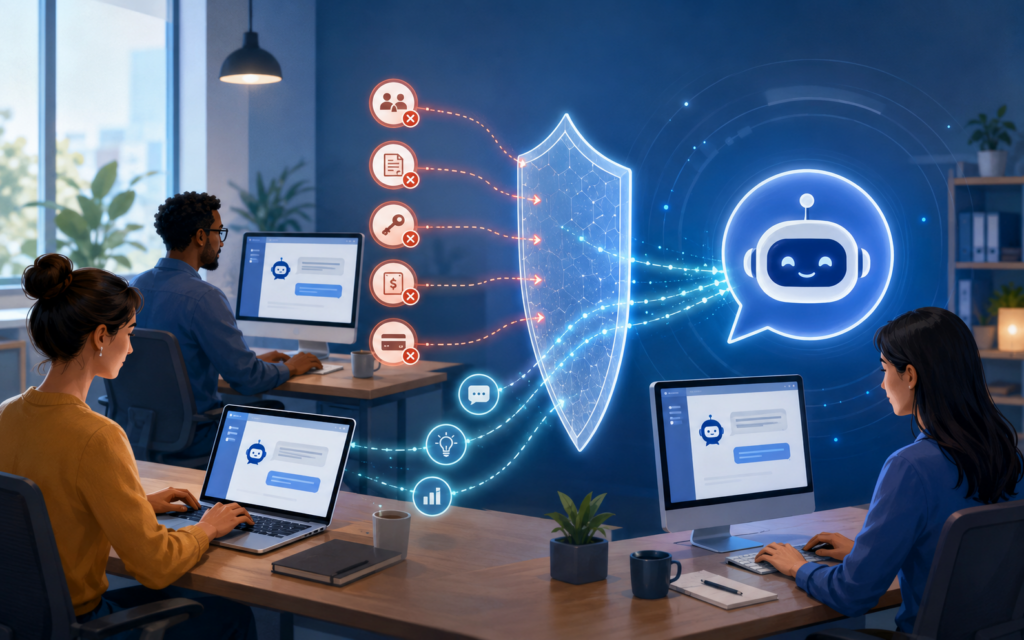
تتناول مقالتنا الثانية في المدونة كيفية تبني المؤسسات للذكاء الاصطناعي دون خلق مخاطر أمنية وخصوصية غير ضرورية. فحظر الذكاء الاصطناعي بشكل كامل نادرًا ما يكون عمليًا، ولكن تجاهل استخدامه ليس الحل أيضًا. إذ يمكن لإرشادات واضحة، وتدريب الموظفين، وضوابط مدروسة أن تساعد الفرق على الاستفادة من الذكاء الاصطناعي مع الحفاظ على حماية المعلومات الحساسة للشركة والعملاء والموظفين.
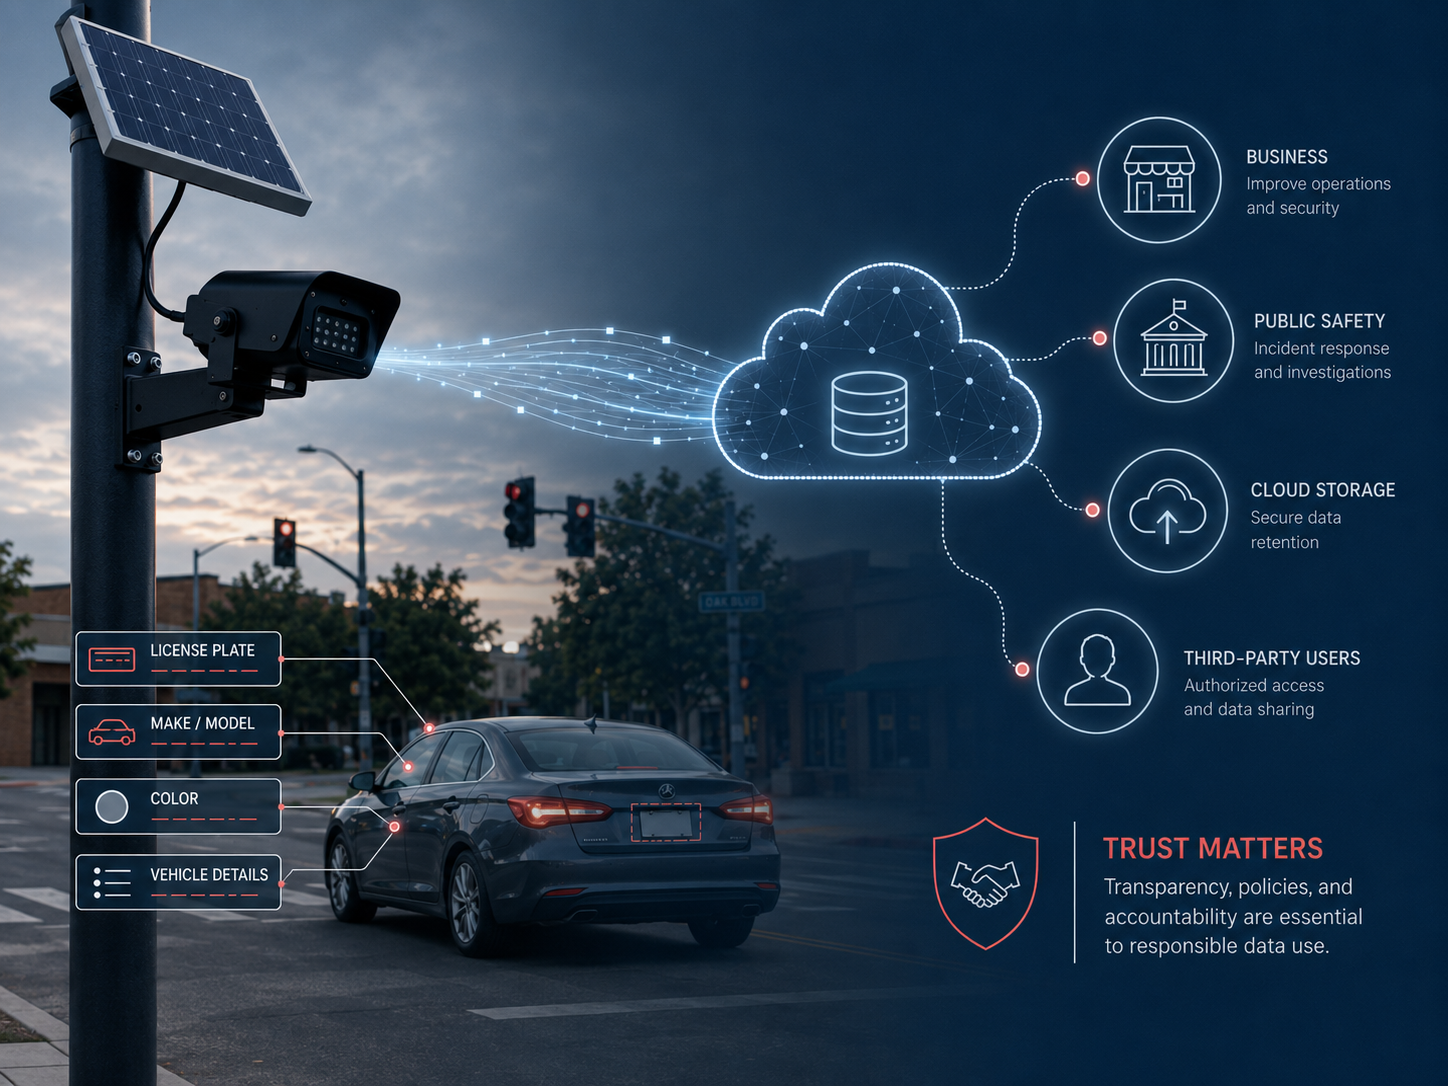
من هنا، ننتقل إلى تقنية أخرى تُثير تساؤلات هامة حول الخصوصية والثقة: كاميرات المراقبة الجماعية. يُمكن لتقنية التعرف على لوحات المركبات وتقنيات المراقبة المماثلة أن تُوفر مزايا أمنية قيّمة، ولكنها تُسلط الضوء أيضًا على درس ينطبق على الشركات من جميع الأحجام. جمع البيانات يُرتب مسؤولية. يرغب العملاء والموظفون بشكل متزايد في معرفة المعلومات التي تجمعها المؤسسات، وكيفية استخدامها، ومن يُمكنه الوصول إليها، ومدة الاحتفاظ بها. راجع سياسة الخصوصية الخاصة بك وقم بتحديثها، مع التركيز على استخدام نظام إدارة التعلم القائم على اللوحات، والتدريب، وأمن وخصوصية وسرية البيانات التي تجمعها من عملائك.
تشترك القصتان في فكرة أساسية: التكنولوجيا الحديثة قادرة على تحقيق قيمة هائلة، لكن الثقة تعتمد على مدى مسؤولية استخدامها. سواءً كانت مؤسستك تتبنى أدوات الذكاء الاصطناعي أو تجمع بيانات العملاء والعمليات، فإن الشفافية والسياسات المدروسة وممارسات الأمن القوية أمورٌ جوهرية.
نشجعكم هذا الشهر على ما يلي:
كريج، الرئيس التنفيذي
المؤسس المشارك لشركة CyberHoot
حققت شركة CyberHoot رسمياً هدفاً طال انتظاره بالظهور في بودكاست " Security Now! " الشهير مع ليو لابورت وستيف جيبسون. وللتوضيح التام، فإن هذا الظهور هو رعاية مدفوعة الأجر للبودكاست.
بالإضافة إلى ذلك، قام ليو لابورت شخصياً بتأييد سايبر هوت:
"عندما تعرضنا لهجوم تصيد إلكتروني [قبل استخدام CyberHoot] ، أصبح من الواضح تمامًا أننا بحاجة إلى بذل المزيد من الجهد لحماية شركتنا. لم تعد أساليب التدريب التقليدية فعّالة. جاء CyberHoot لإنقاذنا. إنه ممتع، وفريقنا يُحبه، والأهم من ذلك كله، أنه يُساعدنا على البقاء آمنين. فلنستمر!" - ليو لابورت
يرجى مشاهدة هذا التقرير القصير الذي مدته 3 دقائق حيث يشارك ليو لابورت تجربته مع HootPhish ويشرح لماذا لفت انتباهه نهج التعزيز الإيجابي الذي تتبعه CyberHoot في التوعية بالتصيد الاحتيالي.
هل أعجبك تطبيق CyberHoot؟ نحن بحاجة إلى مساعدتك. يرجى ترك تقييمك على موقع G2.com!
G2 -
للحصول على مزيد من المعلومات حول كيفية كتابة تقييم على موقع CyberHoot، يُرجى مشاهدة الفيديو التعريفي القصير أدناه. ملاحظة: لتجنب التقييمات الاحتيالية، سيطلب منك كل موقع تقييم إنشاء حساب بريد إلكتروني وتأكيد هويتك من خلال عملية التسجيل.
يسرّنا أن نشارككم العديد من الإضافات الجديدة إلى صفحة تكامل الشركاء ، مما يُسهّل على الشركاء ربط CyberHoot بالأدوات التي يستخدمونها يوميًا. تُساعد هذه التكاملات الجديدة على تبسيط مزامنة العملاء والمستخدمين، وإدارة التدريب، والحفاظ على تحديث الوثائق في جميع أنظمتكم.
"طلب منا شركاؤنا أن نلبي احتياجاتهم من خلال الأدوات التي يستخدمونها يوميًا، وهذا ما فعلناه. يقوم الشركاء بمزامنة بيانات العملاء والمستخدمين في منصة CyberHoot في دقائق، ويتابعون تقدم التدريب من خلال أدواتهم الحالية. هذا يعني تقليل العمل اليدوي، وأتمتة الفواتير، وتحسين الاحتفاظ بالعملاء، وخفض التكاليف، وحماية بيانات العملاء!" هذا ما قاله كريج تايلور، الحاصل على شهادة CISSP، الرئيس التنفيذي والمؤسس المشارك لشركة CyberHoot.
تتوفر الآن تكاملات جديدة مع HaloPSA وAutotask PSA وConnectWise PSA وHudu وIT Glue . سواء كنت ترغب في مزامنة الشركات والمستخدمين مع CyberHoot للتدريب أو نشر حالة تدريب المستأجرين مباشرةً في منصة التوثيق الخاصة بك، فقد صُممت هذه التكاملات لتقليل العمل اليدوي ومساعدتك على إدارة عملائك بكفاءة أكبر.
لقد كنا نعمل بهدوء على تطوير أكبر تحديث لأسلوب التلعيب في مجال التوعية الإلكترونية في تاريخ CyberHoot، وهو سيغير تجربة المستخدمين في التدريب. فكر في النقاط التي يمكنك تطبيقها فعليًا. كسبإنجازات تستحق التباهي بها، وصور رمزية، ولوحات متصدرين، وطريقة جديدة تمامًا لإظهار قوة مؤسستك في مجال الأمن السيبراني.
أكمل تدريبك. أبلغ عن عمليات التصيد الاحتيالي. كل إجراء ستتخذه سيؤثر بشكل كبير، أكثر من أي وقت مضى.
ترقبوا - السرب على وشك التحليق.
يرجى الملاحظة: تُجري CyberHoot ترقية مجانية لجميع المستخدمين المتقدمين إلى Autopilot. تواصلوا مع support@cyberhoot.com لحجز موعد الترقية المجانية. سيتم إيقاف منصة Power Platform نهائيًا في سبتمبر 2026.
مراقبة الإنترنت المظلم هي عملية مستمرة لمسح الأسواق الإلكترونية المخفية والمنتديات ومواقع البيانات المسروقة والمواقع الإلكترونية الإجرامية بحثًا عن معلومات مسروقة تتعلق بمنظمة ما، مثل عناوين البريد الإلكتروني وكلمات المرور وبيانات العملاء والمعلومات المالية أو الملكية الفكرية.
الهدف هو اكتشاف بيانات الاعتماد المكشوفة أو المعلومات الحساسة مبكراً حتى تتمكن المؤسسات من الاستجابة قبل أن يستغلها مجرمو الإنترنت.
بخلاف البحث النشط في الإنترنت المظلم بنفسك، تقوم خدمات مراقبة الإنترنت المظلم بمراقبة المصادر المعروفة التي يشتري ويبيع ويشارك فيها مجرمو الإنترنت البيانات المسروقة، وتنبيه المؤسسات عند ظهور معلوماتهم.
انضم اليوم إلى برنامج الإحالة من CyberHoot وابدأ بكسب 20% من إجمالي الإيرادات لمدة عام كامل من خلال التسجيل عبر رابط الإحالة الخاص بك. بصفتك شريك إحالة، لن تحصل على مكافآت مالية فحسب، بل ستشعر أيضًا برضا مساعدة الآخرين على تعزيز وعيهم الأمني وحمايتهم من التهديدات الإلكترونية. لا تتردد، سجل الآن على الرابط التالي : https://cyberhoot.com/referral-program/
الإحالة من خلال لوحة معلومات Autopilot:
انضم إلى CyberHoot في مهمتنا لبناء عالم أكثر وعيًا وأمانًا! رشّح CyberHoot Autopilot لصديق، وسيستمتع بشهر أول مجاني. مع كل تسجيل جديد باستخدام رابط الإحالة الخاص بك، ستحصل على شهر مجاني يُضاف إلى حسابك. هذا العرض حصري للمسجلين الجدد في CyberHoot.
هل تعرف شخصًا تعرض مؤخرًا لحادث سير خطير، سواءً بهجوم إلكتروني أو بريد إلكتروني تصيد احتيالي أو مكالمة هاتفية تتعلق بالهندسة الاجتماعية؟ ننصحك بالتدريب المجاني على الأمن السيبراني من CyberHoot. سيتلقى ستة (6) مقاطع فيديو (مدة كل منها 3-4 دقائق) بالإضافة إلى إحدى عمليات محاكاة التصيد الاحتيالي الواقعية للغاية، والتي تتميز بالتعزيز الإيجابي. كل ذلك مجانًا.
التسجيل : https://cyberhoot.com/individuals
تنزيل ورقة بحثية حول CyberHoot - كيف يُحسّن HootPhish أداءه مقارنةً بـ AttackPhish
كل جديد: رسوم بيانية توضيحية لإحصاءات الأمن السيبراني لعام ٢٠٢٥
اكتشف وشارك أحدث اتجاهات الأمن السيبراني والنصائح وأفضل الممارسات - إلى جانب التهديدات الجديدة التي يجب الحذر منها.

المؤلفة: كاتي بوكيتي | الافتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: حتى قبل أن يصنع كلود كود...
اقراء المزيد
المؤلفة: كاتي بوكيتي | الافتتاحية: كريج تايلور افتتاحية بقلم كريج تايلور: لقد عرفنا ذلك منذ فترة...
اقراء المزيد
المؤلفة: كاتي بوكيتي | افتتاحية: كريغ تايلور افتتاحية بقلم كريغ تايلور: يجب أن يختبر اختبار CAPTCHA ما إذا...
اقراء المزيداحصل على نظرة أكثر حدة للمخاطر البشرية، من خلال النهج الإيجابي الذي يتفوق على اختبار التصيد التقليدي.